
Zero-Trust SSH CA




Ephemera est une autorité de certification SSH légère et auto-hébergée conçue pour imposer un accès Zero-Trust pour l'infrastructure. Elle remplace les clés SSH statiques par des certificats à courte durée de vie, intègre une MFA WebAuthn basée sur le matériel et maintient des pistes d'audit cryptographiquement vérifiables.
[!NOTE] Source canonique : Codeberg
Miroir GitHub : GitHub (pour la disponibilité et l'hébergement)
graph LR
    subgraph Client["User (Operator)"]
        SSH["SSH Client"]
        HW["Hardware Key<br/>WebAuthn / YubiKey"]
    end

    subgraph Auth["Authentication Boundary"]
        MFA["WebAuthn MFA<br/><i>Human presence required</i>"]
        OIDC["OIDC<br/><i>Optional</i>"]
    end

    subgraph CA["Ephemera SSH Certificate Authority"]
        CORE["Self-hosted CA<br/>Air-gap capable"]
        POLICY["Policy Engine<br/><i>Governance at issuance</i>"]
        BUDGET["Trust Budgeting<br/><i>Optional</i>"]
    end

    subgraph Targets["Target Servers"]
        NATIVE["Native OpenSSH<br/>TrustedUserCAKeys"]
        NOAGENT["No agents<br/>No SSH proxy"]
    end

    subgraph Audit["Audit & Recovery"]
        LOG["Tamper-Evident<br/>Audit Log"]
        BACKUP["Encrypted Backups<br/>Shamir Recovery"]
    end

    Client --> Auth
    Auth -->|"Short-lived cert"| CA
    CA -->|"Certificate expires<br/>automatically"| Targets
    CA -.->|"Post-fact integrity"| Audit

    style Auth fill:#e8f5e9,stroke:#2e7d32
    style CA fill:#e3f2fd,stroke:#1565c0
    style Audit fill:#fff3e0,stroke:#ef6c00
Ce que fait Ephemera : Gouverne qui peut recevoir l'accès et pour combien de temps.
Ce que Ephemera ne fait PAS : Surveillance en cours d'exécution, proxy MITM, inspection de commandes.
Application : Entièrement dans OpenSSH natif — aucun agent Ephemera sur les serveurs cibles.
Rotation de clés : Pas nécessaire — les certificats expirent automatiquement.
Ephemera est une autorité de certification SSH auto-hébergée construite sur les fonctionnalités natives d'OpenSSH. Elle remplace les clés SSH à longue durée de vie par des certificats à courte durée de vie délivrés juste-à-temps, avec une présence physique explicite et une escalade de privilèges auditables.
Il est conçu pour les équipes qui souhaitent une gouvernance SSH centralisée sans proxies MITM, protocoles personnalisés ou dépendances cloud.
Fonctionnalité principale de la CA SSH : Prêt pour la production
Trust Budgeting : Expérimental (optionnel, susceptible de changer)
Les fonctionnalités expérimentales sont clairement isolées et désactivées par défaut.
Le SSH traditionnel repose sur des clés privées à longue durée de vie réparties sur les ordinateurs portables et les serveurs. Une fois qu'une clé fuit, l'accès persiste jusqu'à ce que vous la découvriez et remplaciez les clés partout. Ephemera remplace les clés statiques par des certificats à courte durée de vie qui expirent automatiquement, réduisant la fenêtre de mauvaise utilisation de quelques mois à quelques minutes.
Accès juste-à-temps : Les certificats expirent en minutes (5 min par défaut), réduisant la fenêtre d'opportunité pour des identifiants volés.
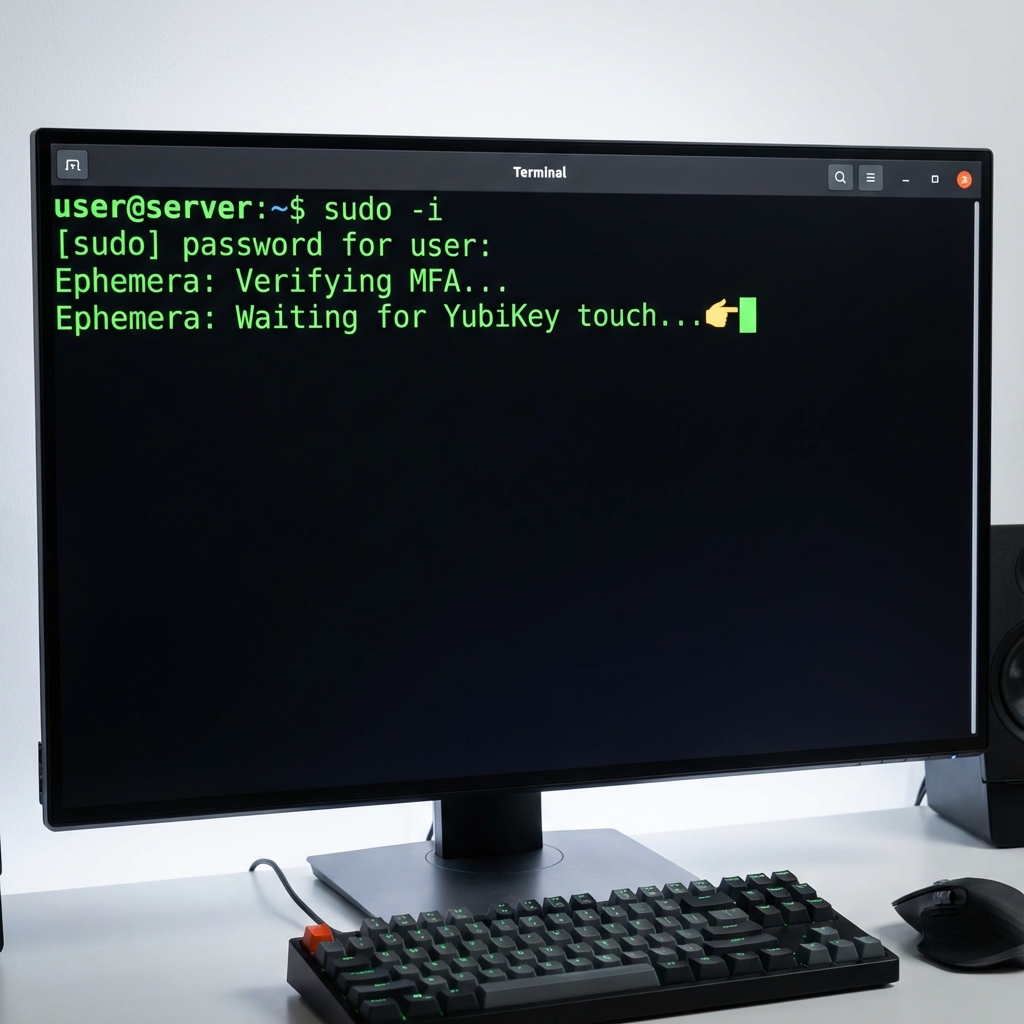
Application WebAuthn : La délivrance de certificats nécessite une interaction MFA physique (FIDO2) via YubiKey ou TouchID.
Récupération souveraine : Les sauvegardes chiffrées sont protégées via le partage de secret de Shamir, nécessitant un quorum pour restaurer.
Audit vérifiable : Toutes les actions de la CA sont enregistrées dans un registre chaîné Merkle pour un historique infalsifiable.
RBAC granulaire : Un moteur de politiques basé sur YAML définit l'accès en fonction des rôles, des ressources et des conditions.
Ephemera inclut une primitive de gouvernance expérimentale et optionnelle appelée Trust Budgeting.
Trust Budgeting limite l'autorité privilégiée cumulative au moment de la délivrance des certificats en traitant l'accès comme une ressource finie et visible. Chaque délivrance de certificat consomme un budget explicite. Lorsque le budget est épuisé, la délivrance normale s'arrête jusqu'à ce que le budget se réinitialise ou qu'un chemin d'urgence (break-glass) séparé soit utilisé.
Ce mécanisme :
Trust Budgeting est expérimental et peut changer ou être supprimé.
Documentation: docs/trust_budgeting.md
Ephemera inclut GateBridge, un système d'évaluation en mode shadow qui valide les décisions de politique par rapport à un moteur alternatif (Gate0) sans affecter le comportement en production.
policy-shadow.log)Chaque entrée contient :


