
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
tool-29489 — Cet outil est utilisé pour vérifier la vulnérabilité CVE-2023-29489 dans l'URL fournie avec l'ensemble de payloads disponibles. | Kitploit
Outils/GitHubGitHub/prasad-1808/tool-29489
Scanners de VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubprasad-1808/tool-29489

tool-29489

Cet outil est utilisé pour vérifier la vulnérabilité CVE-2023-29489 dans l'URL fournie avec l'ensemble de payloads disponibles.

Voir le dépôt
4il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Tool-29489

image

Aperçu 🔍 :

  • Cet outil est utilisé pour identifier les URL présentant la vulnérabilité CVE-2023-29489.
  • L'outil utilise des payloads pour identifier le bug.
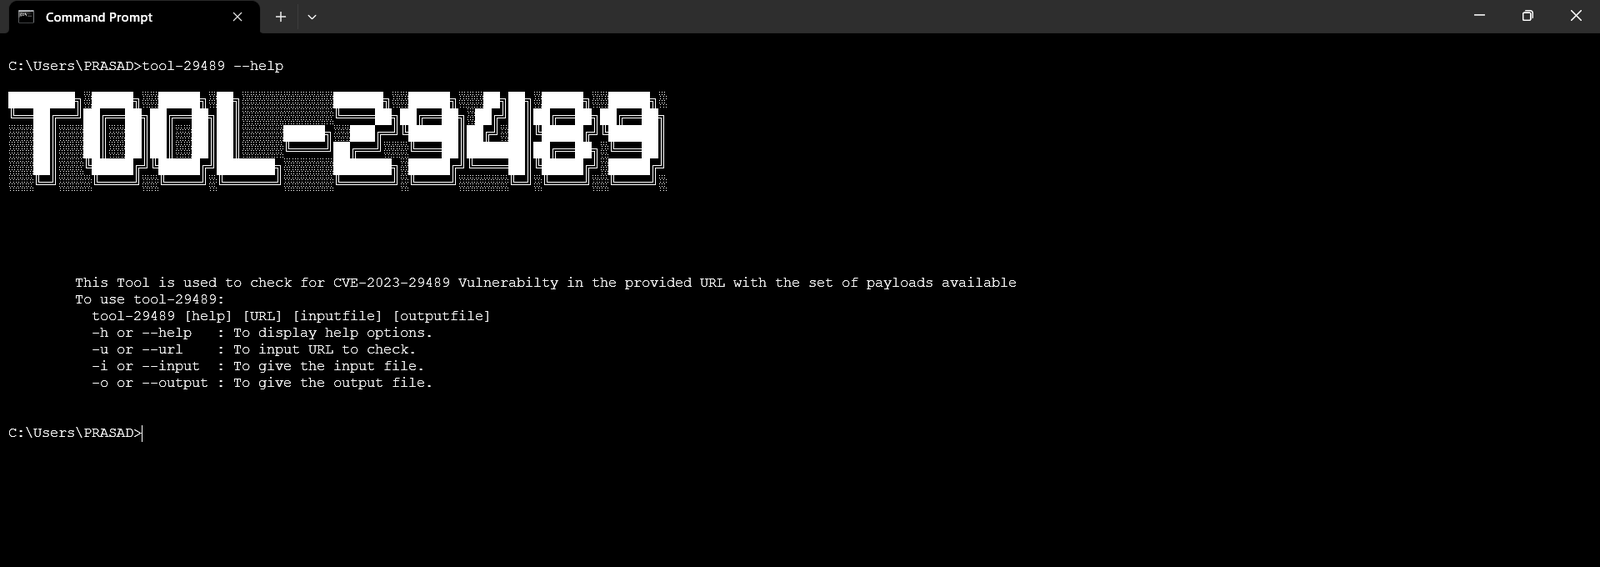
  • Menu d'aide de tool-29489 :
    • python main.py [help] [URL] [inputfile] [outputfile]
    • -h ou --help : Pour afficher les options d'aide.
    • -u ou --url : Pour saisir l'URL à vérifier.
    • -i ou --input : Pour fournir le fichier d'entrée.
    • -o ou --output : Pour fournir le fichier de sortie.

À propos de CVE-2023-29489 🔍 :

  • Description de la CVE :-

    • Un problème a été découvert dans cPanel avant la version 11.109.9999.116. Un cross-site scripting peut se produire sur la page d'erreur cpsrvd via un identifiant d'appel web invalide.
  • Description :-

    • Le cross-site scripting (également connu sous le nom de XSS) est une vulnérabilité de sécurité web qui permet à un attaquant de compromettre les interactions des utilisateurs avec une application vulnérable. Elle permet à un attaquant de contourner la politique de même origine, conçue pour séparer les différents sites web les uns des autres. Les vulnérabilités de cross-site scripting permettent normalement à un attaquant de se faire passer pour un utilisateur victime, d'effectuer toutes les actions que l'utilisateur peut réaliser et d'accéder à toutes les données de l'utilisateur. Si l'utilisateur victime dispose d'un accès privilégié au sein de l'application, l'attaquant pourrait alors obtenir un contrôle total sur toutes les fonctionnalités et données de l'application.
  • Référence :-

    • https://forums.cpanel.net/threads/cpanel-tsr-2023-0001-full-disclosure.708949/
    • https://nvd.nist.gov/vuln/detail/CVE-2023-29489
    • https://blog.assetnote.io/2023/04/26/xss-million-websites-cpanel/
  • Plus de détails :

    • KarthiTheHacker
    • GitHub :
      • https://github.com/karthi-the-hacker
      • https://github.com/cappriciosec
  • Plus de fonctionnalités :

    • Cet outil est disponible sur pip pour un accès plus facile.

    • Pour l'installer :

      • pip install -i https://test.pypi.org/simple/ tool-29489==2.0.1
    • Pour utiliser tool-29489 :

      • tool-29489 --help
    • Des images de référence sont jointes ci-dessous :
      image

    Système d'exploitation pris en charge 🖥️

    Windows Linux Mac OS Android Termux

    Outils nécessaires ⚙️

    Python Programming Language Command Line Interface


    Connectez-vous avec moi 📱

    Cybercheck Twitter Cybercheck Linkedin Cybercheck Instagram Cybercheck BlogPage

    Télécharger l’outil