
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Ashok — Ashok est un outil de reconnaissance OSINT, également connu sous le nom de 😍 couteau suisse. | Kitploit

Outils/GitHubGitHub/powerexploit/ashok
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceCollecte d'InformationsSécurité WebTests d'IntrusionÉnumération de Sous-domainesAnalyse DNS
GitHubpowerexploit/ashok

Ashok

Ashok est un outil de reconnaissance OSINT, également connu sous le nom de 😍 couteau suisse.
Voir le dépôt
4435693il y a 4 ansVérifié par Kitploit
Partager


Ashok
Ashok

Couteau suisse de reconnaissance incroyablement rapide

📌 Introduction

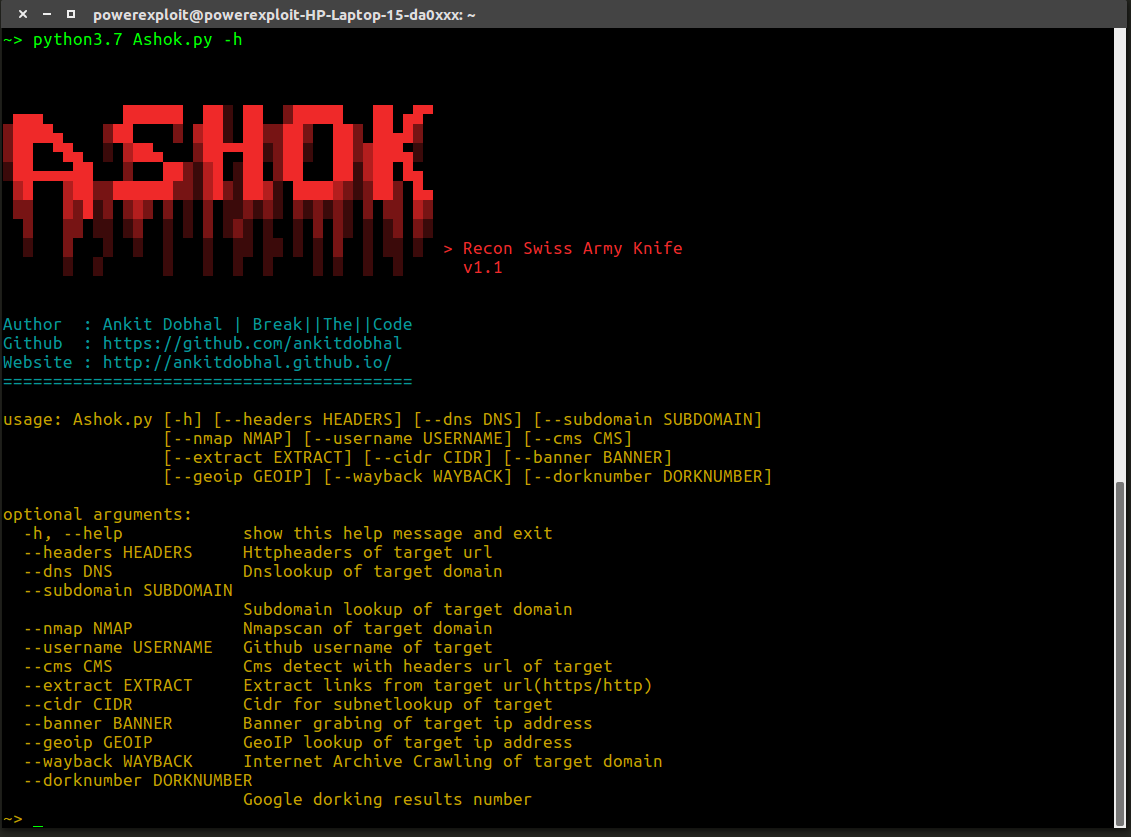
La reconnaissance est la première phase d’un test d’intrusion. Elle consiste à collecter des informations avant de planifier de réelles attaques. Ashok est donc un outil de reconnaissance incroyablement rapide, spécialement conçu pour cette phase. Et dans Ashok-v1.1, vous trouverez le dorker Google avancé ainsi que la machine d’exploration Wayback.
Ashok

💥 Fonctionnalités principales

- Wayback Crawler Machine
- Google Dorking without limits
- Github Information Grabbing
- Subdomain Identifier 
- Cms/Technology Detector With Custom Headers

⚡ Installation

~> git clone https://github.com/ankitdobhal/Ashok
~> cd Ashok
~> python3.7 -m pip3 install -r requirements.txt

💥 Comment utiliser Ashok ?

Un guide d’utilisation détaillé est disponible dans la section Usage du Wiki.

Voici quelques options parmi les plus courantes :

  • Extraire les en-têtes HTTP d’une seule URL
  • Exporter la machine internet-archive au format JSON pour une seule URL
  • Dorker Google en utilisant le nombre de résultats comme nombre de dorks
  • Recherche DNS d’un seul domaine cible
  • Recherche de sous-domaines d’un seul domaine cible
  • Scan de ports avec nmap d’un seul domaine cible
  • Extraire des données via le nom d’utilisateur GitHub de la cible
  • Détecter le CMS d’une URL cible

Docker

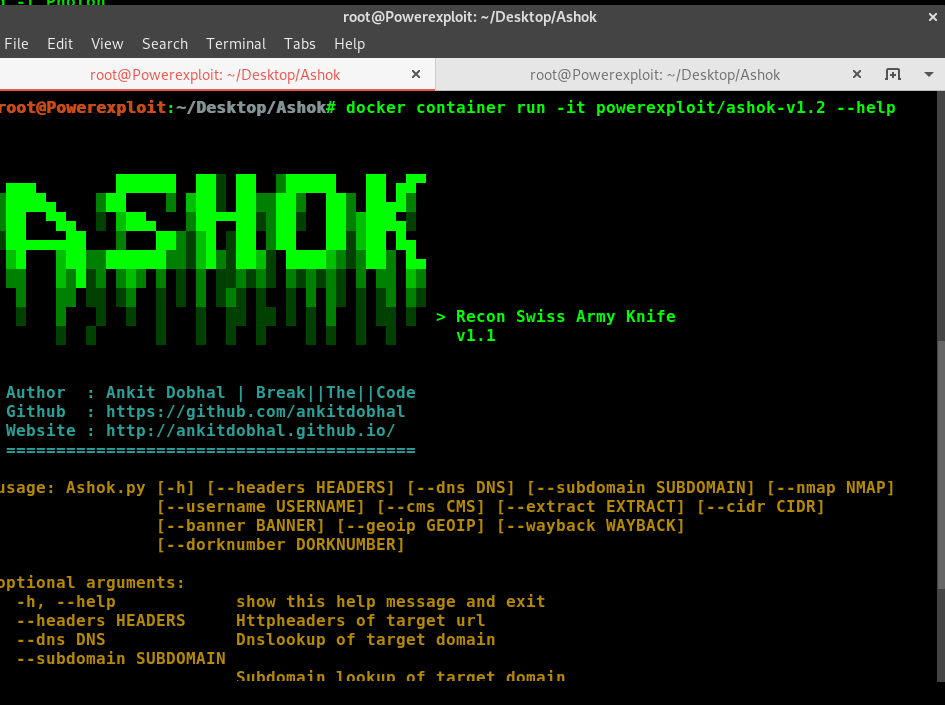
Ashok peut être lancé via une image Docker légère Python3.8-Alpine.

$ docker pull powerexploit/ashok-v1.2
$ docker container run -it powerexploit/ashok-v1.2  --help
Alt Text

❤️ Contribution

Vous pouvez contribuer de la manière suivante :

  • Signaler des bugs
  • Développer l’outil
  • Suggérer des améliorations
  • Corriger des problèmes et soumettre une pull request

Crédits

  • hackertarget
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





