ETERNAL SCANNER 2.4
Eternal scanner est un scanner réseau pour l'exploit Eternal Blue CVE-2017-0144 & Eternal Romance (named pipe) CVE-2017-0145.
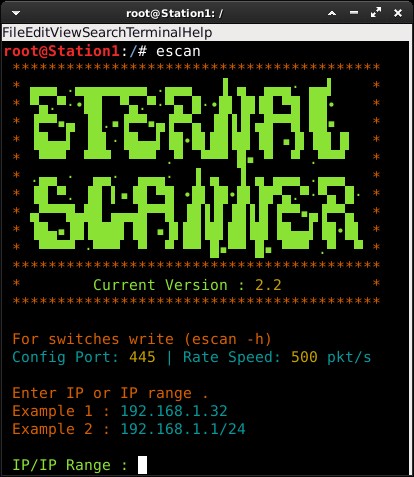
Captures d'écran

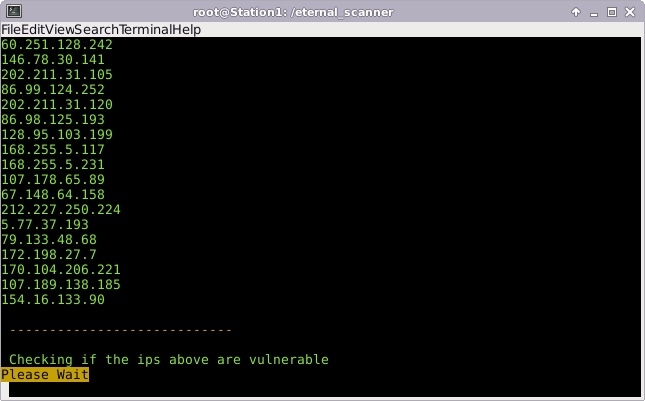

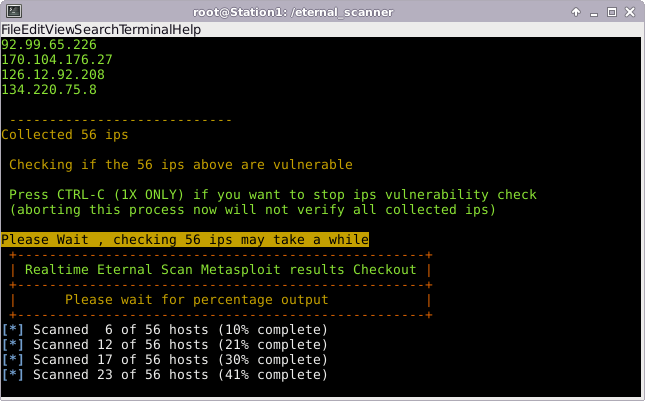
Version 2.2 (Nouvelles implémentations)
- Vérification de la vulnérabilité Eternal Romance (escan -er)

- Résultats scindés de la base Escan (escan -l)

Vidéo
Prérequis
- netcat
- masscan
- metasploit-framework
- wget (Pour mettre à jour Eternal Scanner directement depuis github)
- pip (pour installation alternative des modules python)
- python-crypto (Dépendance pour la vérification Eternal Romance)
- python-impacket (Dépendance pour la vérification Eternal Romance)
- python-pyasn1-modules (Dépendance pour la vérification Eternal Romance)
Installer les prérequis
- apt-get install masscan metasploit-framework wget python-pip python-crypto python-impacket python-pyasn1-modules netcat
Pour les modules python, on peut utiliser pip comme alternative pour installer les bibliothèques :
- pip install crypto && pip install impacket && pip install pyasn1-modules
Remarques
- À partir de la version 2.0, eternal scanner s'installera automatiquement sur votre système lors du premier lancement.
- Les données IP vulnérables scannées (vuln.txt) seront désormais placées dans /usr/local/share/eternal_scanner
- Plusieurs sessions d'escan casseront le script, cependant, l'utilisateur peut scanner ou vérifier avec escan dans un terminal et utiliser un autre terminal de session escan pour rechercher dans la base de données en tapant (escan -l)
- Escan fonctionnera normalement comme avant si les dépendances Eternal Romance ne sont pas installées, cependant (escan -er) ne fonctionnera pas sans elles.
- Escan nécessite les privilèges root
- À partir de la version 2.2
 peterpt/eternal_scanner

