 pelock/powershell-pro-obfuscator-python
Automatisez l’obfuscation et la virtualisation du code source des scripts PowerShell grâce à une API Web flexible pour Python (package pip).

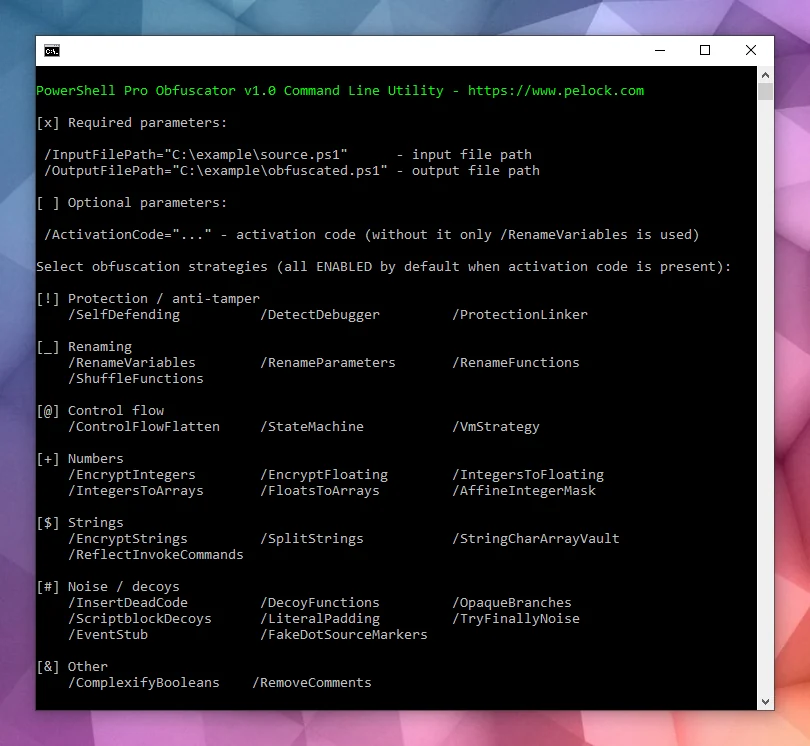
PowerShell Pro Obfuscator protège vos scripts .ps1 propriétaires grâce au renommage, au chiffrement polymorphe des chaînes et des entiers, à l'aplatissement du flux de contrôle, aux automates finis (FSA), à un moteur de machine virtuelle, à des contrôles d'intégrité auto-défensifs, à un linker de protection et à des sondes anti-débogage.
Obfusquez, virtualisez et protégez vos scripts PowerShell .ps1 grâce au chiffrement polymorphe des chaînes, au moteur de machine virtuelle, aux transformations par automates finis, aux contrôles d'intégrité et anti-débogage — via interface graphique, CLI, outil en ligne ou API.
Plus de détails techniques, téléchargements et documentation disponibles sur :
https://www.pelock.com/products/powershell-pro-obfuscator
Il est disponible pour Windows et Linux :
Plusieurs API de programmation disponibles :
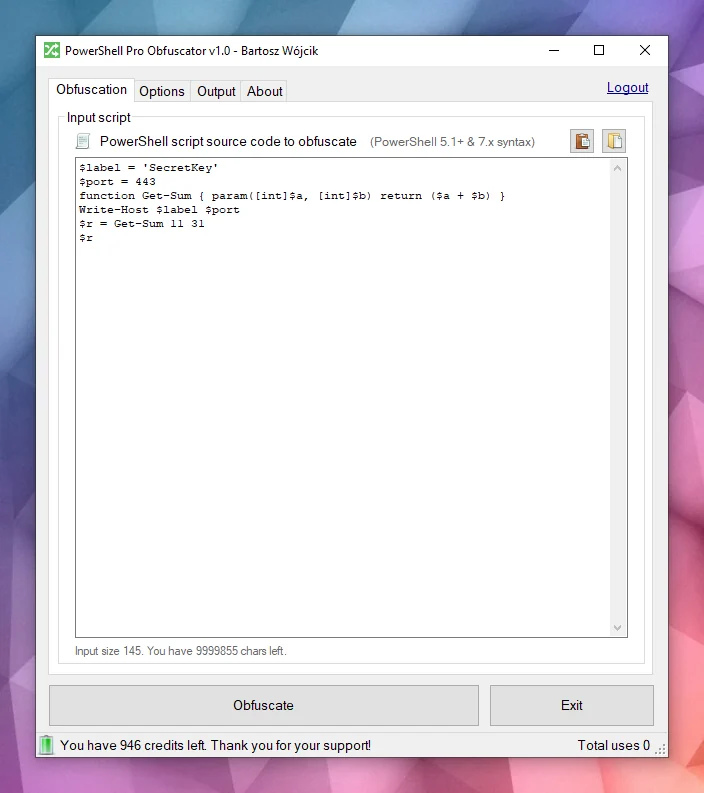
Une interface d'obfuscation en ligne :
Les scripts sont généralement distribués sous forme de fichiers .ps1 en clair ou intégrés dans des modules. Cette commodité signifie que toute personne ayant accès aux fichiers peut lire toute la logique, chercher des identifiants ou des clés API dans les chaînes, et voler vos algorithmes, à moins que vous ne preniez des mesures supplémentaires pour masquer l'intention.
PowerShell est un shell et un langage de script multiplateforme basé sur .NET. Il est largement utilisé pour l'automatisation, la configuration, les pipelines DevOps et la gestion des postes de travail sous Windows et Linux.
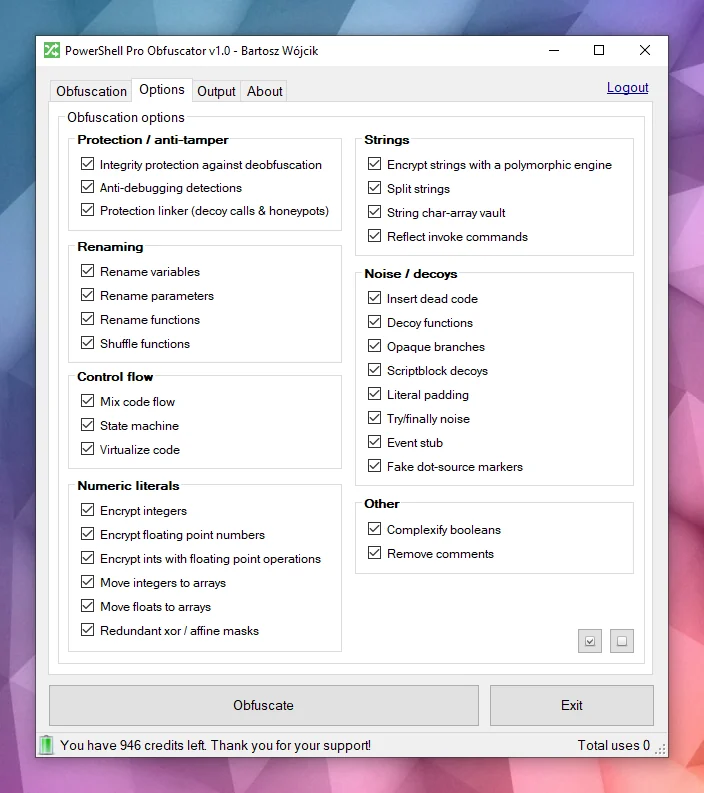
PowerShell Pro Obfuscator propose de nombreuses stratégies avancées d'obfuscation, de virtualisation et de protection. Vous pouvez facilement ajuster la protection par rapport à la taille et aux performances.
 Obfuscation puissante
PowerShell Pro Obfuscator utilise des stratégies d'obfuscation de pointe telles que le chiffrement polymorphe des chaînes, le chiffrement des entiers et des flottants, et l'insertion de bruit leurre. Le résultat masque les littéraux et la structure tout en préservant le comportement d'exécution testé.
 Virtualisation du code
Certaines instructions sélectionnées sont élevées dans un moteur de machine virtuelle généré aléatoirement avec des opcodes, des cas de switch mélangés, des opcodes leurres et une boucle de répartition obfusquée. Les analystes doivent interpréter la machine virtuelle au lieu de lire du PowerShell en clair.
 Automates finis (FSA)
L'obfuscation par automates finis (FSA) réécrit les blocs d'instructions PowerShell linéaires en automates à double état avec des planificateurs opaques et des gestionnaires de répartition mélangés. Au lieu de lire le code de haut en bas, les analystes doivent suivre les états numériques, les tables de transition et les chemins leurres pour reconstruire l'ordre d'origine.
 Anti-débogage
La protection anti-débogage insère des sondes polymorphes qui détectent les débogueurs attachés, les points d'arrêt PowerShell, les modes de préférence de débogage et de traçage, ainsi que les signaux hôtes associés. Lorsqu'un contrôle se déclenche, le script obfusqué se termine silencieusement au lieu de révéler la logique protégée lors d'une analyse interactive.
 Contrôles d'intégrité
Une sonde d'amorçage vérifie la forme du script sur disque (nombre de fonctions et jetons d'intégrité) et définit une clé de falsification lorsque le fichier ne correspond plus à la version obfusquée. Les déchiffreurs de chaînes consomment cette clé, de sorte que les scripts modifiés renvoient des données inutilisables au lieu du texte en clair. Cette couche auto-défensive augmente le coût d'une désobfuscation et de modifications de fichiers occasionnelles.
 Linker de protection
Une passe tardive câble des résolveurs honeypot, des appels d'aide factices avec des arguments aléatoires et des pièges de pile peu profonds qui restent actifs uniquement avant la fin de l'amorçage. Les extraits extraits conservent des surfaces d'appel bruyantes qui semblent réelles lors d'une revue statique. L'exécution normale après un contrôle d'intégrité réussi reste inchangée.
Regardez cet exemple — le même script devient plus difficile à lire d'un coup d'œil après l'obfuscation.
function Get-Greeting {
    param([string]$Name)
    Write-Host "Hello World from $Name!"
}
Get-Greeting "PowerShell Pro Obfuscator"
