
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
setup-wordpress-with-security-best-practice — Guide complet pour sécuriser les installations WordPress : couvre les modifications des comptes administrateurs, l'application du HTTPS, la sécurité des plugins, les permissions des fichiers et la configuration du serveur pour les sites d'entreprise statiques. | Kitploit
Outils/GitHubGitHub/password123456/setup-wordpress-with-security-best-practice
Audit de ConfigurationSécurité WebApprentissage et Éducation
GitHubpassword123456/setup-wordpress-with-security-best-practice

setup-wordpress-with-security-best-practice

Guide complet pour sécuriser les installations WordPress : couvre les modifications des comptes administrateurs, l'application du HTTPS, la sécurité des plugins, les permissions des fichiers et la configuration du serveur pour les sites d'entreprise statiques.

Voir le dépôt

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
29410il y a 2 ansVérifié par Kitploit
Partager

Configurer WordPress avec les meilleures pratiques de sécurité

Hits

Ce document a été rédigé dans le but de convenir aux applications web développées avec WordPress qui n'interagissent pas avec les utilisateurs. Il est principalement destiné aux pages de marque d'entreprise, aux diverses vues statiques, aux pages de recrutement et aux sites similaires.

Pour les sites web où les utilisateurs s'inscrivent et utilisent librement le site, comme les communautés ouvertes, certains éléments de ce document peuvent ne pas être applicables. Veuillez en tenir compte lors de la lecture.

Ce document n'inclut pas tout le contenu nécessaire pour sécuriser WordPress.

Cependant, il inclut des informations générales et détaillées à un niveau qui permet des évaluations des risques de sécurité et des réponses aux vulnérabilités basées sur le guide.

Si vous trouvez cela utile, veuillez la "star" 🌟 pour soutenir les améliorations futures.


Table des matières

  • 1. Assurez-vous que le nom d'utilisateur administrateur WordPress par défaut a été modifié
  • 2. Assurez-vous que les rôles et permissions des utilisateurs dans WordPress sont correctement gérés
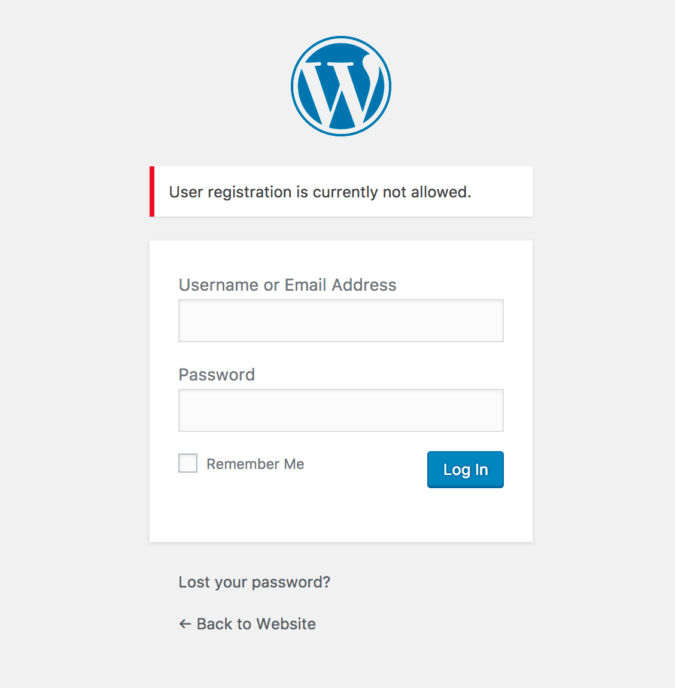
  • 3. Assurez-vous que l'inscription des utilisateurs est désactivée
  • 4. Assurez-vous que l'éditeur de fichiers de plugin est désactivé
  • 5. Assurez-vous que les plugins inutilisés et superflus sont désactivés
  • 6. Assurez-vous que WordPress est configuré pour utiliser HTTPS uniquement, y compris l'administration WordPress
  • 7. Assurez-vous que les restrictions d'accès IP (ACL) sont appliquées
    • 7.1. Assurez-vous que des restrictions d'accès IP sont appliquées à l'administration WordPress.
    • 7.2. Restreindre l'accès IP ou désactiver la fonctionnalité JSON REST API
    • 7.3. Désactiver la fonctionnalité XML-RPC API
    • 7.4. Désactiver WP-Cron ou restreindre la fonctionnalité
  • 8. Configuration système pour un WordPress sécurisé.
    • 8.1. Assurez-vous d'utiliser des versions de WordPress et PHP non en fin de vie (EOL)
    • 8.2. Assurez-vous que seules les extensions PHP nécessaires pour WordPress sont activées
    • 8.3. Assurez-vous de la sécurité des plugins avec des fonctionnalités de téléchargement de fichiers
    • 8.4. Assurez-vous que les fonctions et paramètres PHP sont correctement configurés
    • 8.5. Assurez-vous que le serveur web s'exécute en tant qu'utilisateur non-root - Utilisateur et groupe uniques et non privilégiés pour l'application serveur
    • 8.6. Assurez-vous que PHP-FPM s'exécute en tant qu'utilisateur non-root - Utilisateur et groupe uniques et non privilégiés pour l'application serveur
    • 8.7. Assurez-vous de la configuration sécurisée du répertoire d'accueil WordPress
    • 8.8. Assurez-vous que l'exécution PHP est désactivée dans les répertoires inscriptibles
    • 8.9. Assurez-vous que le serveur web ne répond qu'aux en-têtes d'hôte basés sur le domaine
    • 8.10. Configuration complète du serveur web
  • 9. Assurez-vous des mises à jour de sécurité de WordPress
  • 10. Assurez-vous des vérifications régulières de vulnérabilités de sécurité pour WordPress

1. Assurez-vous que le nom d'utilisateur administrateur WordPress par défaut a été modifié

Lorsque vous installez WordPress, le nom d'utilisateur administrateur par défaut est "admin" sauf si vous le modifiez lors du processus d'installation. Le nom de compte "admin" est largement connu, il doit donc être changé pour un nom différent. Si vous continuez à utiliser "admin" comme nom d'utilisateur administrateur, un attaquant pourrait tenter une attaque par force brute en utilisant "admin" pour accéder à votre site WordPress.

Si un attaquant accède au compte administrateur WordPress, il aura un contrôle total sur le site web. Le nom d'utilisateur administrateur WordPress par défaut doit être changé pour un nom différent.

Audit :

  • Vérifiez si le nom d'utilisateur administrateur WordPress par défaut est toujours défini sur "admin".

Remédiation :

  • Si le nom d'utilisateur est "admin", changez-le immédiatement pour un nom d'utilisateur moins prévisible.
  1. Connectez-vous à votre tableau de bord d'administration WordPress en utilisant le compte admin.
  2. Allez dans la zone "Utilisateurs" de votre panneau de tableau de bord, puis cliquez sur "Ajouter un nouvel utilisateur".
  3. Remplissez le formulaire et choisissez "administrateur" dans le menu déroulant "Rôle" (n'oubliez pas d'utiliser un mot de passe web fort et utilisez également l'indicateur de force du mot de passe fourni pour confirmer que votre nouveau mot de passe est suffisamment fort).
  4. Lorsque vous avez terminé, cliquez sur le bouton "Ajouter un nouvel utilisateur".
  5. Connectez-vous à nouveau en utilisant votre nouveau nom d'utilisateur administrateur WordPress.
  6. Naviguez à nouveau vers la zone "Utilisateurs".
  7. Dans la liste des utilisateurs, sélectionnez le précédent nom d'utilisateur "admin" et choisissez "Supprimer" dans le menu déroulant.
  8. Lors de la suppression de l'ancien administrateur, il vous sera demandé ce qu'il faut faire des articles publiés sous l'ancien nom d'utilisateur "admin".
    • Sélectionnez l'option "attribuer tous les articles et liens à :" et sélectionnez votre nouvel administrateur.
    • Une fois tout configuré, cliquez sur "Confirmer la suppression".

Remarque :

  • Utilisez toujours un "nom d'affichage" différent du nom d'utilisateur. Si le nom d'utilisateur réel est utilisé comme nom d'affichage de l'auteur du contenu, un pirate pourra facilement identifier le nom d'utilisateur et cibler le compte

2. Assurez-vous que les rôles et permissions des utilisateurs dans WordPress sont correctement gérés

Par défaut, WordPress a cinq rôles d'utilisateur - "Administrateurs", "Éditeurs", "Auteurs", "Contributeurs", "Abonnés" Ces rôles vous permettent de contrôler les tâches que les utilisateurs peuvent effectuer sur votre site web en attribuant des permissions appropriées. Si les rôles et permissions des utilisateurs ne sont pas correctement gérés, les utilisateurs pourraient obtenir un accès inutile à des fonctionnalités critiques, posant un risque de sécurité important.

Télécharger l’outil