
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
LDAPmonitor — Surveillez en direct la création, la suppression et les modifications des objets LDAP lors de vos tests d'intrusion ou de votre administration système ! | Kitploit
Outils/GitHubGitHub/p0dalirius/ldapmonitor
Tests d'Intrusion
GitHubp0dalirius/ldapmonitor

LDAPmonitor

Surveillez en direct la création, la suppression et les modifications des objets LDAP lors de vos tests d'intrusion ou de votre administration système !

Voir le dépôtSite web
9447830il y a 1 anVérifié par Kitploit
Partager

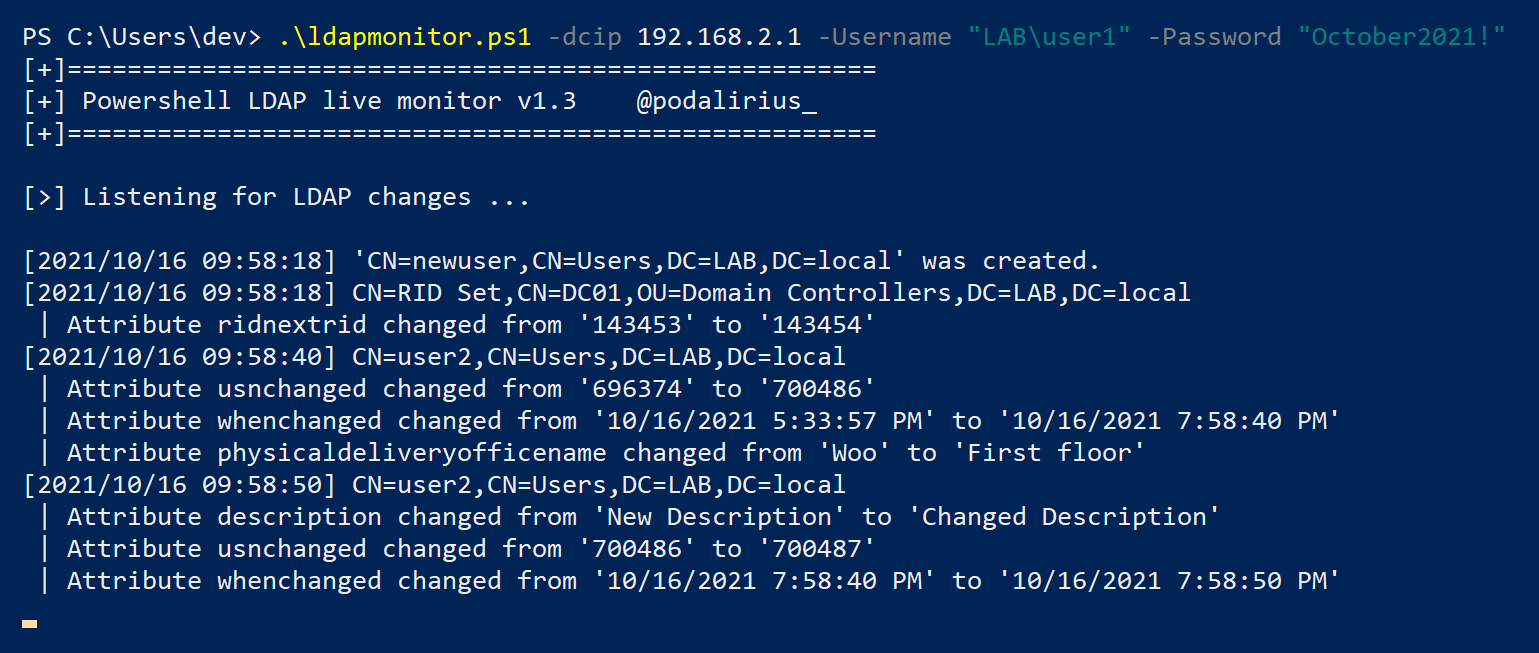
Surveillez la création, la suppression et les modifications des objets LDAP en direct lors de vos tests d'intrusion ou de votre administration système !
GitHub downloads GitHub release (latest by date) YouTube Channel Subscribers

Avec cet outil, vous pouvez rapidement voir si votre attaque a fonctionné et si elle a modifié les attributs LDAP de l'objet cible.
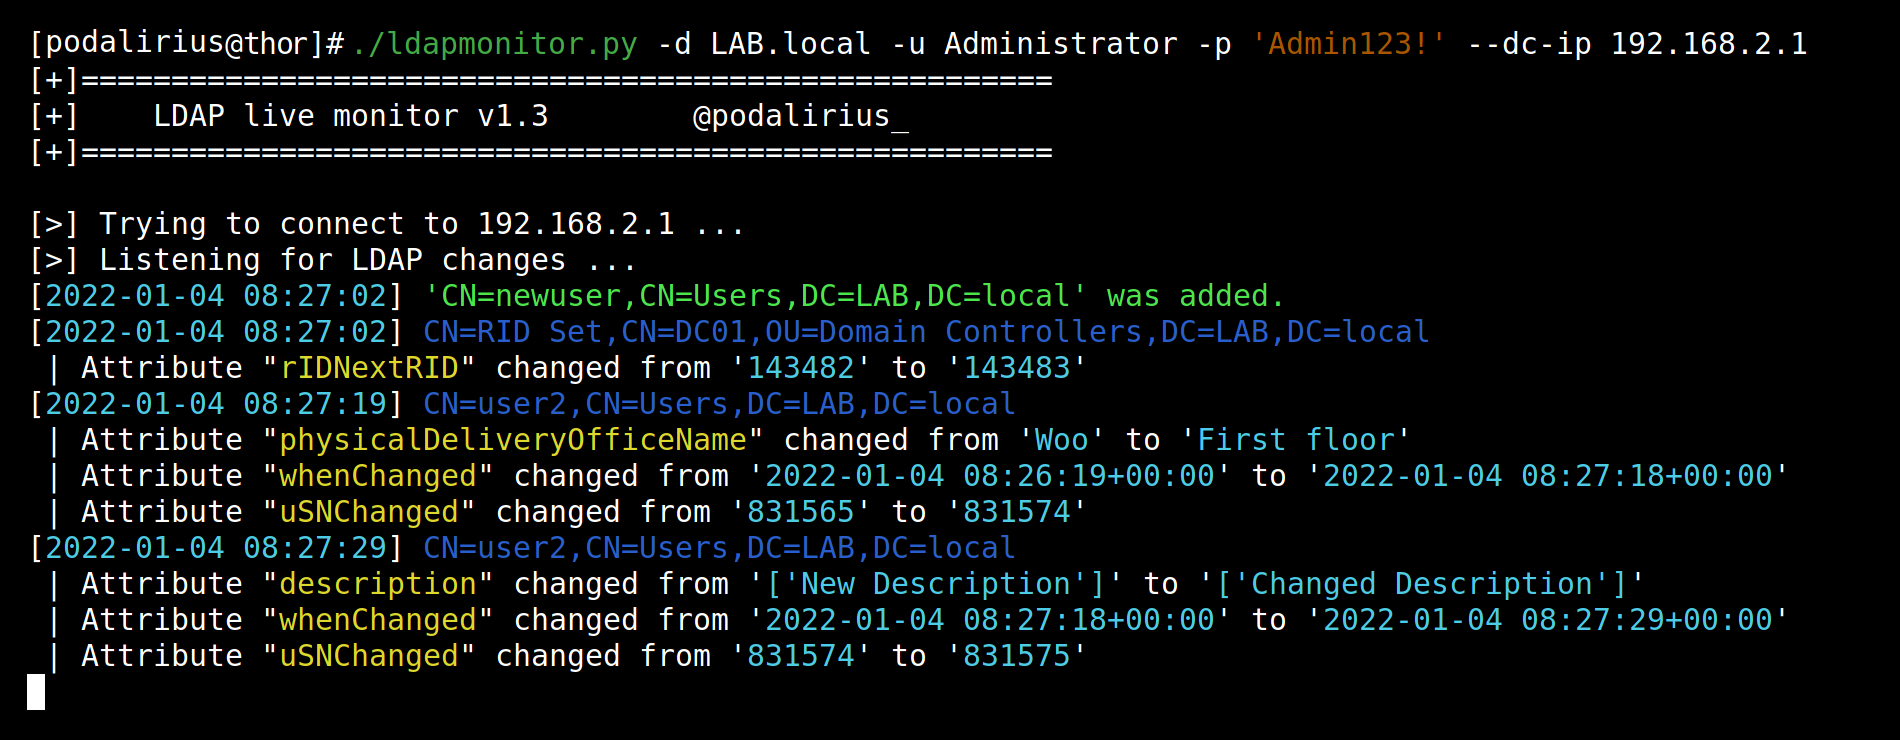
Fonctionnalités

FonctionnalitéPython (.py)CSharp (.exe)Powershell (.ps1)
Prise en charge LDAPS✔️✔️✔️
Délai aléatoire en secondes entre les requêtes✔️✔️✔️
Délai personnalisé en secondes entre les requêtes✔️✔️✔️
Enregistrer la sortie dans un fichier journal✔️✔️✔️
Sortie colorée ou non avec --no-colors✔️❌❌
Taille de page personnalisée pour les requêtes paginées✔️✔️✔️
Authentification avec utilisateur et mot de passe✔️✔️✔️
Authentification en tant qu'utilisateur actuel du shell❌✔️✔️
Authentification avec les hachages LM:NT✔️❌❌
Authentification avec tickets Kerberos✔️❌❌
Option pour ignorer les événements de connexion utilisateur✔️✔️✔️
Base de recherche personnalisée✔️✔️✔️
Itérer sur tous les contextes de nommage✔️✔️✔️

Cas d'utilisation typiques

Voici quelques cas d'utilisation où cet outil peut être utile :

  • Détecter le verrouillage de compte en temps réel
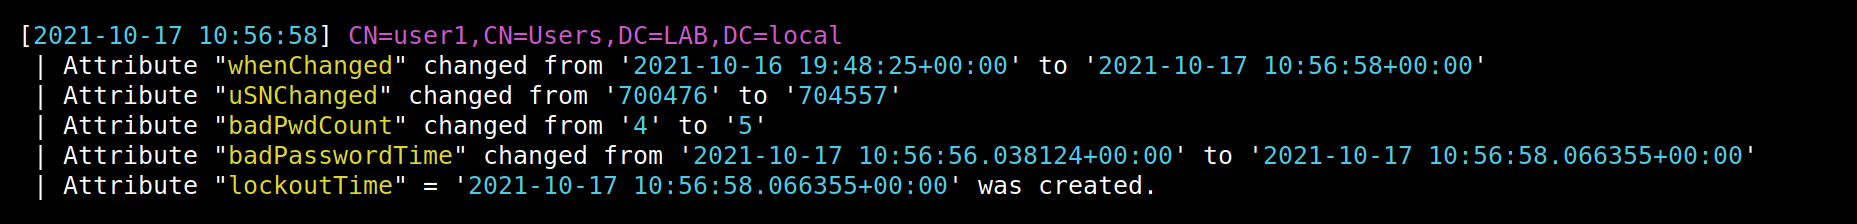
  • Vérifiez si votre élévation de privilèges a fonctionné (avec l'option --escalate-user de ntlmrelay)

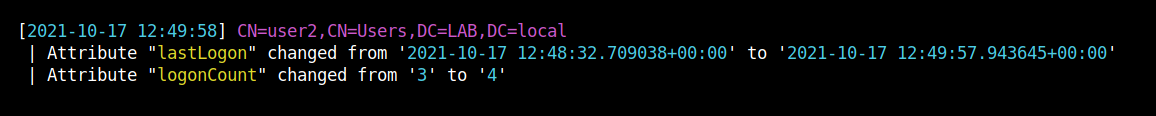
  • Détecter quand les utilisateurs se connectent pour savoir quand démarrer un empoisonnement réseau.
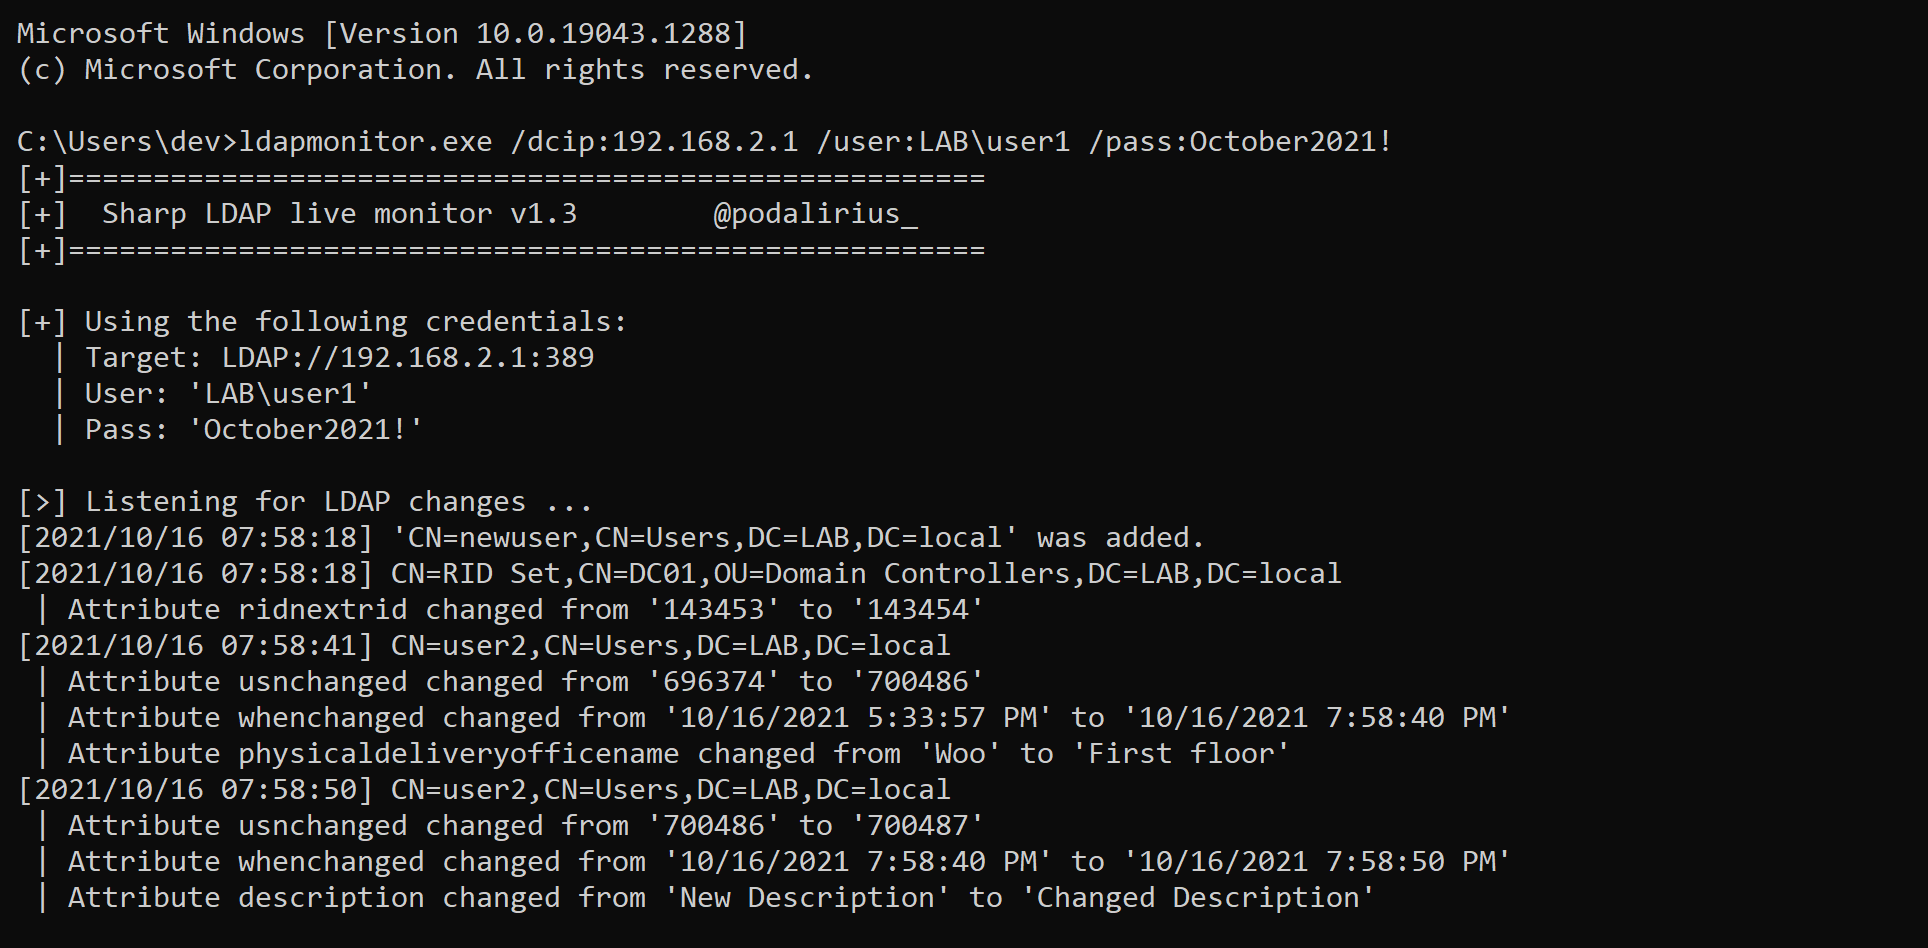
Multi-plateforme !

En Python (.py)

En CSharp (.exe)

En PowerShell (.ps1)

Démonstration

https://user-images.githubusercontent.com/79218792/136900209-d2156d4c-d83d-4227-b51e-999ec99b2314.mp4

Limitations

Les requêtes paginées LDAP renvoient pageSize résultats par page, et il faut environ 1 seconde pour interroger une page. Par conséquent, votre taux d'actualisation de la surveillance est de (nombre d'objets LDAP // pageSize) secondes. Sur la plupart des contrôleurs de domaine, pageSize = 5000.

Contribuer

Les pull requests sont les bienvenues. N'hésitez pas à ouvrir une issue si vous souhaitez ajouter d'autres fonctionnalités.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →