
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/octoberfest7/aggressor_snippets
Scripting et AutomatisationTests d'IntrusionCommandement et ContrôleRed Teaming
GitHuboctoberfest7/aggressor_snippets

aggressor_snippets

Une collection de petits extraits Aggressor aléatoires qui ne méritent pas leur propre dépôt

Voir le dépôt
26612il y a 3 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

aggressor_snippets

Une collection de petits snippets Aggressor aléatoires qui ne justifient pas leur propre dépôt

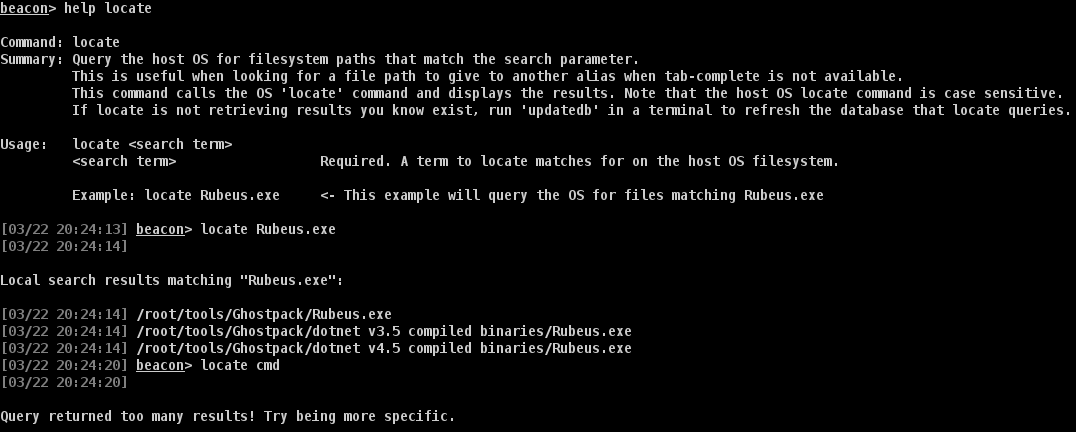
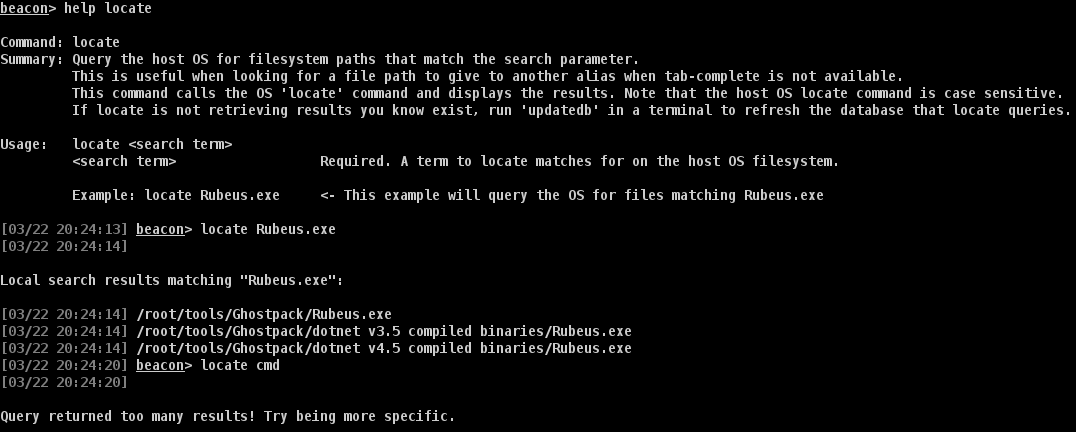
locate

Cet alias Aggressor appellera la commande Linux sous-jacente locate. L'utilisation envisagée est lorsqu'un alias personnalisé est utilisé dans CobaltStrike et nécessite que le chemin complet d'un fichier sur le système hôte soit spécifié. Alors que les commandes intégrées de CobaltStrike proposent la complétion par tabulation pour les chemins du système d'exploitation, les alias personnalisés ne le font pas, et saisir manuellement ou devoir passer par un terminal pour obtenir le chemin complet d'un fichier/outil est pénible.
image

Télécharger l’outil