 nybaywatch/agrusscanner
Scanner de reconnaissance réseau Windows avec balayages ping, analyse de ports TCP et détection approfondie des services IA/ML pour trouver l'IA fantôme, les déploiements LLM non autorisés et l'infrastructure GPU.

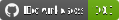


Outil de reconnaissance réseau avec détection approfondie des services IA/ML. Il scanne votre réseau pour découvrir les hôtes, les ports ouverts et identifie les services IA exécutés sur votre infrastructure.
Conçu pour les équipes de sécurité, les administrateurs informatiques et les chercheurs qui ont besoin de visibilité sur l'IA fantôme, les déploiements LLM non autorisés et l'infrastructure GPU sur leurs réseaux.
L'IA fantôme suscite une inquiétude croissante, et cet outil offre un moyen simple de scanner les réseaux. De plus, beaucoup des outils de scan typiques pour Windows sont lents et disposent d'interfaces mal conçues, en particulier pour quiconque utilise un écran 4K+. Agrus Scanner est développé en C#/.NET natif avec WPF — pas d'Electron, pas de navigateur embarqué — il démarre donc rapidement, scanne rapidement et reste léger en ressources. J'en avais assez d'essayer de lire des caractères minuscules, alors quand un ami/client cherchait un moyen de détecter l'IA fantôme, et sans aucun outil de type Windows disponible, cela semblait une association naturelle.
Il fonctionne aussi comme un scanner réseau classique — balayages ping, scan de ports et résolution de noms d'hôtes sont tous intégrés. Vous n'avez pas besoin d'un outil séparé pour la reconnaissance de base. Mais là où Agrus se démarque vraiment, c'est la détection d'IA : il va au-delà du scan de ports en sondant activement les services découverts avec des appels API spécifiques à l'IA, récupérant les noms de modèles, les détails GPU, les informations de conteneurs et les données de version. Si quelqu'un sur votre réseau exécute un service IA, Agrus le trouve et vous dit exactement de quoi il s'agit.
Il fonctionne également comme serveur MCP, de sorte que des agents IA comme Claude Code et OpenClaw peuvent l'utiliser comme outil — scanner des réseaux, sonder des hôtes et récupérer des résultats de manière autonome. Pointez votre agent vers le point de terminaison et il s'occupe du reste.
Téléchargez le dernier programme d'installation depuis Releases :
AgrusScanner-Setup.msi — autonome, aucun runtime .NET requis.
Nécessite Windows 10/11. Le programme d'installation et les binaires installés sont signés Authenticode (Azure Trusted Signing, éditeur Joseph Fago). Une fois installé, les signatures de détection se maintiennent à jour automatiquement ; vous n'avez besoin d'un nouveau programme d'installation que lorsque l'application elle-même change.
Agrus Scanner 1.0 est la première version stable. Le moteur de détection, le flux de signatures signé et l'intégration MCP sont complets et pris en charge. À partir de maintenant, les nouveaux services IA sont livrés sous forme de mises à jour de signatures et la version de l'application ne change que lorsque le moteur, l'interface ou les outils MCP changent.
AgrusScanner.exe et AgrusScanner.dll sont signés Authenticode via Azure Trusted Signing ; les versions sont annulées si l'un d'eux n'est pas signé. Les paquets de signatures sont signés avec une clé distincte que l'application vérifie avant le chargement.Les versions correctives (1.0.x) ne contiennent que des correctifs. Les versions de signatures sont datées (par exemple 2026.09.15.1) et affichées dans la barre d'état.
initialize), le server/discover sans état du 2026-07-28, et HTTP+SSE hérité. Affiche le nom auto-déclaré du serveur, la version, les capacités (outils / ressources / prompts) et la version du protocole. Les sessions ouvertes pendant la détection sont fermées immédiatement ; aucun outil n'est jamais appelé.signatures/catalog.json et sont compilées comme référence de base. Base de travail pour le flux de signatures de la v0.4.1.--mcp-only) peut désormais être désactivé/.well-known/serviceinfo (la seule route non authentifiée exposée par défaut par TabbyAPI)| Catégorie | Services détectés |
|---|---|
| LLM | Ollama, vLLM, HF TGI, llama.cpp, KoboldCpp, LM Studio, LiteLLM, Jan.ai, GPT4All, LocalAI, FastChat, Tabby, Xinference, SGLang, text-generation-webui, NVIDIA NIM, NVIDIA Dynamo, OpenLLM, MLX-LM, llamafile, Aphrodite Engine, llama-swap, LMDeploy, exo, TabbyAPI |
| Génération d'images | Stable Diffusion (A1111), ComfyUI, InvokeAI, SD WebUI Forge, Fooocus-API |
| Génération vidéo | SwarmUI, HunyuanVideo |
| Voix / STT / TTS | Speaches, whisper.cpp, OpenedAI-Speech, F5-TTS, GPT-SoVITS, XTTS-API-Server, Coqui XTTS Streaming, Kokoro-FastAPI, Chatterbox-TTS-Server |
| Plateforme ML | NVIDIA Triton, TorchServe, TensorFlow Serving, MLflow, Ray Serve, BentoML, KServe, MindsDB |
| Plateforme IA | Open WebUI, AnythingLLM, LibreChat, Flowise, Dify, SillyTavern, n8n, PrivateGPT, applications Gradio |
| Plateforme d'agents | AutoGen Studio, Letta, OpenHands, CrewAI Studio, Langflow, OpenClaw |
| Plateforme RAG | Onyx, R2R, kotaemon, RAGFlow, Quivr, Verba, Khoj |
| Embeddings | HF Text Embeddings Inference (TEI), Infinity |
| Base de données vectorielle | Qdrant, ChromaDB, Weaviate, Milvus |
| Serveur MCP | Tout serveur MCP via Streamable HTTP (initialize / server/discover) ou HTTP+SSE hérité, plus Home Assistant MCP ; rapporte le nom, la version et les outils/ressources/prompts |
| Infra GPU | NVIDIA DCGM Exporter, Triton Metrics, TorchServe Metrics |
| Conteneur | API Docker avec plus de 70 correspondances de motifs d'images IA |
La détection va au-delà du scan de ports - le sondeur interroge des points de terminaison API spécifiques aux services, extrait les noms de modèles, les versions, les informations GPU et les détails des conteneurs.
À partir de la version 1.0, ce qu'Agrus peut détecter est séparé de l'application elle-même, de la même manière qu'un antivirus sépare son moteur de ses définitions.
Comment ça fonctionne
signatures sur GitHub, généralement chaque semaine à mesure que de nouveaux services IA apparaissent. L'application vérifie le flux quelques secondes après le lancement, puis une fois par jour.2026.09.22.1.Vos choix (Paramètres → Mises à jour → Signatures de détection)
| Mode | Comportement |
|---|---|
| Installation automatique (par défaut) | Les nouvelles signatures se téléchargent et s'activent silencieusement et s'appliquent à partir de l'hôte sondé suivant |
| Notification uniquement | Un lien apparaît dans la barre d'état ; cliquez dessus pour installer |
| Désactivé | Ne contacte jamais le flux ; la référence de base intégrée est utilisée |
Comment ça reste sûr
initialize / server/discover / ping).Ce qui nécessite encore une mise à jour de l'application
L'extraction de détails riches pour un tout nouveau service (listes de modèles, noms de GPU) est du code, donc une signature peut étiqueter un service avant que la prochaine version n'affiche ses détails. Les changements de moteur, d'interface et d'outils MCP sont également des versions d'application, que la vérification de mise à jour existante annonce.
Contribuer une signature
Ajoutez une entrée à signatures/catalog.json et ouvrez une pull request ; les contrôles du catalogue en CI la valident et, une fois fusionnée, le flux se publie automatiquement. Les détails sont dans docs/DEVELOPER.md.
Les résultats du Scan IA affichent les services détectés avec les détails extraits :
[LLM] Ollama :11434 (llama3, mistral) | [GPU Infra] NVIDIA DCGM :9400 (RTX 4090)
Exécutez le scanner comme serveur MCP sans interface avec une icône dans la zone de notification :
AgrusScanner.exe --mcp-only
Cela démarre un serveur MCP Streamable HTTP sur http://localhost:8999/mcp (port configurable dans les paramètres). Les agents IA peuvent alors appeler directement les outils de scan.
Note de sécurité : Le serveur MCP se lie uniquement à
localhostet valide les en-têtes Host pour bloquer les attaques de rebinding DNS. Seuls les processus de votre propre machine peuvent s'y connecter. N'exposez pas ce serveur au réseau via un proxy inverse ou un tunnel sans ajouter votre propre couche d'authentification.
Outils MCP :
| Outil | Description |
|---|---|
scan_network | Balayage ping + scan de ports + DNS + sondage IA sur une plage d'IP |
probe_host | Scan approfondi d'une seule IP avec scan de ports et détection IA |
list_presets | Liste les préréglages de scan disponibles avec le nombre de ports |
Le projet inclut un .mcp.json qui connecte Claude Code au scanner. Démarrez le serveur MCP, puis utilisez Claude Code dans ce projet :
// .mcp.json (already included)
{
  "mcpServers": {
    "agrus-scanner": {
      "type": "http",
      "url": "http://localhost:8999/mcp"
    }
  }
}
Une compétence Claude Code est également incluse à .claude/skills/agrus-scanner/SKILL.md qui apprend à l'agent quand et comment utiliser les outils de scan.
Installez le plugin OpenClaw fourni :
openclaw plugins install ./openclaw-plugin
Configurez dans les paramètres OpenClaw :
{
  "plugins": {
    "entries": {
      "agrus-scanner": {
        "enabled": true,
        "config": { "mcpUrl": "http://localhost:8999/mcp" }
      }
    }
  }
}
La compétence à .claude/skills/agrus-scanner/SKILL.md suit le format ouvert AgentSkills et fonctionne avec tout agent compatible (Cursor, Gemini CLI, OpenClaw, etc.). Pointez votre outil vers le point de terminaison MCP et la compétence fournit les instructions d'utilisation.
Agrus Scanner effectue deux types de requêtes sortantes, toutes deux optionnelles et toutes deux visibles dans Paramètres → Mises à jour :
api.jpftech.com, envoyant uniquement la version de l'application et la version du système d'exploitation. Aucune donnée personnelle, identifiant de machine ou adresse IP n'est stockée. Option : Vérifier les mises à jour de l'application au démarrage.github.com (la version signatures) au démarrage et quotidiennement, récupérant un petit manifeste et, si plus récent, le paquet signé. Aucune donnée identifiante n'est envoyée. Option : Signatures de détection → Désactivé.Le trafic de scan lui-même ne va qu'à la plage d'IP que vous saisissez. Les paramètres sont stockés dans %LOCALAPPDATA%\AgrusScanner\settings.json ; un paquet de signatures installé réside à côté sous le nom signatures.agsig.
Durcissement maintenu jusqu'à la version 1.0 :
export_results de MCP restreint au dossier Documents de l'utilisateur=, +, -, @)System.Diagnostics.Trace pour la visibilité| Touche | Action |
|---|---|
| Ctrl + C | Copier l'adresse IP sélectionnée |
| Ctrl + = | Zoom avant |
| Ctrl + - | Zoom arrière |
| Ctrl + 0 | Réinitialiser le zoom |
| Ctrl + Molette | Zoom |
| Clic droit | Menu contextuel (copier, ouvrir les services) |
MIT License — utilisation à vos propres risques. Voir LICENSE pour les conditions complètes.