
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/noraj/oscp-exam-report-template-markdown
Tests d'IntrusionUtilitaires et FrameworksApprentissage et Éducation
GitHubnoraj/oscp-exam-report-template-markdown

OSCP-Exam-Report-Template-Markdown

📙 Modèles Markdown pour le rapport d'examen Offensive Security OSCP, OSWE, OSCE, OSEE, OSWP

Voir le dépôt
Site web
4.2k83798il y a 1 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Modèle de rapport d'examen Offensive Security en Markdown

Rawsec's CyberSecurity Inventory GitHub stars GitHub forks GitHub license

J'ai créé un Modèle de rapport d'examen Offensive Security en Markdown pour que LaTeX, Microsoft Office Word, LibreOffice Writer ne soient plus nécessaires lors de votre examen Offensive Security OSCP, OSWE, OSEE, OSWP, OSEP, OSED, OSWA, OSDA, OSMR, OSTH, OSIR !

Maintenant, vous pouvez être efficace et plus rapide pendant la rédaction de votre rapport d'examen !
  • 🚀 Accélérez la rédaction, ne perdez pas de temps pendant les 24 heures de rédaction du rapport d'examen
  • ⭐ Plus de tracas de mise en forme avec les éditeurs WYSIWYG, adieu les espaces et sauts de ligne indésirables de Microsoft Office Word et LibreOffice Writer
  • 📝 Réutilisez vos notes Markdown, vous serez ravi de ne pas avoir à reformater le gras et l'italique de vos notes Markdown dans le rapport
  • 🔒 Prêt pour le contrôle de version, enregistrez votre modèle Markdown dans un dépôt git PRIVÉ, vous disposez désormais d'une sauvegarde incrémentielle, le contrôle de version fonctionne avec le Markdown (.md) car c'est du texte, mais pas avec les binaires (.doc, .odt)
  • 🖊️ Utilisez votre éditeur ou application de prise de notes préféré, avec Markdown vous pourrez utiliser votre éditeur préféré (VSCode, Atom, etc.) ou application de prise de notes (Vnote, QOwnNotes, Boostnote, etc.) pour rédiger votre rapport d'examen, vous n'aurez pas à passer sous Windows pour utiliser MS Word.
  • 🎩 Style propre et professionnel, un rapport à l'aspect professionnel pour votre certification professionnelle
  • 👌 Sans erreur, utilisez le script de génération pour générer le rapport et l'archive, vous ne ferez aucune erreur de format et nom de soumission de cette façon

Exemples :

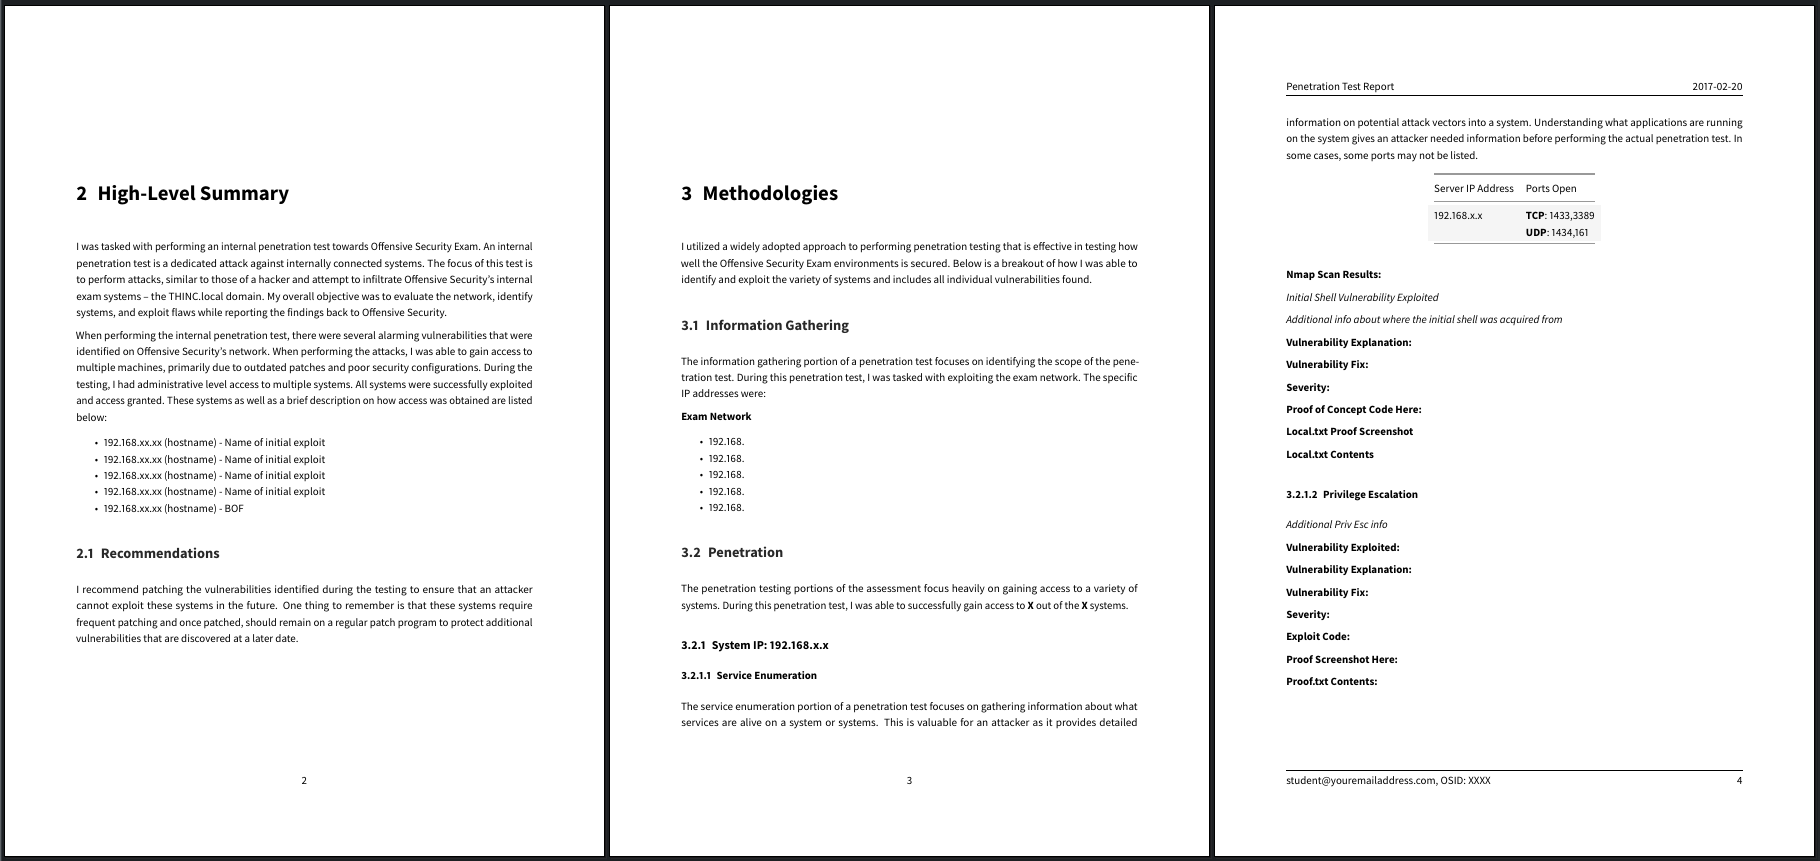
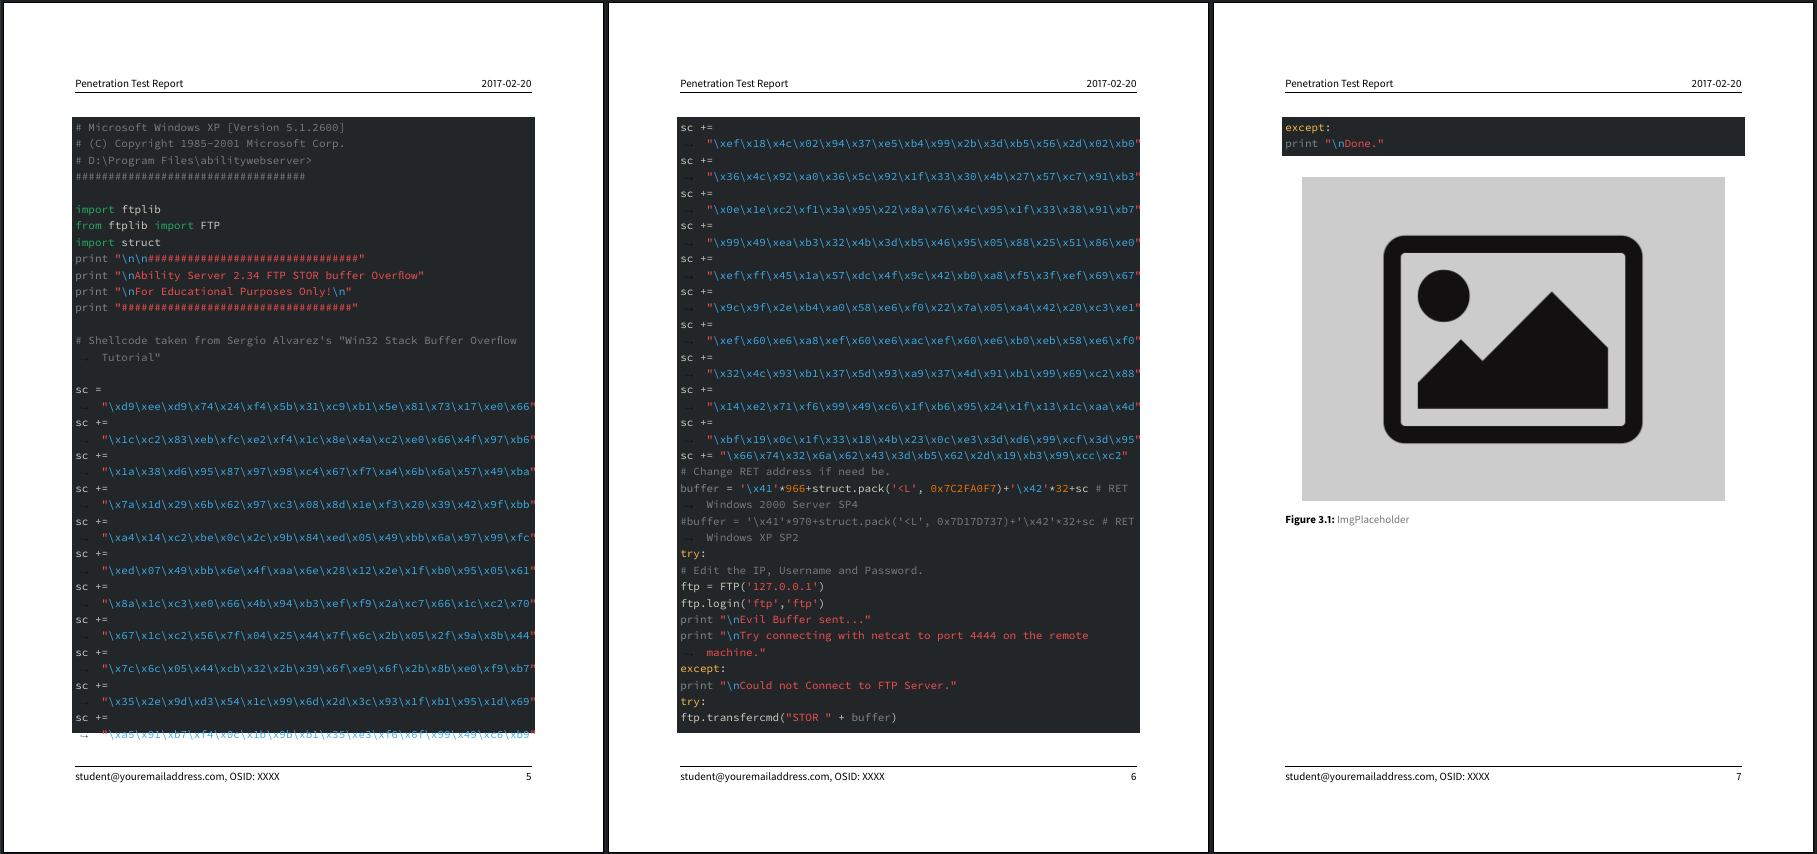
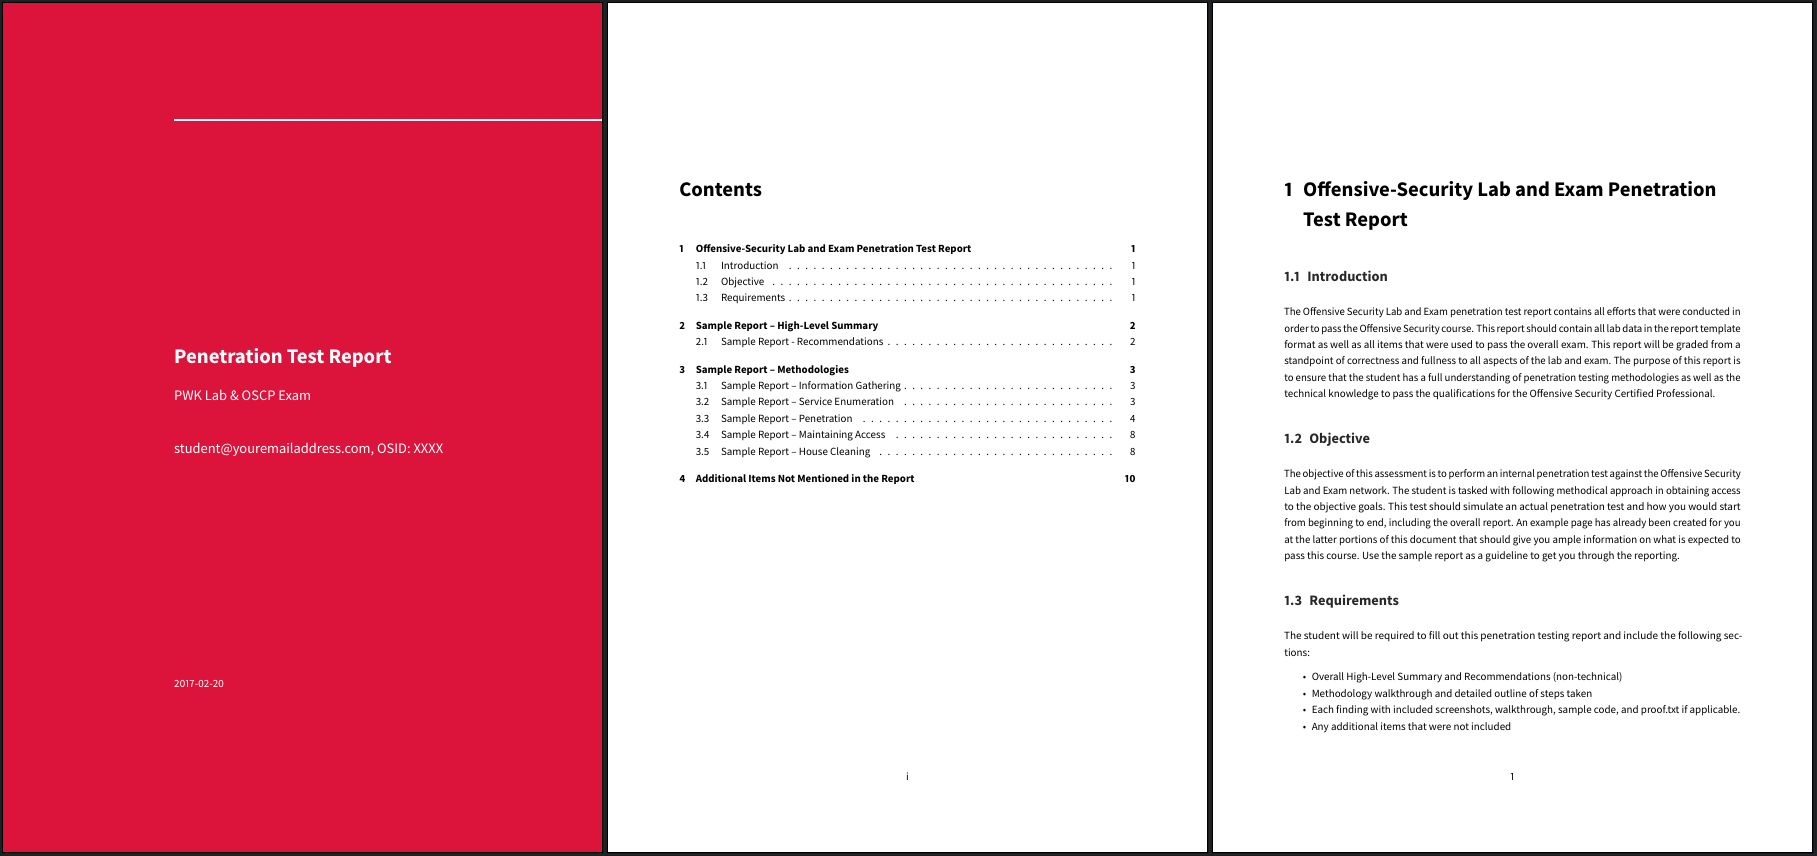
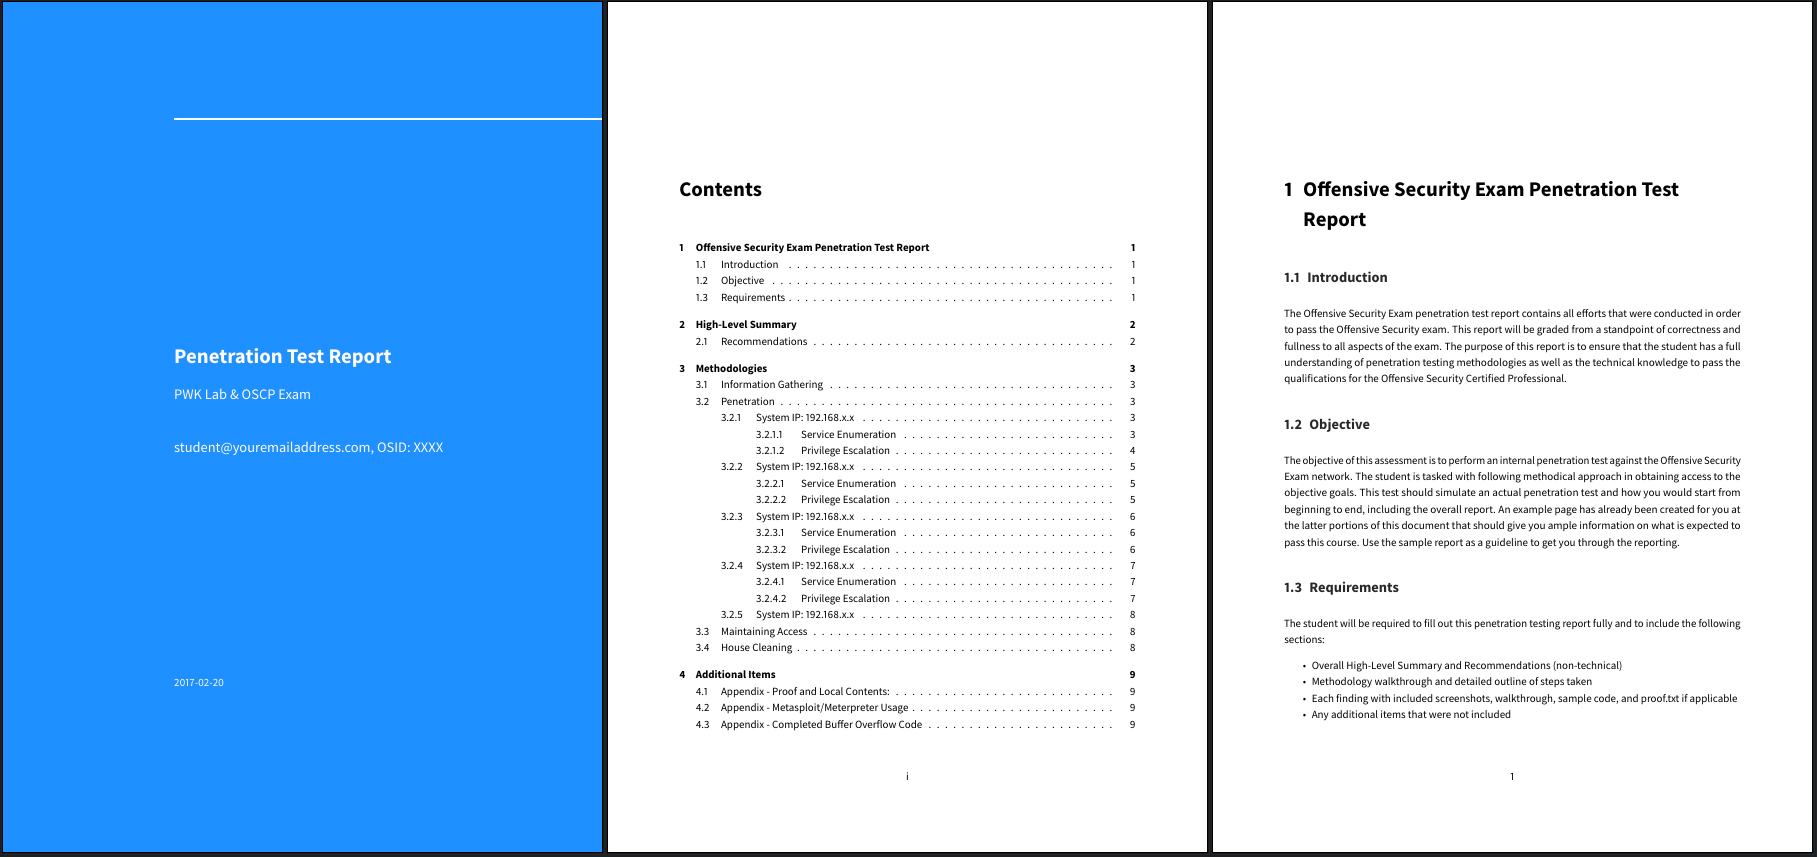
Modèle amélioré v3.2 de whoisflynn pour OSCP
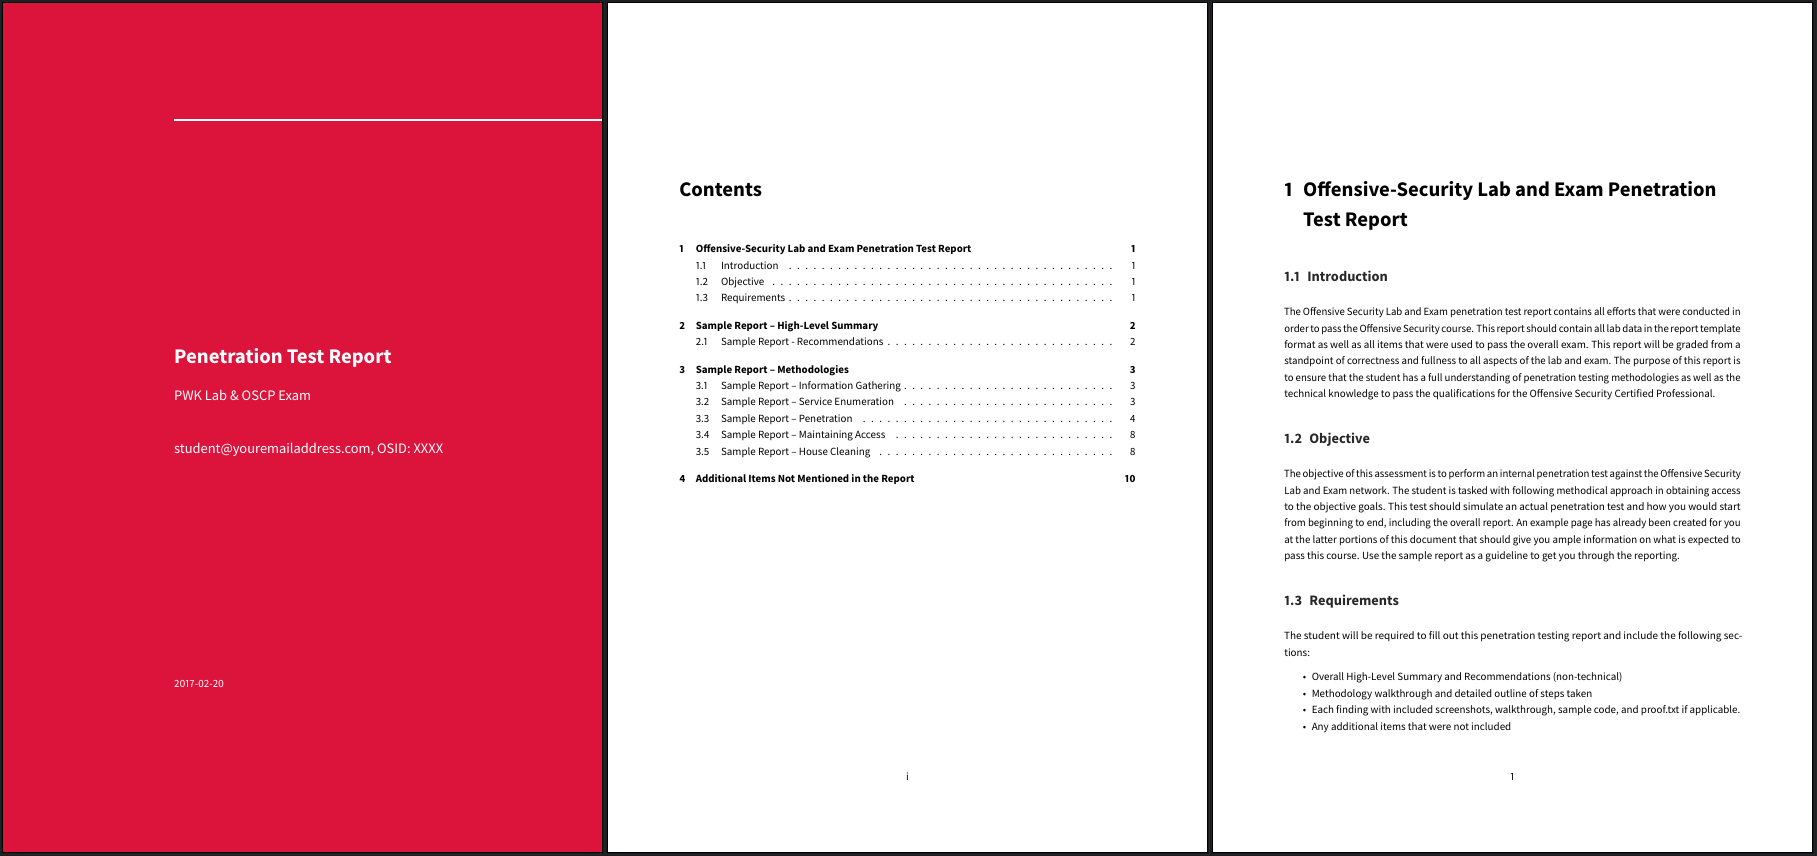
Modèle officiel Offensive Security v1 pour OSCP
Prérequis

  • Pandoc
  • LaTeX (ex. TeX Live) pour obtenir pdflatex ou xelatex
  • Eisvogel Pandoc LaTeX PDF Template
  • p7zip (si vous voulez utiliser le script, pour générer l'archive)

Exemples pour les distributions courantes :

  • ArchLinux: pacman -S p7zip haskell-pandoc texlive-basic texlive-fontsextra texlive-fontsrecommended texlive-latexextra
  • openSUSE: zypper in texlive-scheme-medium pandoc p7zip-full
  • Ubuntu: apt install texlive-latex-recommended texlive-fonts-extra texlive-latex-extra pandoc p7zip-full

Utilisation

Rédigez votre rapport en markdown.

Automatique

Il y a un script qui va :

  1. Vous permettre de choisir le modèle
  2. Vous permettre de choisir le style de coloration syntaxique
  3. Générer le PDF (+ option de prévisualisation)
  4. Générer l'archive 7z
  5. Afficher le hash MD5 pour vérification après téléversement

Choisissez et copiez un modèle que vous utiliserez pour rédiger votre rapport :

ruby osert.rb init

Générez votre rapport PDF et l'archive 7z

ruby osert.rb generate

[!TIP] Si vous exécutez la génération plusieurs fois, vous pouvez consulter les options (ruby osert.rb generate -h) pour gagner du temps lors de l'invite interactive.

[!NOTE] osert est disponible en tant que paquet officiel sur BlackArch Linux : pacman -S osert.

BlackArch package

Manuel

Générez le rapport PDF à partir du modèle markdown :

pandoc src/OSCP-exam-report-template_whoisflynn_v3.2.md \
-o output/OSCP-OS-XXXXX-Exam-Report.pdf \
--from markdown+yaml_metadata_block+raw_html \
--template eisvogel \
--table-of-contents \
--toc-depth 6 \
--number-sections \
--top-level-division=chapter \
--highlight-style breezedark \
--resource-path=.:src

Vous pouvez changer le thème de coloration syntaxique du code avec --highlight-style.

Jeux de couleurs

Jeux de couleurs bien rendus que vous pouvez utiliser dans l'en-tête YAML du modèle :

titlepage-colortitlepage-text-colortitlepage-rule-color
DC143C (Crimson)FFFFFF (White)FFFFFF (White)
00FF7F (SpringGreen)006400 DarkGreen000000 (Black)
1E90FF (DodgerBlue)FFFAFA (Snow)FFFAFA (Snow)
483D8B (DarkSlateBlue)FFFAFA (Snow)FFFAFA (Snow)
FFD700 (Gold)000000 (Black)000000 (Black)
FFEFD5 (PapayaWhip)000000 (Black)000000 (Black)
FF8C00 (DarkOrange)000000 (Black)000000 (Black)
FFEF96 (no name)50394C (no name)50394C (no name)

Les thèmes de coloration syntaxique peuvent être listés avec pandoc --list-highlight-styles.

Modèles disponibles

Modèles de rapport :

Tests de pénétration réseau :

  • OSCP
    • Modèle officiel Offensive Security v1
    • Modèle officiel Offensive Security v2
    • [Modèle amélioré v3.2 de whoisflynn][whoisflynn] template
  • OSWP
    • Modèle officiel Offensive Security v1
  • OSEP
    • Modèle officiel Offensive Security v1
    • [Modèle amélioré v1 de ceso][ceso] template

Application Web :

Télécharger l’outil