Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
OpenVAS-Vulnerability-Assessment-Incident-Response — Réalisation d'une évaluation des vulnérabilités Full & Fast à l'aide d'OpenVAS contre Metasploitable2, identification de la vulnérabilité critique de backdoor vsftpd (CVE-2011-2523), et rédaction d'une documentation de confinement, de remédiation et de réponse aux incidents. | Kitploit
Outils/GitHubGitHub/nitinsukthe-g/openvas-vulnerability-assessment-incident-response
ReconnaissanceScanners de VulnérabilitésAnalyse des VulnérabilitésTests d'IntrusionApprentissage et ÉducationRéponse aux Incidents
GitHubnitinsukthe-g/openvas-vulnerability-assessment-incident-response

OpenVAS-Vulnerability-Assessment-Incident-Response

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

Réalisation d'une évaluation des vulnérabilités Full & Fast à l'aide d'OpenVAS contre Metasploitable2, identification de la vulnérabilité critique de backdoor vsftpd (CVE-2011-2523), et rédaction d'une documentation de confinement, de remédiation et de réponse aux incidents.

Voir le dépôt
16il y a 3 moisPas encore vérifié
Partager

Opération SecureScan — Évaluation de vulnérabilités et réponse aux incidents OpenVAS

OpenVAS Kali Linux Cybersecurity MITRE


Présentation du projet

Ce projet démontre un workflow complet d'évaluation de vulnérabilités et de réponse aux incidents utilisant OpenVAS (Greenbone Vulnerability Manager) dans un environnement de laboratoire de cybersécurité contrôlé.

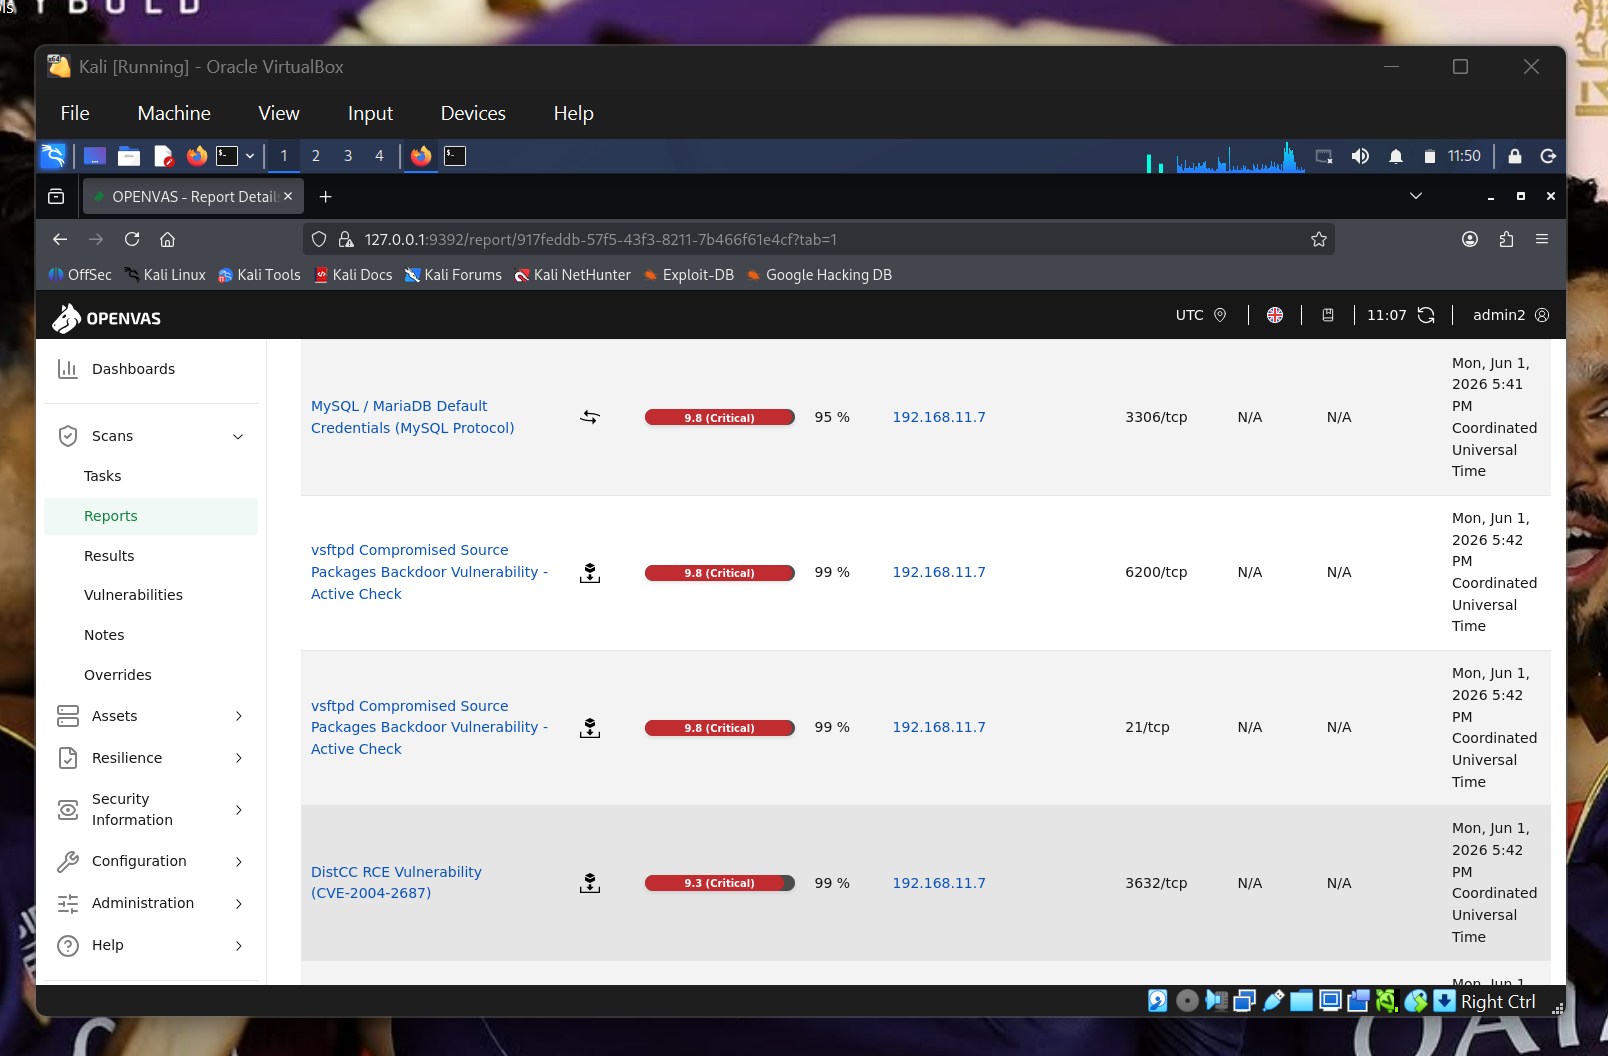
L'évaluation a ciblé Metasploitable2 et identifié une vulnérabilité critique — Backdoor vsftpd dans les paquets source compromis (CVE-2011-2523).

Le projet simule les responsabilités réelles d'analyste SOC, d'analyste sécurité et de gestion des vulnérabilités, notamment :

  • Découverte de vulnérabilités
  • Évaluation des risques
  • Analyse des vulnérabilités critiques
  • Confinement des incidents
  • Planification de la remédiation
  • Reporting de sécurité

Objectifs

✔ Configurer le scanner de vulnérabilités OpenVAS

✔ Effectuer une évaluation de vulnérabilités

✔ Analyser les constatations de sécurité critiques

✔ Enquêter sur CVE-2011-2523

✔ Évaluer les risques et l'impact sur la sécurité

✔ Développer une stratégie de remédiation

✔ Produire une documentation de réponse aux incidents


Environnement de laboratoire

ComposantTechnologie
Plateforme hôteVirtualBox / VMware
Machine attaquanteKali Linux
Scanner de vulnérabilitésOpenVAS / Greenbone
Machine cibleMetasploitable2
Type d'évaluationÉvaluation interne de vulnérabilités
Profil de scanFull & Fast

Schéma d'architecture

Host Machine
│
├── Kali Linux
│      └── OpenVAS Scanner
│
└── Metasploitable2
       └── Vulnerable Target

Technologies utilisées

  • Kali Linux
  • OpenVAS / Greenbone
  • Metasploitable2
  • Réseau Linux
  • Analyse CVE
  • MITRE ATT&CK
  • Réponse aux incidents
  • Gestion des vulnérabilités

Méthodologie


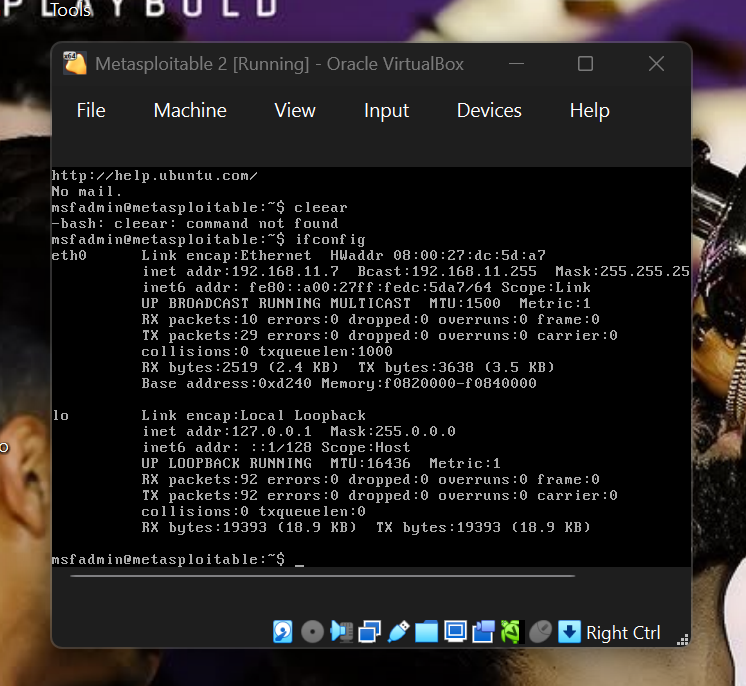
Étape 1 — Identifier l'adresse IP de Metasploitable2

Identifiez l'adresse IP de la cible.

Capture d'écran

IP de Metasploitable


Étape 2 — Vérifier la connectivité réseau

Validez la connectivité entre Kali Linux et la cible vulnérable.

Capture d'écran

Test ping


Étape 3 — Ajouter la cible dans OpenVAS

Accédez à :

Configuration → Targets

Créez la cible en utilisant l'adresse IP de Metasploitable2.

Capture d'écran

Ajouter la cible


Étape 4 — Lancer le scan de vulnérabilités

Accédez à :

Scans → Tasks

Créez et lancez un scan de vulnérabilités.

Configuration utilisée :

Full and Fast

Capture d'écran

Scan rapide


Étape 5 — Suivre la progression du scan

Suivez :

  • La progression du scan
  • Les résultats de sévérité
  • Le statut d'exécution

Capture d'écran

Progression du scan


Étape 6 — Analyser le rapport de scan

Examinez les constatations de vulnérabilités et les problèmes de sécurité identifiés.

Accédez à :

Scans → Reports

Capture d'écran

Analyser le rapport


Résultats de l'évaluation de vulnérabilités


Analyse de la sévérité des résultats

Examinez la distribution de sévérité identifiée lors du scan.

Capture d'écran

Sévérité des résultats


Analyse de la sévérité des ports

Analysez les services réseau vulnérables et les ports exposés.
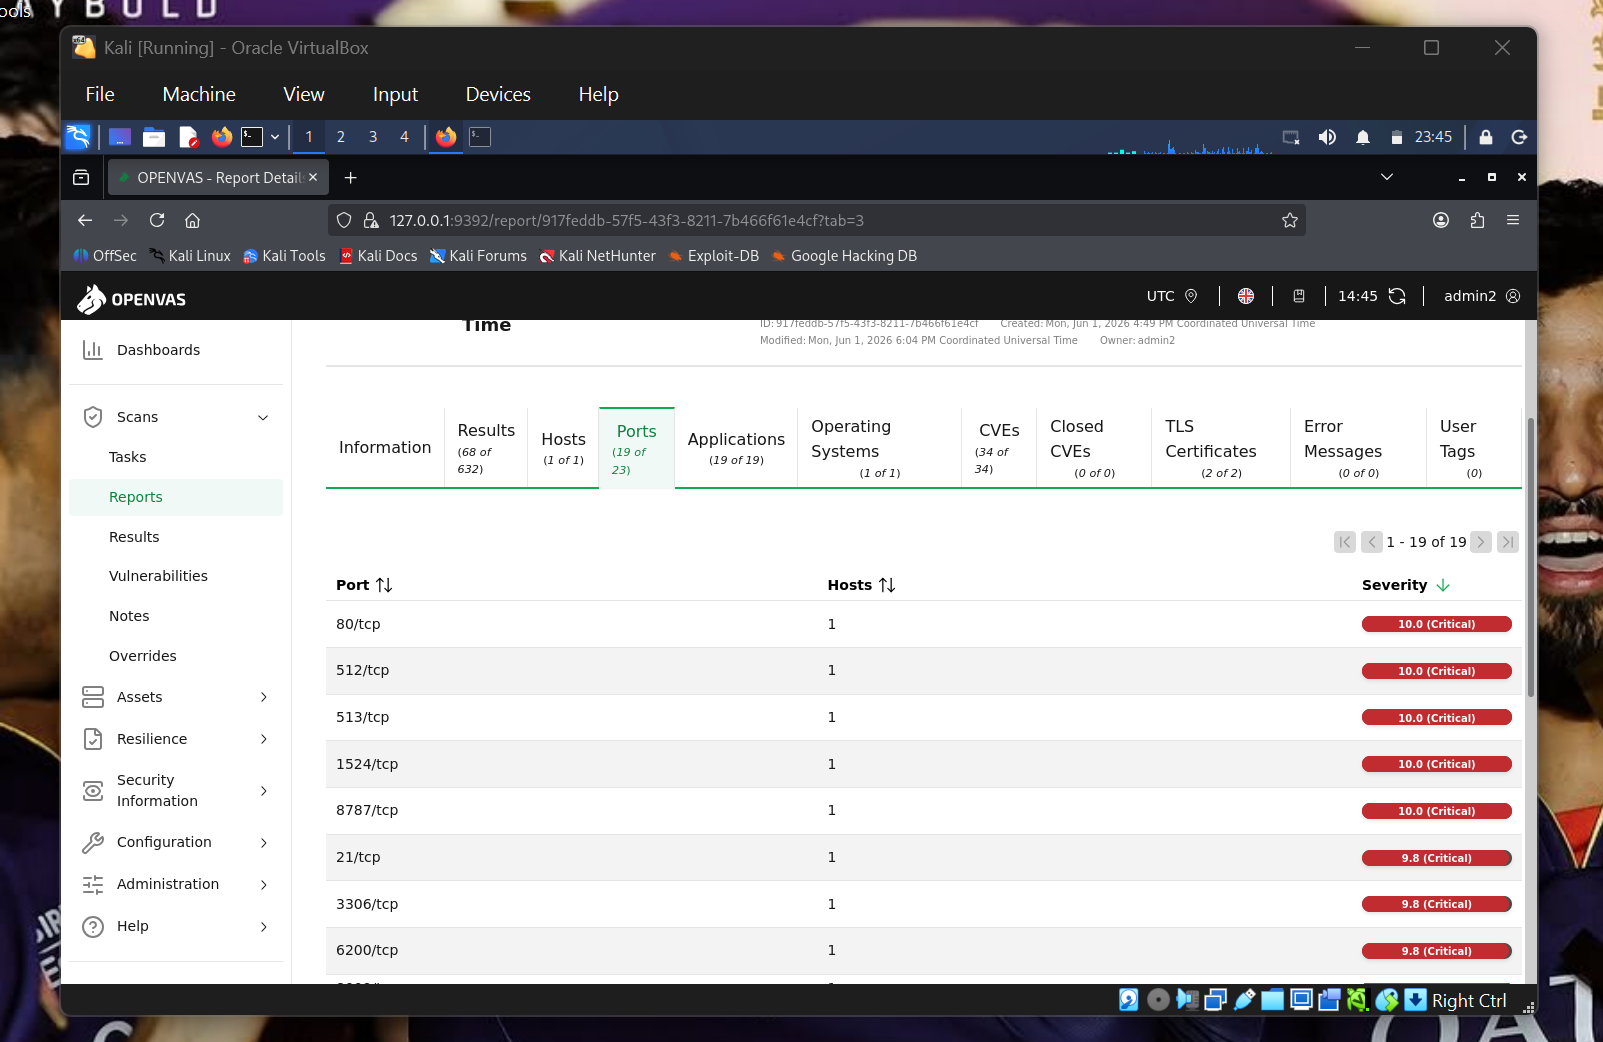
Capture d'écran

Sévérité des ports


Analyse de la sévérité des applications

Examinez les applications vulnérables détectées par OpenVAS.
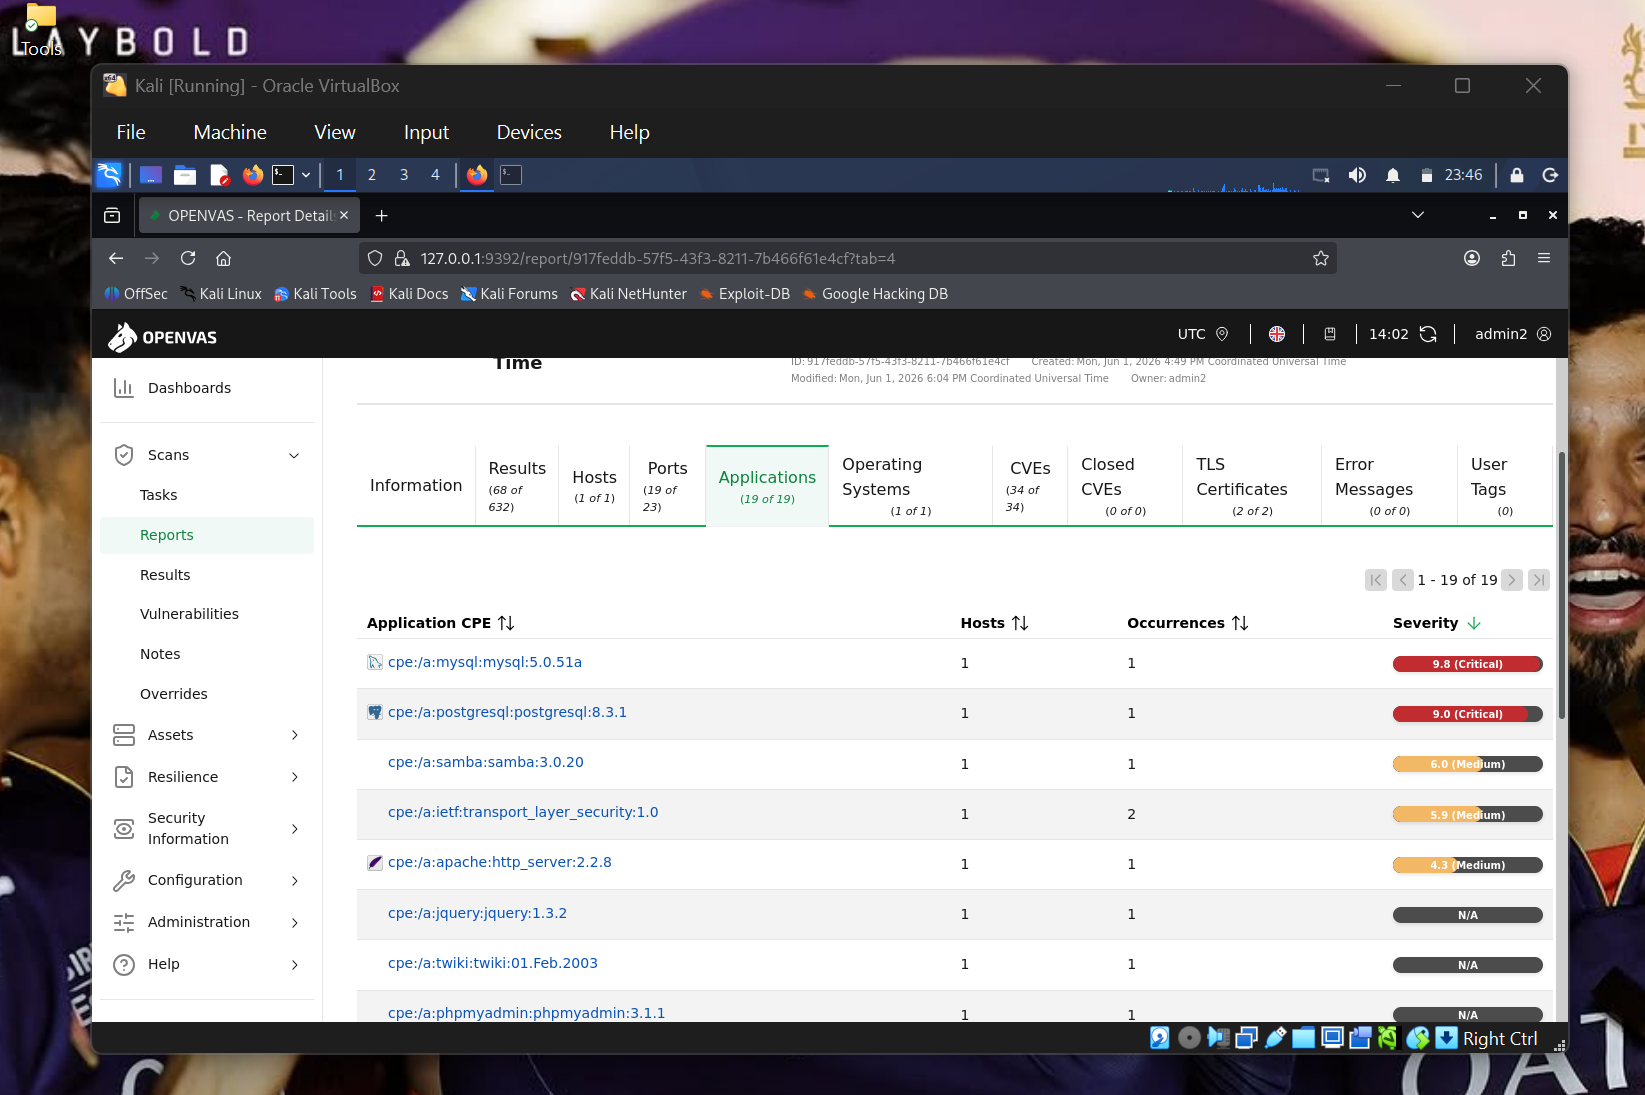
Capture d'écran

Sévérité des applications


Analyse de la sévérité des CVE

Examinez les CVE découverts et leur score de sévérité.
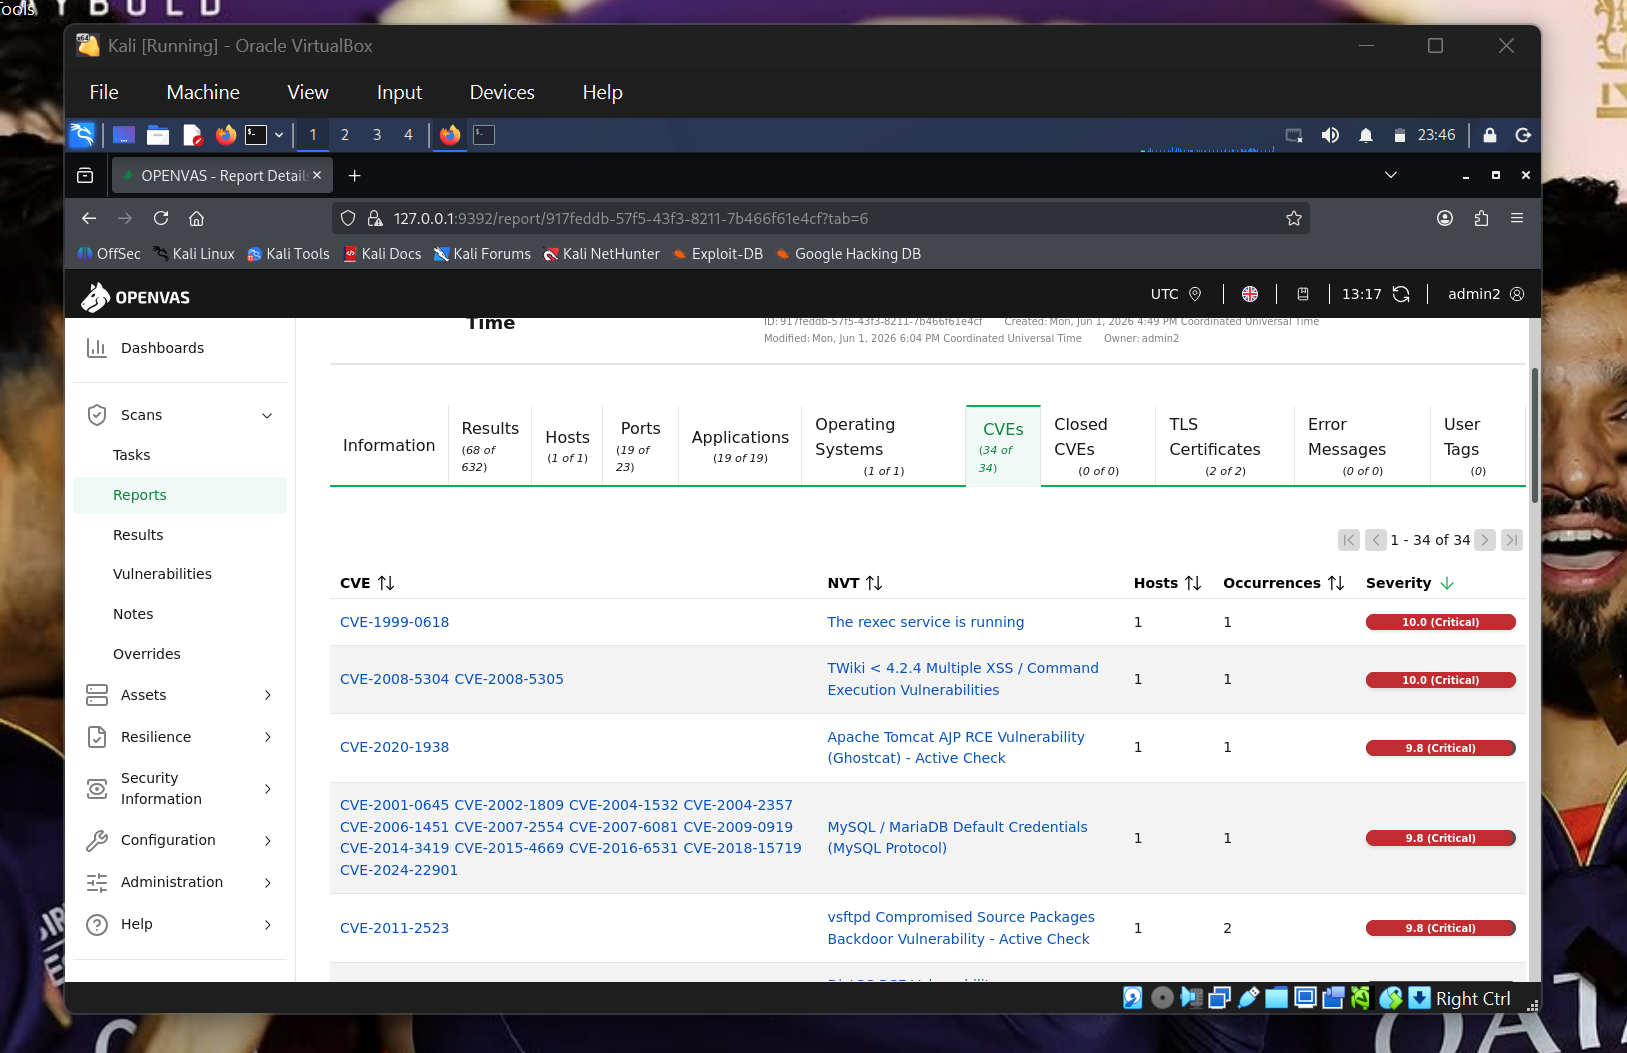
Capture d'écran

Sévérité des CVE


Investigation de la vulnérabilité critique

Backdoor vsftpd dans les paquets source compromis

Détails de la vulnérabilité

ChampValeur
VulnérabilitéBackdoor vsftpd dans les paquets source compromis
CVECVE-2011-2523
SévéritéCritique
Score CVSS9.8
Ports21/TCP, 6200/TCP
ServiceFTP / vsftpd

Description technique

La vulnérabilité affecte une version malveillamment modifiée du Very Secure FTP Daemon (vsftpd).

Le paquet source compromis introduit une fonctionnalité de backdoor cachée dans le service FTP.

Lorsqu'elle est déclenchée, une écoute shell non autorisée sur le port TCP 6200 est créée, permettant aux attaquants d'obtenir :

  • Un accès shell à distance
  • Une exécution de commandes non autorisée
  • Un compromis du service
  • Une persistance potentielle

Flux d'attaque

Reconnaissance
      ↓
FTP Enumeration
      ↓
Backdoor Trigger
      ↓
TCP/6200 Listener Activation
      ↓
Remote Command Execution
      ↓
System Compromise

Impact sur la sécurité

Une exploitation réussie peut entraîner :
  • Exécution de code à distance
  • Accès non autorisé
  • Abus de privilèges
  • Déploiement de logiciels malveillants
  • Mouvement latéral
  • Établissement d'une persistance

Preuve de la vulnérabilité

Capture d'écran

Vulnérabilité vsftpd


Mappage MITRE ATT&CK

TechniqueDescription
T1190Exploit Public Facing Application
T1059Command Execution
T1105Ingress Tool Transfer

Workflow de réponse aux incidents

Le projet suit un cycle de vie de réponse aux incidents de style NIST.


Identification

OpenVAS a identifié une vulnérabilité critique du service FTP affectant la machine hôte cible.


Confinement

Actions recommandées :

Télécharger l’outil