
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ssh-auditor — La meilleure façon de scanner les mots de passe SSH faibles sur votre réseau | Kitploit

Outils/GitHubGitHub/ncsa/ssh-auditor
Scanners de VulnérabilitésAttaques de Mots de PasseSécurité Réseau
GitHubncsa/ssh-auditor

ssh-auditor

La meilleure façon de scanner les mots de passe SSH faibles sur votre réseau

Voir le dépôt
6208630il y a 5 ansVérifié par Kitploit
Partager

Build Status

SSH Auditor

Fonctionnalités

ssh-auditor effectuera automatiquement :

  • Revérifier tous les hôtes connus lorsque de nouveaux identifiants sont ajoutés. Il ne vérifiera que les nouveaux identifiants.
  • Mettre en file d'attente un scan complet des identifiants sur tout nouvel hôte découvert.
  • Mettre en file d'attente un scan complet des identifiants sur tout hôte connu dont la version SSH ou l'empreinte de clé change.
  • Tenter l'exécution de commandes ainsi que de tunnelliser une connexion TCP.
  • Revérifier chaque identifiant en utilisant un scan_interval par identifiant - par défaut 14 jours.

Il est conçu pour que vous puissiez exécuter ssh-auditor discover + ssh-auditor scan depuis cron toutes les heures pour effectuer un audit constant.
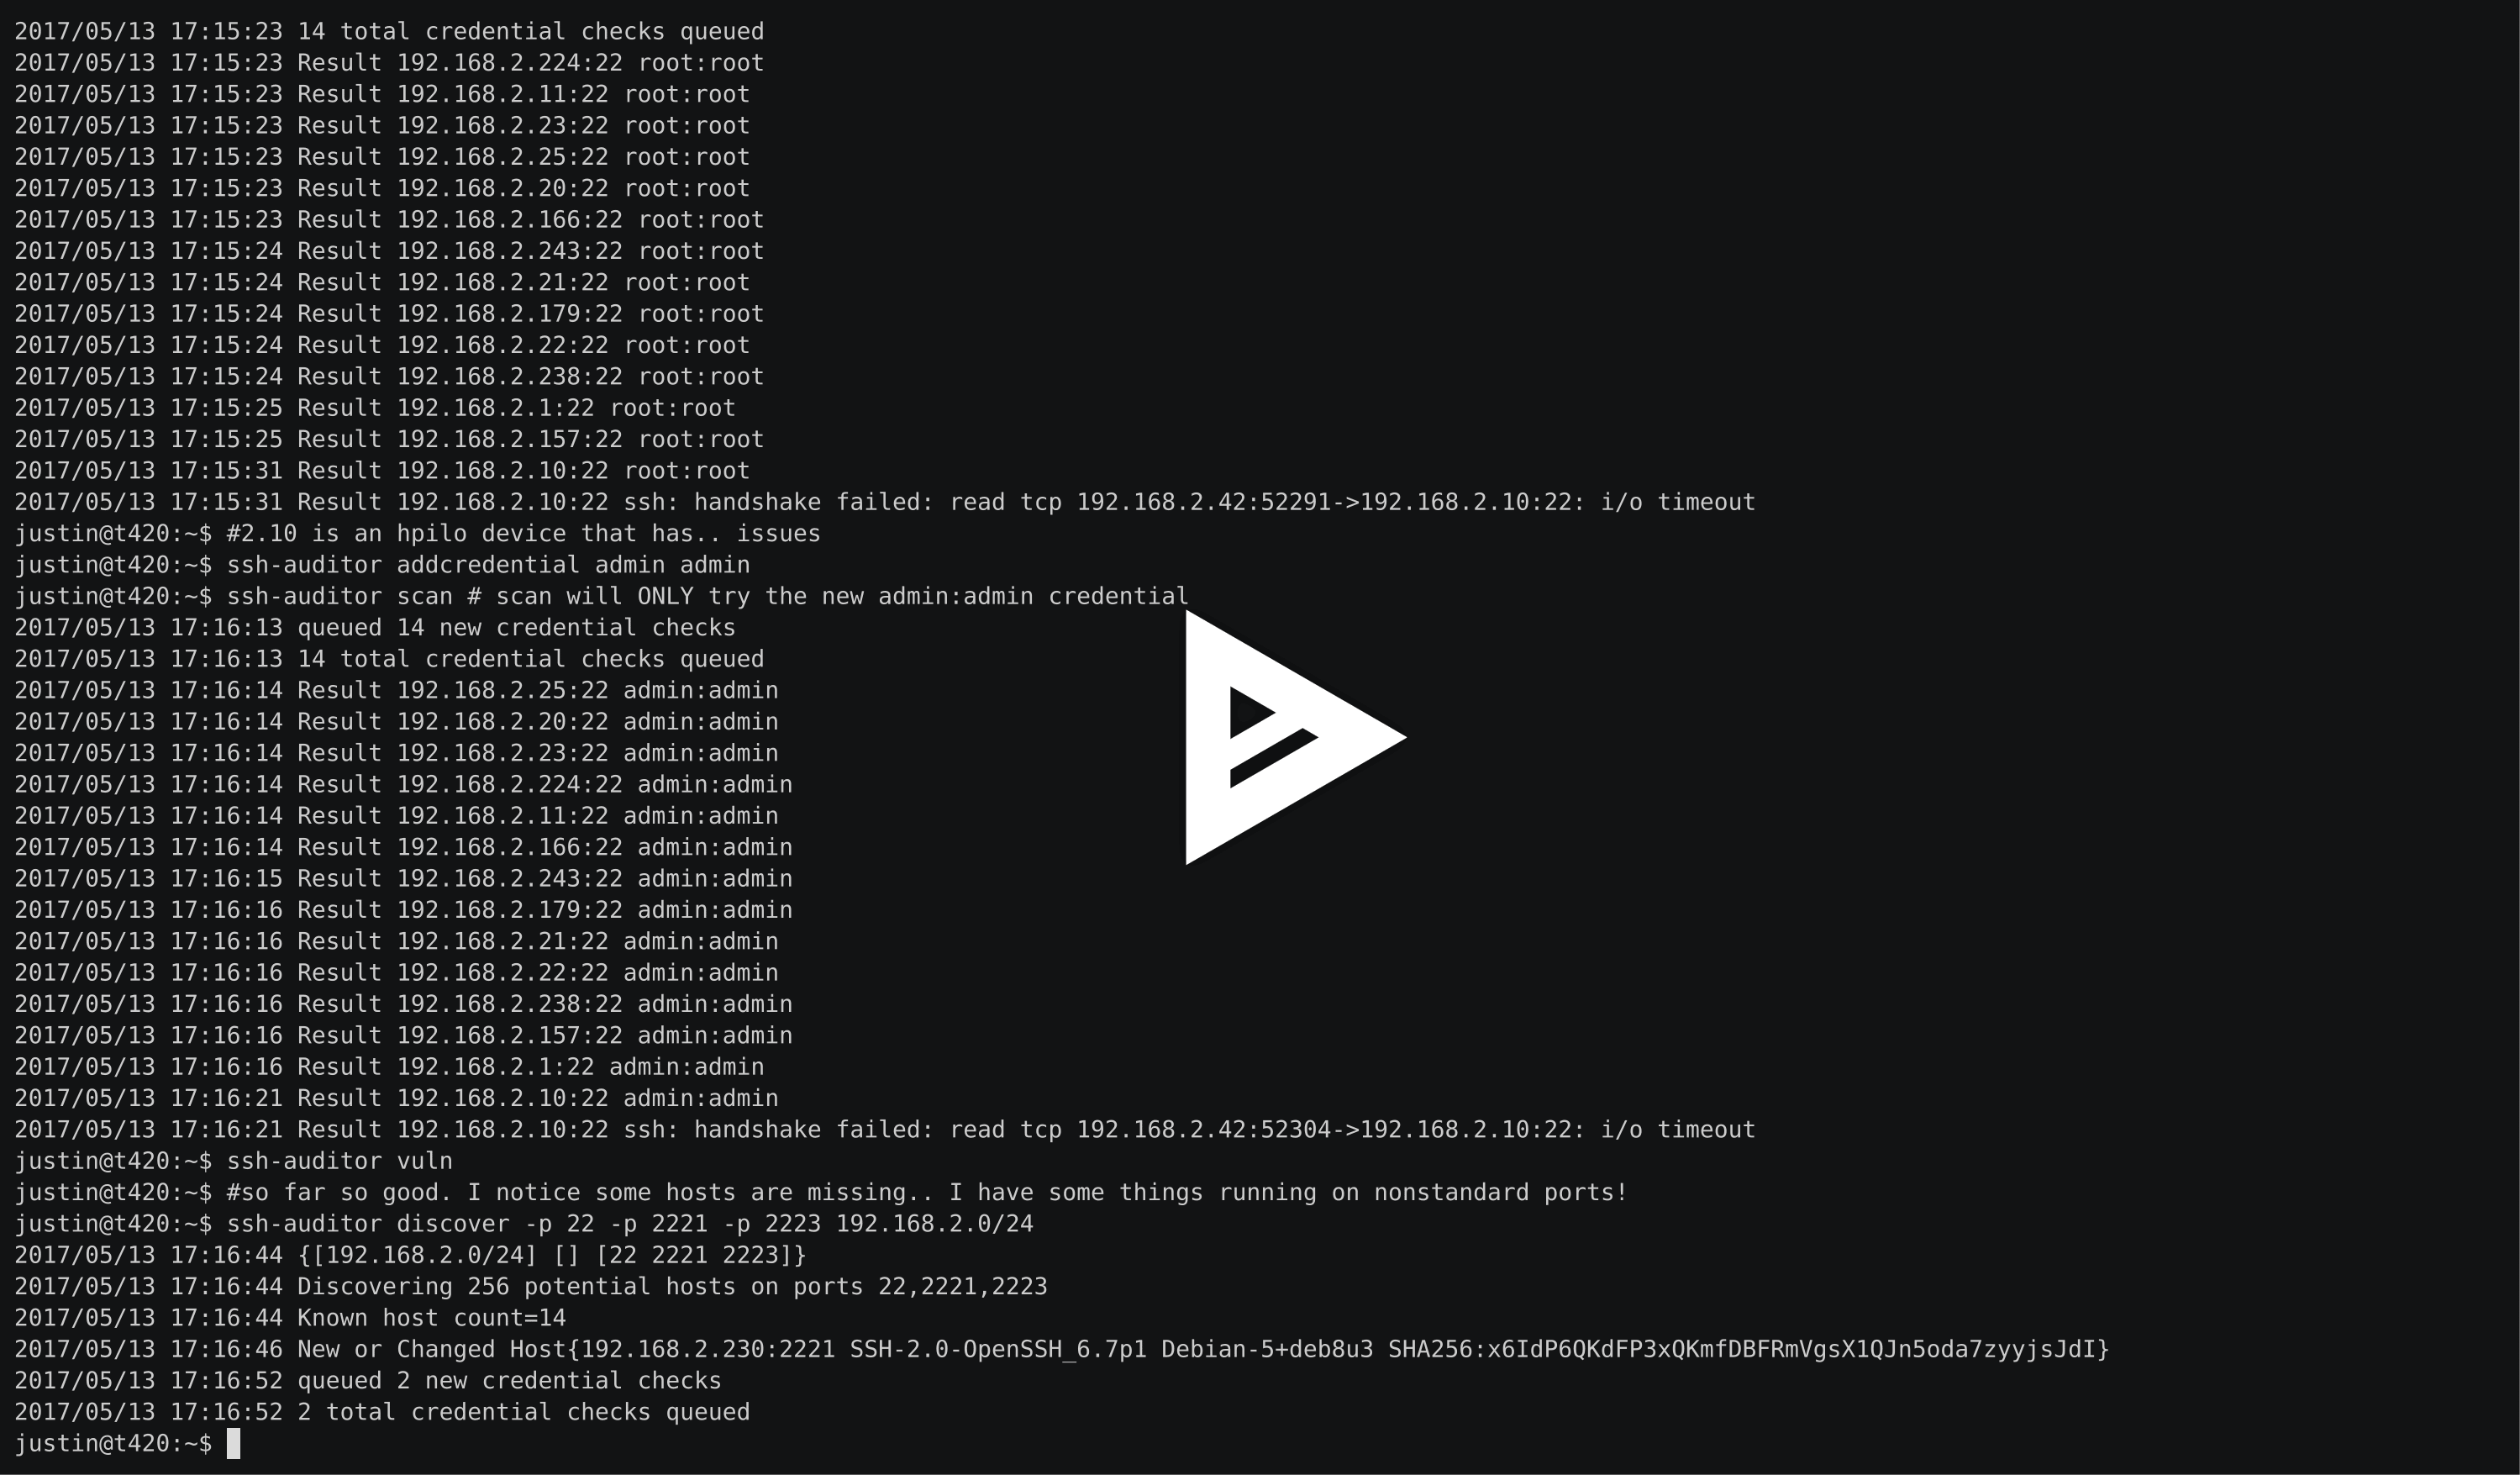
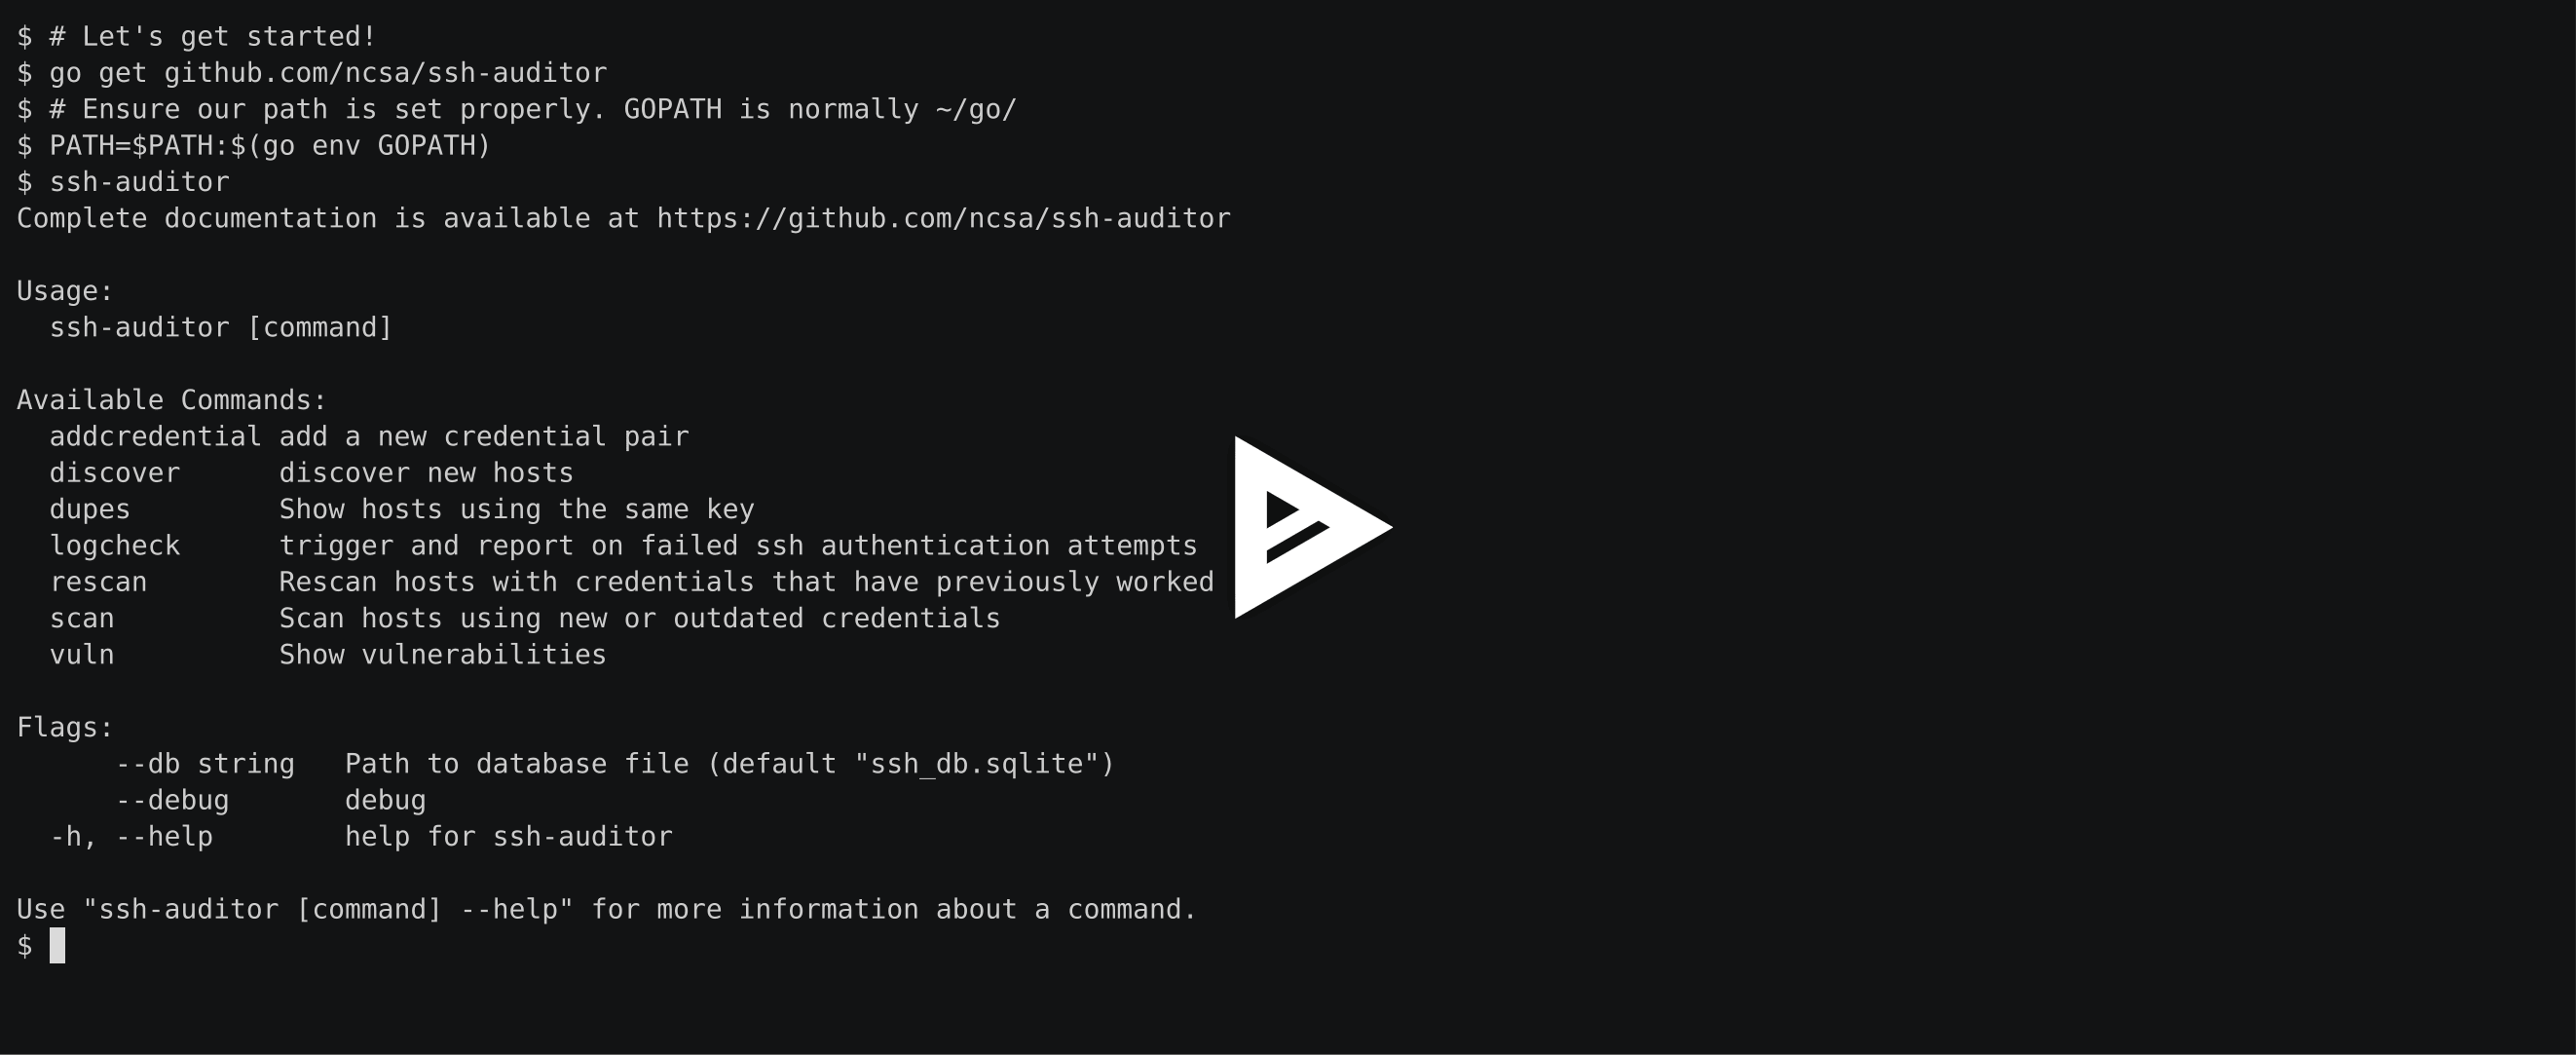
Démonstrations

Démonstration antérieure montrant toutes les fonctionnalités

demo

Démonstration montrant une sortie de log améliorée

demo

Utilisation

Installation

$ brew install go # ou toute autre manière d'installer le compilateur Go
$ go get github.com/ncsa/ssh-auditor

ou Construction à partir d'un clone git

$ go build

Construction d'un binaire statique incluant sqlite

$ make static

Assurez-vous de pouvoir utiliser suffisamment de descripteurs de fichiers

$ ulimit -n 4096

Créer la base de données initiale et découvrir les serveurs SSH

$ ./ssh-auditor discover -p 22 -p 2222 192.168.1.0/24 10.0.0.1/24

Ajouter des paires d'identifiants à vérifier

$ ./ssh-auditor addcredential root root
$ ./ssh-auditor addcredential admin admin
$ ./ssh-auditor addcredential guest guest --scan-interval 1 #vérifier une fois par jour

Essayer les identifiants sur les hôtes découverts

$ ./ssh-auditor scan

Générer un rapport sur les identifiants qui ont fonctionné

$ ./ssh-auditor vuln

Revérifier les identifiants qui ont fonctionné

$ ./ssh-auditor rescan

Générer un rapport sur l'utilisation de clés dupliquées

$ ./ssh-auditor dupes

À FAIRE

  • mettre à jour la table 'host changes'
  • gérer les faux positifs provenant de périphériques qui n'utilisent pas l'authentification par mot de passe SSH mais utilisent plutôt le shell pour le faire.
  • temps de revérification variables - chaque identifiant a un scan_interval en jours
  • meilleur support des ports non standards - seul discover doit être mis à jour, le reste n'a pas d'importance.
  • éventuellement démoniser et ajouter une API que bro pourrait utiliser pour lancer un discover dès qu'un nouveau serveur SSH est détecté.
  • rendre le stockage modulaire (mysql, postgresql).
  • différencier entre une tentative de mot de passe échouée et une connexion échouée ou un délai d'attente. En grande partie fait. Des choses comme fail2ban compliquent cela.
  • ajouter des implémentations Go pour la commande de rapport sqlite3.

Requête de rapport.

Cette requête que ssh-auditor vuln exécute est

select
        hc.hostport, hc.user, hc.password, hc.result, hc.last_tested, h.version
 from
        host_creds hc, hosts h
 where
        h.hostport = hc.hostport
 and    result!='' order by last_tested asc

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





