 nccgroup/windowsmempagedelta
Un service Microsoft Windows pour fournir de la télémétrie sur les changements de pages mémoire des exécutables Windows afin de faciliter la détection de menaces.

Un service Windows pour produire efficacement de la télémétrie sur les pages mémoire Windows nouvelles ou modifiées qui sont désormais exécutables toutes les 30 secondes.
Publié en open source par NCC Group Plc - http://www.nccgroup.com/
Développé par Ollie Whitehouse, ollie dot whitehouse at nccgroup dot com
https://github.com/nccgroup/WindowsMemPageDelta
Publié sous licence AGPL, voir LICENSE pour plus d'informations.
https://research.nccgroup.com/2020/10/03/tool-windows-executable-memory-page-delta-reporter/
Collectez suffisamment de télémétrie depuis un hôte Windows ou un parc entier sur la façon dont les processus créent et modifient de la mémoire pour la rendre exécutable, ainsi que leur taille, et vous serez en mesure de repérer les anomalies. Ces anomalies peuvent être une activité malveillante.
Seul Windows 10 est pris en charge / testé
Simplement :
Performant en ce sens que
Une partie de ce code est basée sur un projet que j'ai écrit en 2014 appelé WindowsPatchDetector - https://github.com/olliencc/WindowsPatchDetector . Ce projet détectait les modifications de la section .text par rapport à celle présente sur le disque.
Exécutez-le comme une application console
WindowsMemPageDelta.exe -c
Exécutez-le comme un service Windows
WindowsMemPageDelta.exe -s
Ci-dessous se trouve un fichier batch qui peut être utilisé pour installer le service.
REM -------------------------------------------
REM This is the installation
REM -------------------------------------------
REM Copy the Eventlog DLL to the Windows directory
copy NCCGroup-WMPD-EvtLog.dll c:\Windows\NCCGroup-WMPD-EvtLog.dll
REM Copy the Main Binary
copy WindowsMemPageDelta.exe c:\Windows\WindowsMemPageDelta.exe
REM Create the service
sc create NCCMemDelta displayname= "NCC Group Memory Delta" binpath= "\"c:\Windows\WindowsMemPageDelta.exe\" -s" start= auto
REM Start the service
net start NCCMemDelta

REM -------------------------------------------
REM This is the Eventlog manifest
REM -------------------------------------------
wevtutil install-manifest SvcEventManifest.man
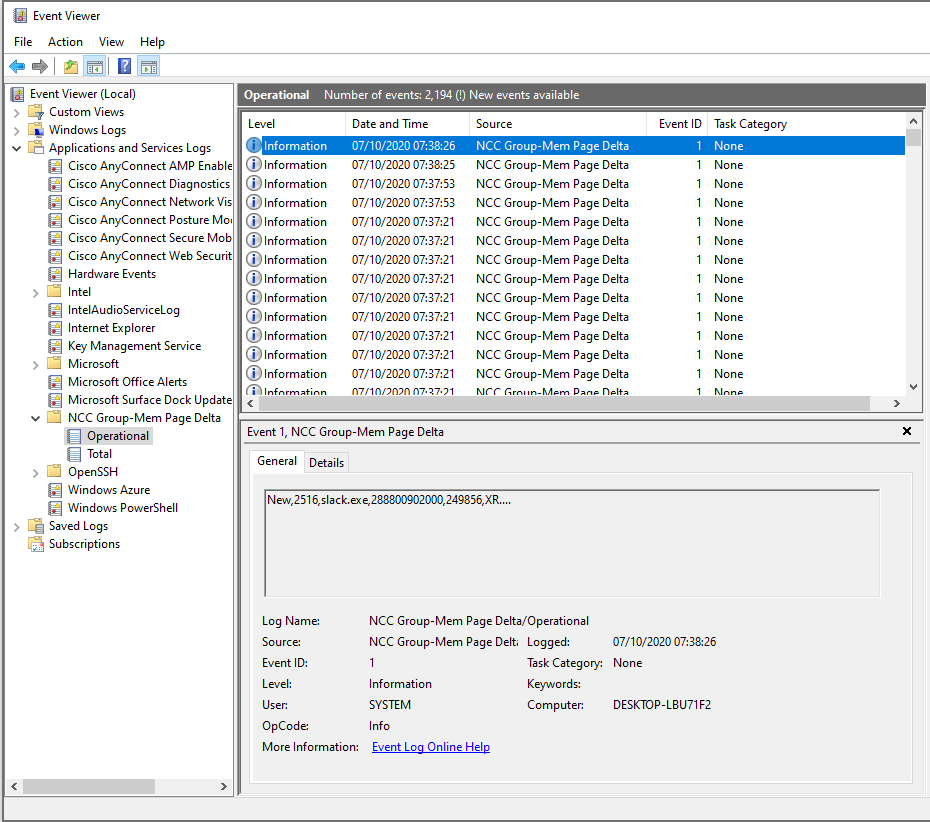
Il y a deux catégories
Deltas individuels :
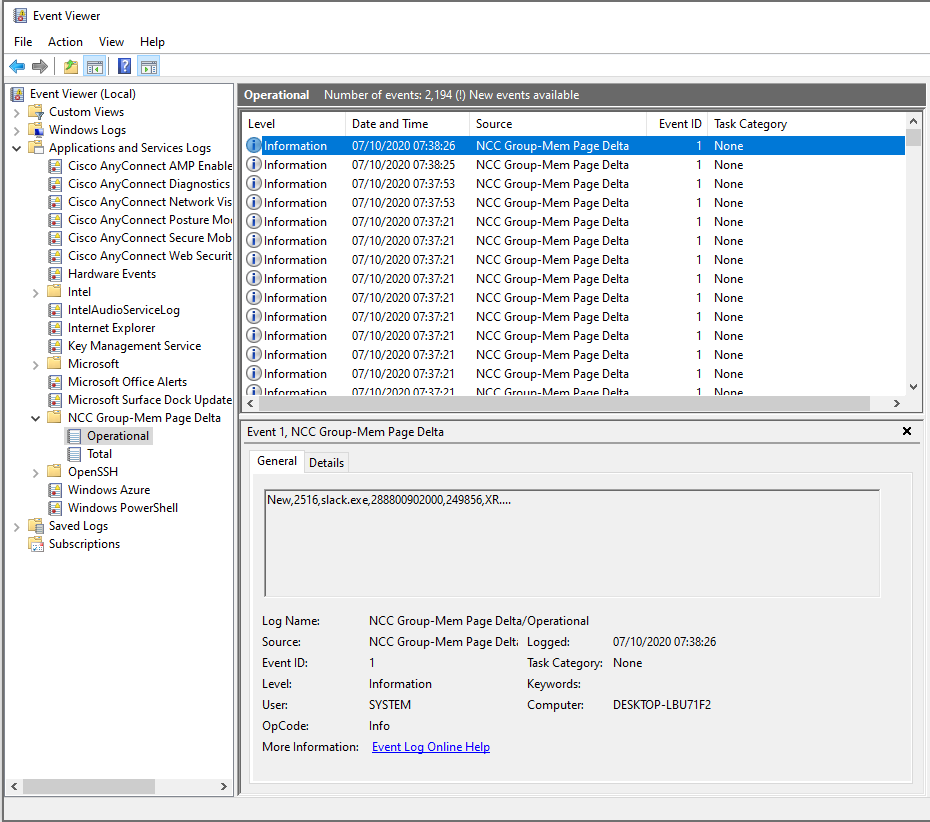
Totaux :

Le schéma pour les événements de delta New est :
TYPE,PID,Process Name,Address,Size,Protection
Exemple
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd5b9d0000,53248,XRW....
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd93f51000,69632,XR....
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd97241000,1015808,XR....
New,12692,ScriptedSandbox64.exe,1e247250000,20480,X.....
New,12692,ScriptedSandbox64.exe,1e2475f0000,4096,X.....
New,12692,ScriptedSandbox64.exe,1e247770000,32768,X.....
New,12692,ScriptedSandbox64.exe,1e2477b0000,12288,X.....
New,12692,ScriptedSandbox64.exe,1e2477f0000,16384,X.....
New,12692,ScriptedSandbox64.exe,1e247af0000,40960,X.....
...
Le schéma pour les événements de delta Change est :
TYPE,PID,Process Name,Address,Size,Protection,Previous Protection
Changed,16008,Teams.exe,cc86df04000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e004000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e084000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e104000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e284000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e604000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e984000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86ea04000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86ec84000,503808,XR....,.RW....
Le schéma pour les événements Total est :
TYPE,PID,Process Name,Total Executable Memory Bytes
Total,36904,chrome.exe,451309568
Total,38772,chrome.exe,324202496
Total,9508,conhost.exe,95203328
Total,38808,mspdbsrv.exe,31637504
Total,5292,SearchProtocolHost.exe,434233344
Total,31036,chrome.exe,268713984
Total,25940,chrome.exe,262905856
Total,1184,Teams.exe,259481600
Total,36984,conhost.exe,154443776
