 nccgroup/singularity
Un framework d'attaque par rebinding DNS.

Mises à jour récentes :
NOUVEAU (2025-11-25) : Chrome version 142 a ajouté l'Accès au Réseau Local (LNA), qui empêche les techniques d'attaque par rebinding DNS implémentées dans Singularity. La branche LNA-from-Non-Secure-Contexts de Singularity of Origin implémente le support de l'essai pour l'accès au réseau local depuis des contextes non sécurisés. Cela permet temporairement l'accès aux ressources sur les réseaux locaux depuis des contextes non sécurisés, vous permettant ainsi d'expérimenter les attaques de rebinding DNS un peu plus longtemps (jusqu'au 18 mai 2026) lors de l'utilisation de Chrome.
NOUVEAU (2025-05-19) : Notre site de démonstration, rebind.it, a été mis à jour pour supporter IPv6 (commit 3c5ee9a). Ce changement casse la compatibilité pour les requêtes manuelles (en dehors de l'interface utilisateur de Singularity Manager) car le format des requêtes DNS a été modifié. Veuillez vous référer à Comment créer des requêtes DNS manuelles vers Singularity of Origin pour des instructions détaillées. De plus, nous ajoutons périodiquement de nouvelles charges utiles d'attaque ; assurez-vous de les consulter.
(2023-04-27) Consultez notre article de blog décrivant l'état du rebinding DNS en avril 2023. Nous décrivons l'Accès au Réseau Local, une nouvelle spécification W3C en projet actuellement implémentée dans certains navigateurs qui vise à empêcher le rebinding DNS, et nous montrons deux façons de contourner ces restrictions. Nous discutons également des effets de l'atténuation des fuites d'adresses IP via WebRTC et du DNS Bit 0x20 sur les attaques de rebinding DNS.
(2020-03-30) Nouvel article de blog examinant l'impact de DoH sur les attaques de rebinding DNS. TL;DR : DoH (DNS sur HTTPS) n'a aucun effet sur les attaques de rebinding et les protections annoncées par les fournisseurs peuvent être contournées.
Consultez notre vidéo DEF CON 27 et la présentation BSidesLV à State of DNS Rebinding: Attack & Prevention Techniques and the Singularity of Origin.
Singularity of Origin est un outil pour effectuer des attaques de rebinding DNS.
Il comprend les composants nécessaires pour rebinder l'adresse IP du nom DNS du serveur d'attaque vers l'adresse IP de la machine cible et pour servir des charges utiles d'attaque afin d'exploiter des logiciels vulnérables sur la machine cible.
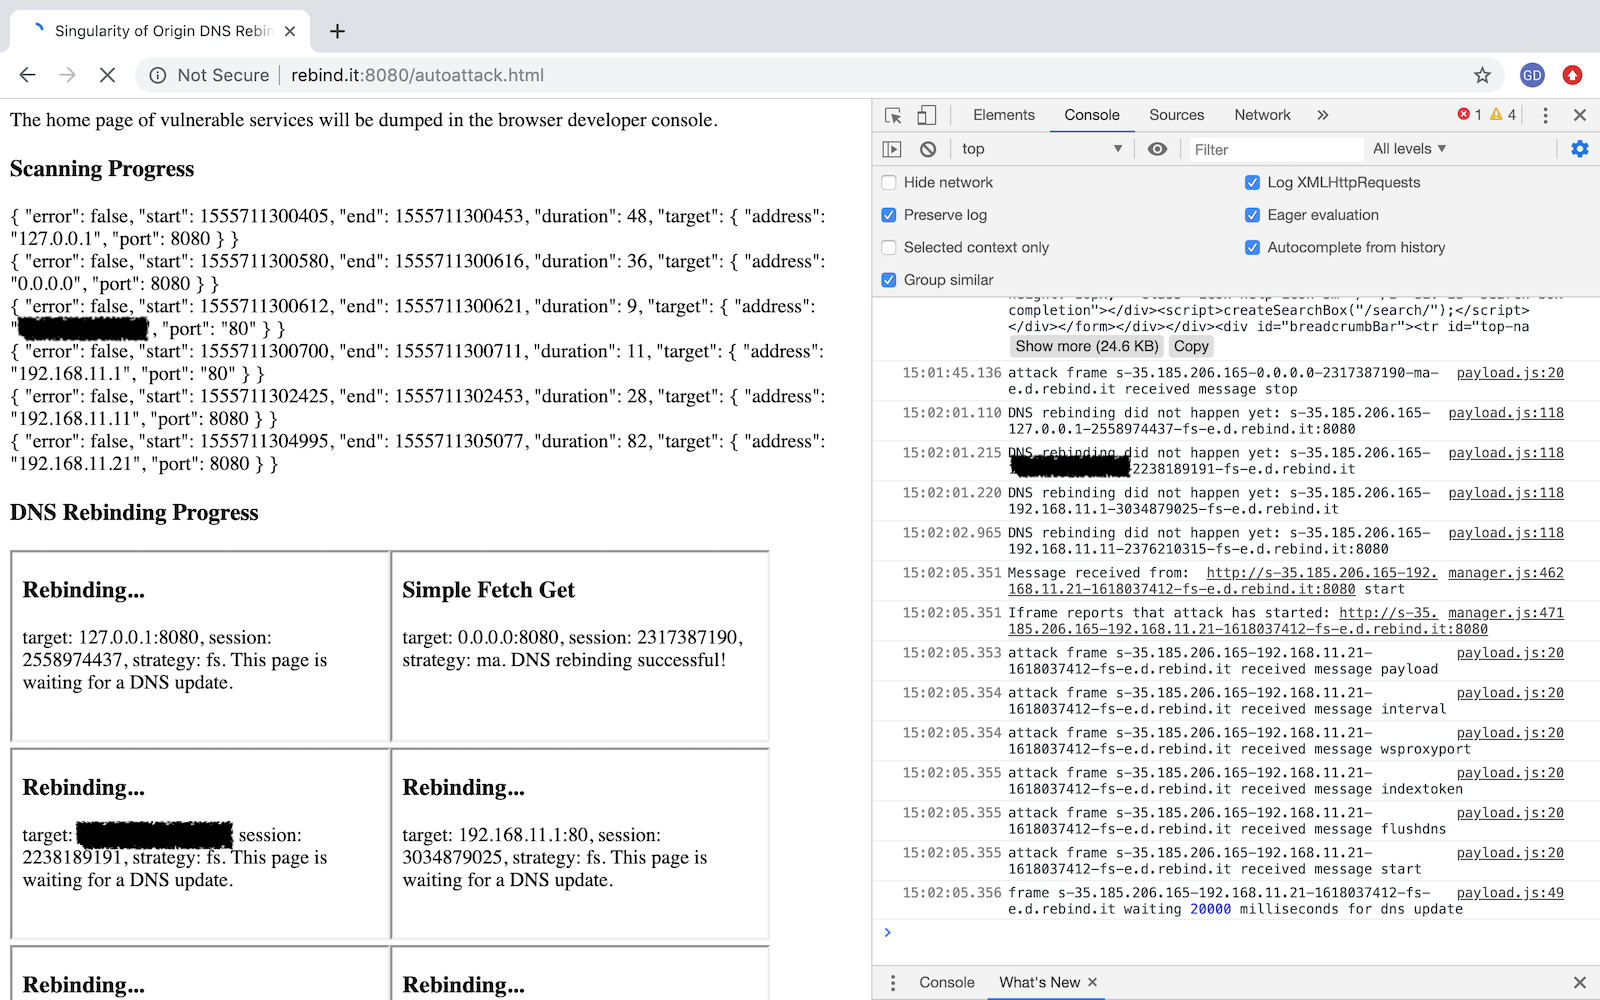
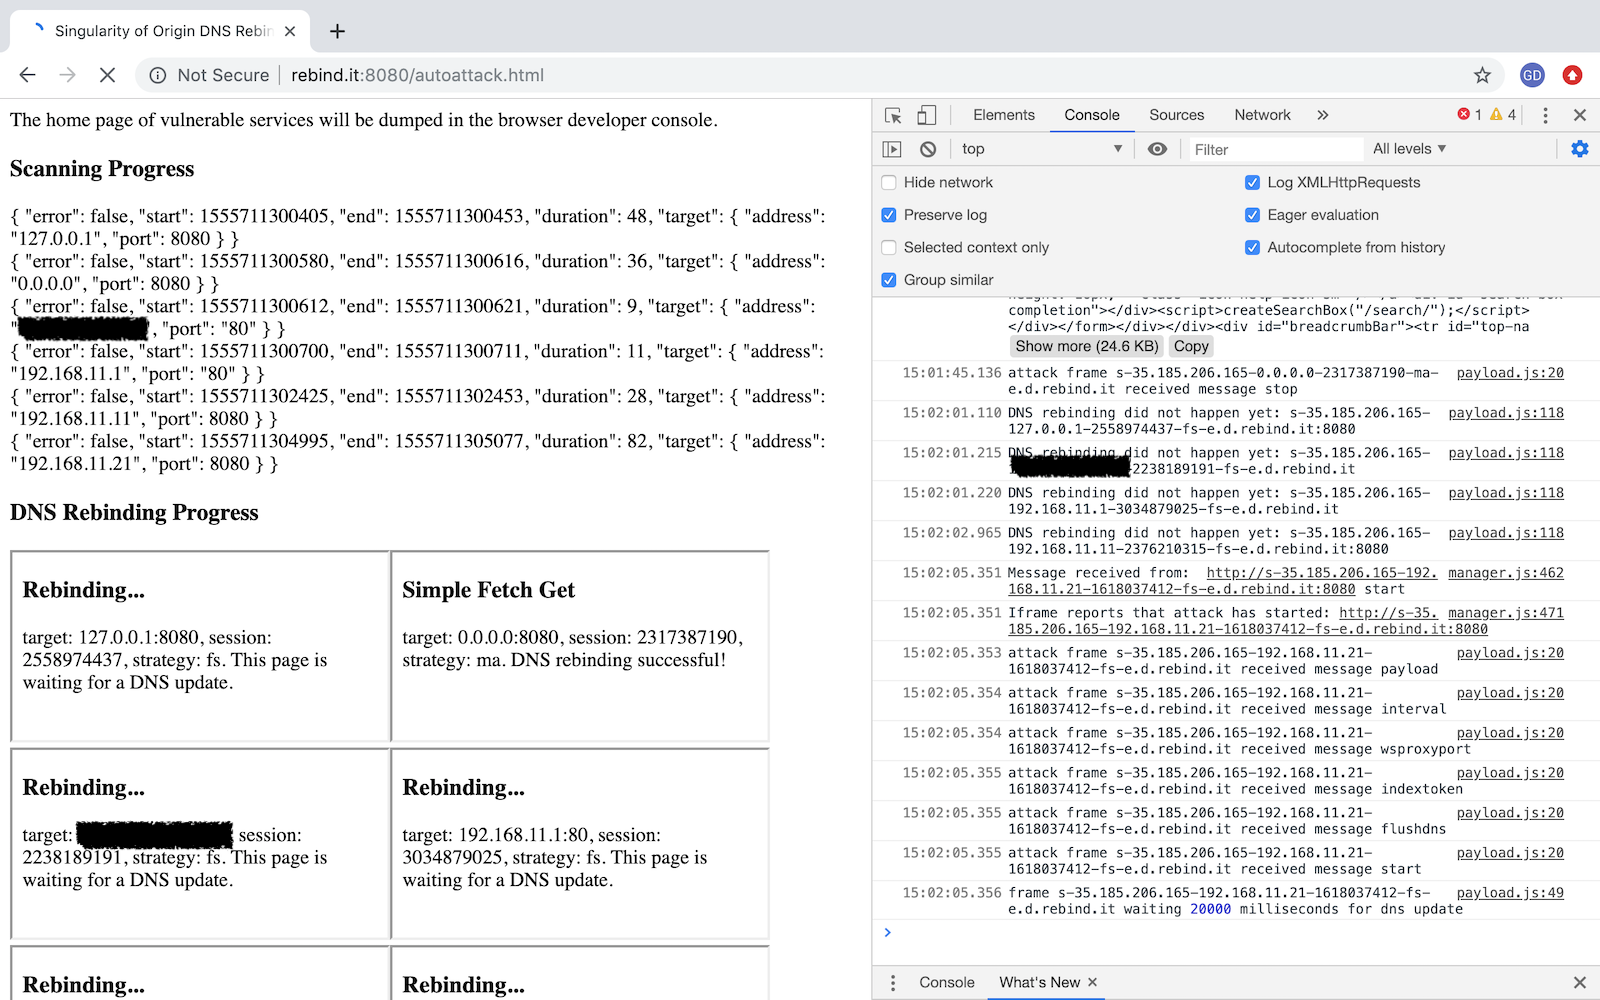
Il est également livré avec des charges utiles d'exemple pour exploiter plusieurs versions de logiciels vulnérables, allant de la simple capture d'une page d'accueil à l'exécution de code à distance. Il vise à fournir un cadre pour faciliter l'exploitation de logiciels vulnérables aux attaques de rebinding DNS et à sensibiliser sur leur fonctionnement et comment s'en protéger.
La documentation détaillée se trouve sur les pages wiki.
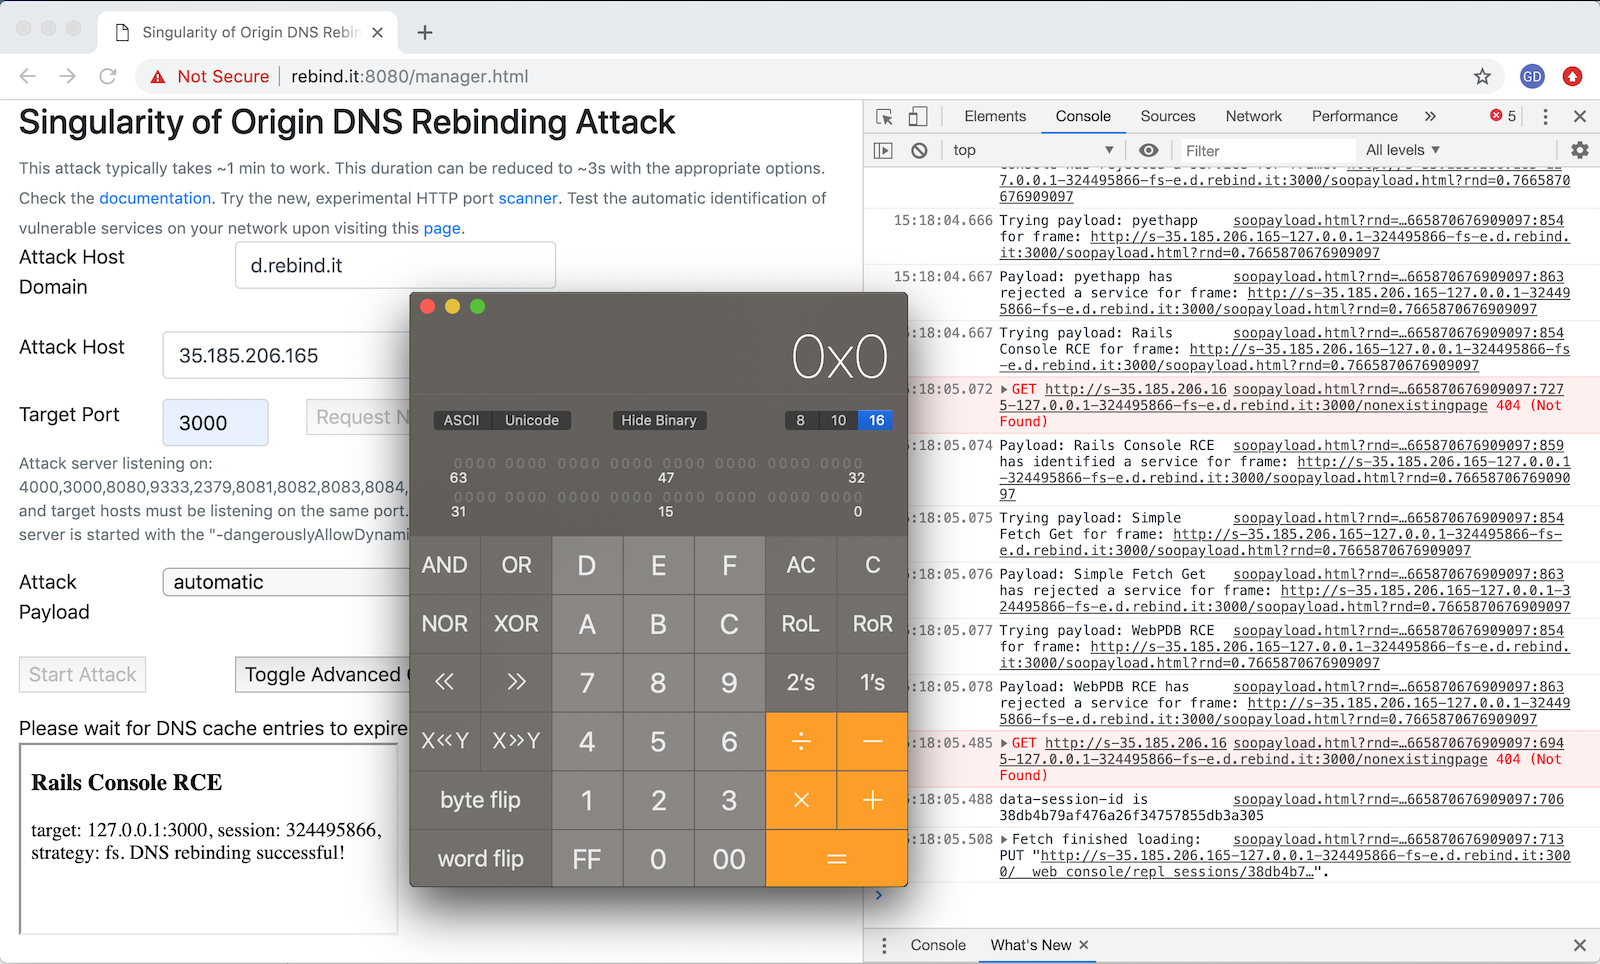
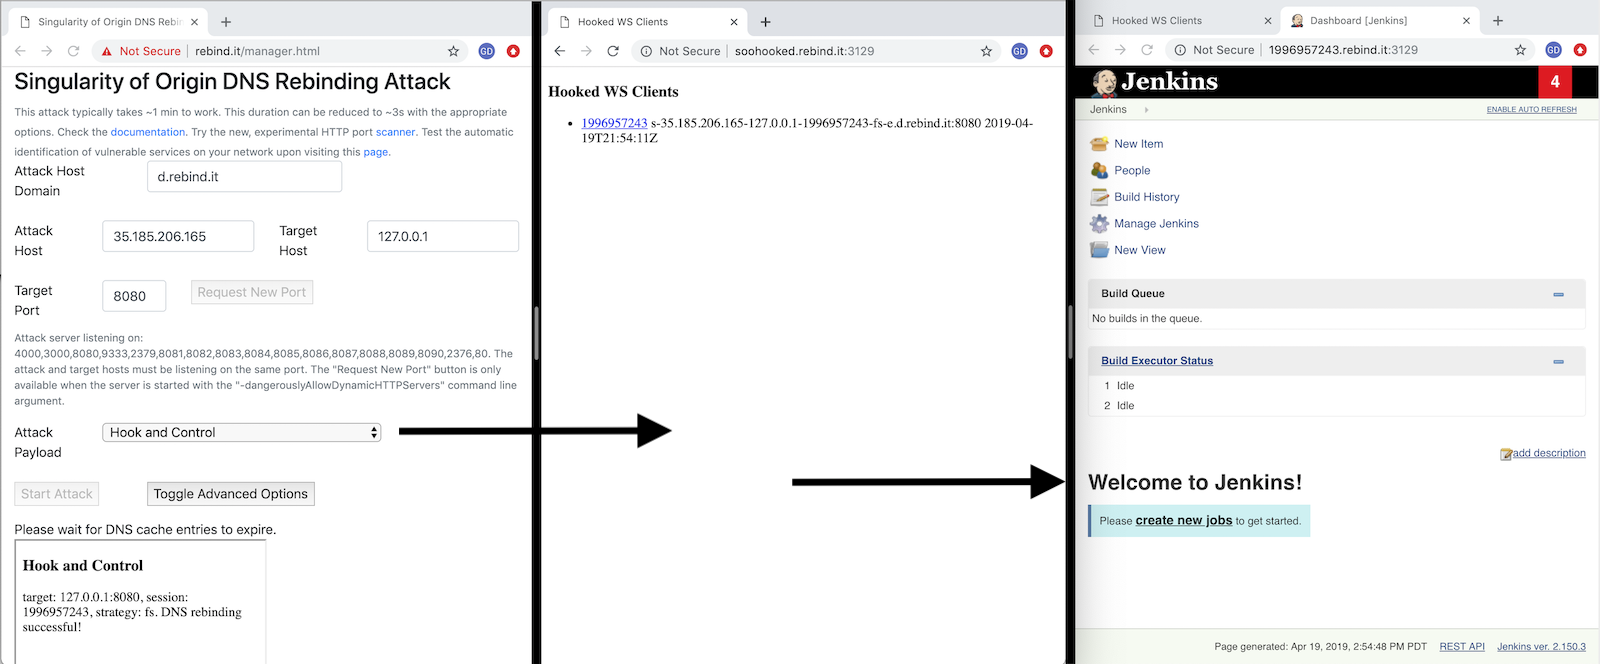
La configuration de Singularity nécessite un nom de domaine DNS où vous pouvez modifier vos propres enregistrements DNS pour votre domaine et un serveur Linux pour l'exécuter. Veuillez consulter la page wiki configuration de Singularity pour des instructions détaillées.
La documentation se trouve sur les pages wiki. Voici quelques pistes pour commencer :
Une instance de test est disponible à des fins de démonstration sur http://rebind.it:8080/manager.html.
Singularity a été testé pour fonctionner avec les navigateurs suivants dans des conditions optimales en moins de 3 secondes :
| Navigateur | Système d'exploitation | Temps avant exploitation | Stratégie de rebinding | Intervalle de récupération | Spécification de la cible |
|---|---|---|---|---|---|
Réponses multiples (rapide) | |||||
Réponses multiples (rapide) | |||||
| Firefox | Windows 10 | ~3s | Réponses multiples (rapide) | 1s | 127.0.0.1 |
| Chromium | Ubuntu | ~3s | Réponses multiples (rapide) | 1s | 0.0.0.0 |
| Firefox | Ubuntu | ~3s | Réponses multiples (rapide) | 1s | 0.0.0.0 |
| Chrome | macOS | ~3s | Réponses multiples (rapide) | 1s | 0.0.0.0 |
| Firefox | macOS | ~3s | Réponses multiples (rapide) | 1s | 0.0.0.0 |
| Safari | macOS | ~3s | Réponses multiples (rapide) | 1s | 0.0.0.0 |
Singularity prend en charge les charges utiles d'attaque suivantes :
