 namaek2/cve-2025-70962
CVE-2025-70962 PoC

Utilisation d'identifiants codés en dur dans le service RTSP de la caméra IP ZOSI C519M
| Champ | Valeur |
|---|---|
| ID CVE | CVE-2025-70962 |
| Fournisseur | ZOSI Technology |
| Produit | Caméra IP intelligente ZOSI C519M (également répertoriée sous le modèle 1NC-519M) |
| Versions concernées | Firmware V4.2.8.832C01450BA (build testé ; versions antérieures non vérifiées) |
| Type de vulnérabilité | CWE-798 : Utilisation d'identifiants codés en dur (voir aussi CWE-1392) |
| CVSS v3.1 | 7,5 (Élevé) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8,7 (Élevé) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| Découvreur | Namhyeok Kim (@namaek2) |
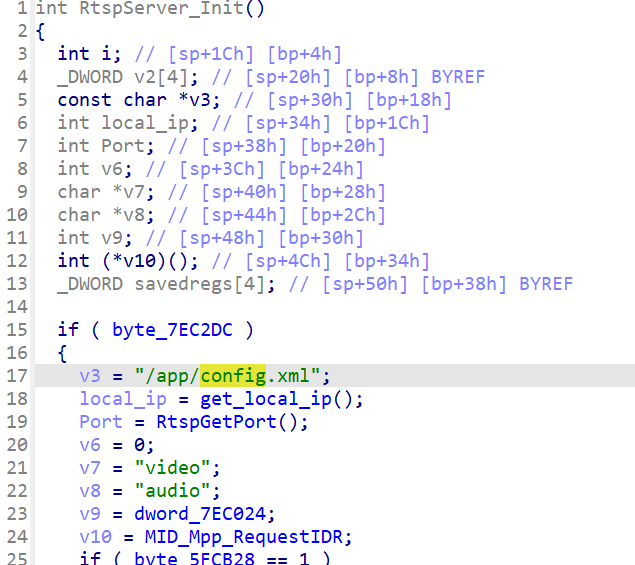
La ZOSI C519M est livrée avec une paire d'identifiants RTSP codés en dur (admin:admin) stockée en
clair dans /app/config.xml sur le système de fichiers de l'appareil, confirmé sur le firmware
V4.2.8.832C01450BA. Le service RTSP sur TCP/554 accepte ces identifiants et
le chemin du flux est également fixe (/video1), tous deux récupérables à partir des chaînes de caractères du
binaire IPC. Tout attaquant distant pouvant atteindre TCP/554 peut donc
s'authentifier et récupérer le flux vidéo en direct sans aucune interaction préalable avec
le propriétaire.
Le fournisseur expose bien une fonctionnalité de « mot de passe de protection » dans l'application Zosi Smart,
mais elle ne réécrit que l'identifiant du compte user. L'identifiant admin reste
inchangé à admin:admin, et l'appareil n'offre aucune interface permettant
au propriétaire de le modifier ou de le désactiver. Les identifiants sont inclus dans l'image du
firmware plutôt que générés au premier démarrage, donc chaque unité exécutant
V4.2.8.832C01450BA porte les mêmes valeurs admin.
Divulgation distante non authentifiée du flux vidéo en direct de la caméra — une perte totale de confidentialité pour tout ce que la caméra observe. Aucune interaction utilisateur et aucun privilège ne sont requis ; seule l'accessibilité réseau de TCP/554 est nécessaire.
Le score est limité à la confidentialité car le chemin d'accès démontré est en
lecture seule : le service RTSP diffuse le flux vidéo et n'expose aucune
capacité de configuration ou de contrôle. L'identifiant codé en dur ne permet donc pas
à lui seul de modifier les paramètres de l'appareil ou de perturber son fonctionnement. D'où
C:H/I:N/A:N plutôt qu'un score de prise de contrôle de l'appareil. L'énumération d'autres
services sur l'appareil n'a pas été exhaustive ; si le même identifiant est accepté
par une autre interface, l'impact réel dépasserait le score indiqué ici.
Sur le vecteur d'attaque. La récupération des identifiants a nécessité un accès physique ponctuel
à une seule unité via UART. L'exploitation de la vulnérabilité, elle, n'en nécessite pas. La
même paire admin:admin est présente sur chaque appareil exécutant ce firmware et est
désormais publique, donc tout attaquant ultérieur n'a besoin que de l'accessibilité réseau
de TCP/554 contre n'importe quelle caméra concernée. L'étape physique appartient à la découverte,
qui a déjà eu lieu et ne constitue pas une barrière que tout attaquant doit répéter. Le
vecteur d'attaque est donc Réseau (AV:N), et non Physique.
Le firmware a été obtenu via la console UART exposée sur la carte de
l'appareil ; le binaire IPC et /app/config.xml ont été extraits de l'image
résultante. Cette étape physique ponctuelle n'a été nécessaire que pour découvrir les
identifiants — voir Impact pour comprendre pourquoi elle n'affecte pas le vecteur d'attaque de la
vulnérabilité elle-même.
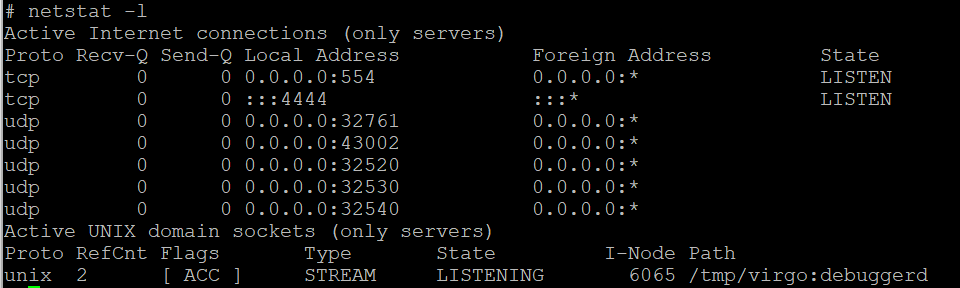
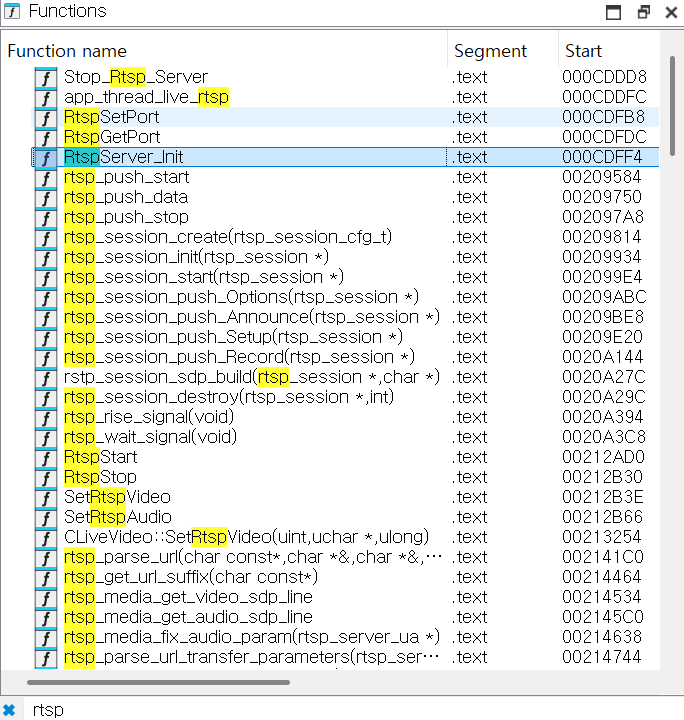
Rtspserver_Init() initialise le service RTSP.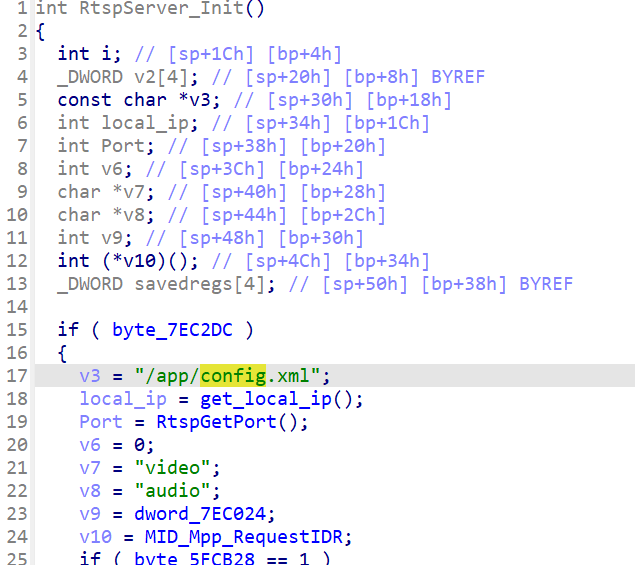
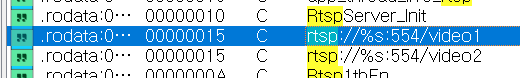
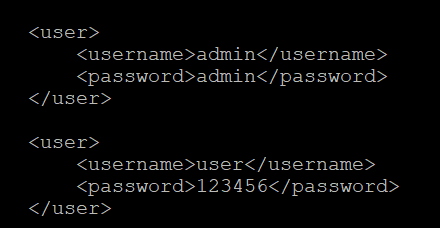
/app/config.xml.adminZOSI documente une fonctionnalité de mot de passe de protection pour ce modèle, configurée via
l'application Zosi Smart. La définir ne corrige pas le problème : après avoir configuré un
mot de passe de protection côté application et relu /app/config.xml, seul l'identifiant
du compte user avait été réécrit. L'entrée admin restait admin:admin
sur le firmware V4.2.8.832C01450BA.
Il n'existe par conséquent aucun mécanisme accessible au propriétaire pour modifier ou désactiver
l'identifiant admin. Toute recommandation invitant les utilisateurs à définir un mot de passe dans
l'application ne traite pas cette vulnérabilité.
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
Une exécution réussie affiche le flux vidéo en direct de l'appareil, sans invite d'identifiants et sans approbation côté propriétaire.
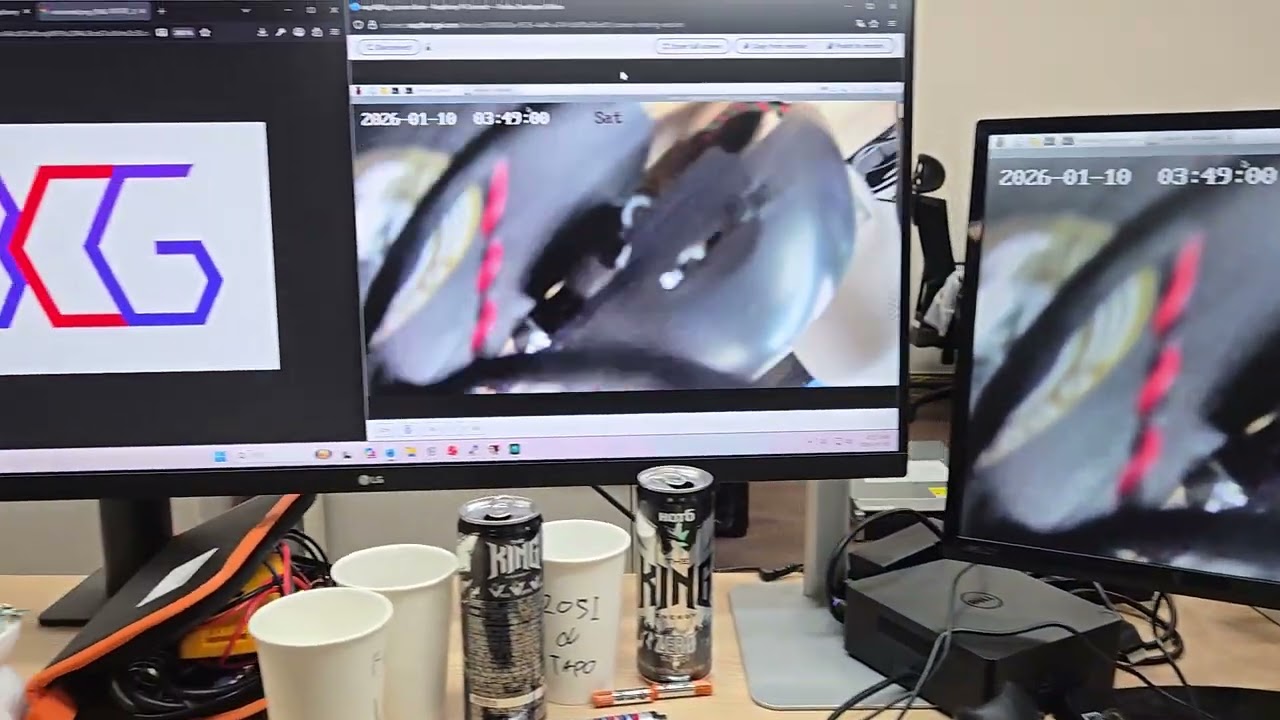
Cliquez sur la vignette pour regarder l'exploitation enregistrée sur YouTube.
| Date | Événement |
|---|---|
| 2026-02-09 | Fournisseur (ZOSI Technology) notifié à [email protected] |
| 2026-04-16 | Dépôt rendu public après 66 jours sans réponse du fournisseur |
| 2026-08-05 | Toujours aucune réponse du fournisseur ; aucun correctif publié |
Aucun correctif du fournisseur n'est disponible au 2026-08-05, et l'identifiant admin
ne peut pas être modifié par le propriétaire de l'appareil. En attendant qu'un correctif soit publié :
Définir le mot de passe de protection dans l'application Zosi Smart n'est pas une atténuation, pour la raison indiquée dans Analyse §3.
Un correctif approprié du fournisseur nécessite de provisionner l'identifiant admin par appareil au
premier démarrage, ou de refuser les connexions RTSP jusqu'à ce que le propriétaire ait défini un identifiant —
et non de substituer une valeur codée en dur par une autre.
Tous les tests ont été effectués sur un appareil appartenant à l'auteur, sur un réseau isolé. Cet avis est publié afin que les propriétaires et opérateurs du produit concerné puissent évaluer et atténuer leur exposition. Accéder à une caméra que vous ne possédez pas ou pour laquelle vous n'avez pas d'autorisation écrite de test est illégal dans la plupart des juridictions.
