 mvpyyds/cve-2023-4166
Exploit Python pour CVE-2023-4166 ciblant Tongda OA. Prend en charge l'analyse par URL unique et par lot basée sur fichier pour la vérification automatisée des vulnérabilités.

fofa:通达 OA
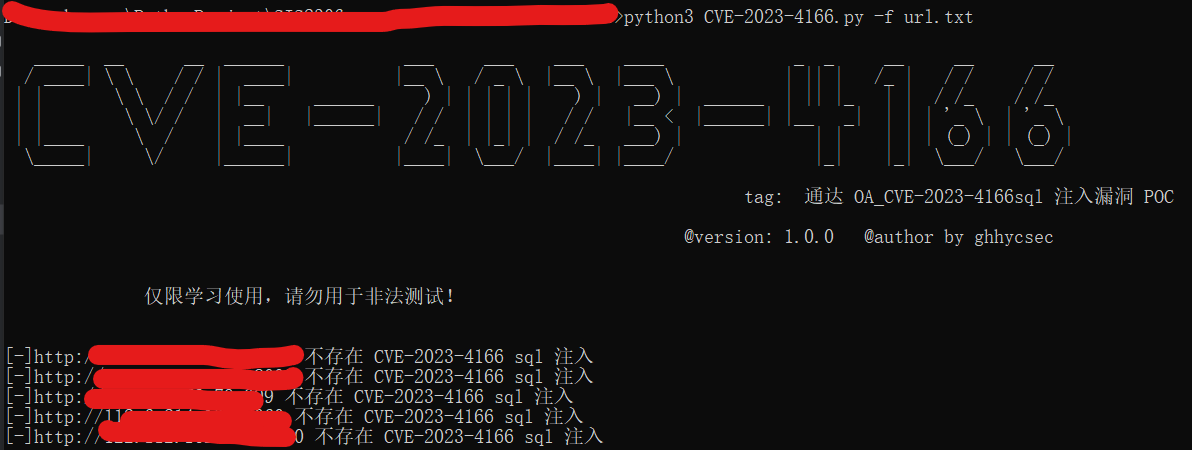
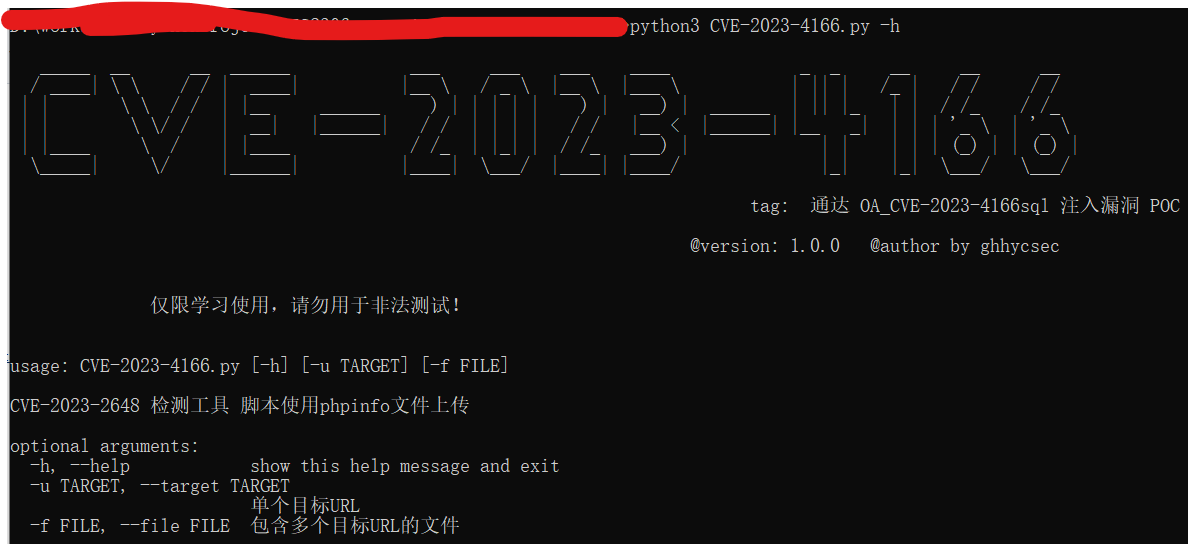
python3 CVE-2023-4165.py -h python3 CVE-2023-4165.py -u 单个url目标文件 python3 CVE-2023-4165.py -f url.txt
 Ensuite, il suffit de vérifier l'adresse.

