 mukendi/kratosminifilter
Kratos Minifilter est un pilote de noyau Windows (FLTMGR.SYS) conçu pour la détection de ransomwares en temps réel et l'atténuation des E/S de fichiers. Il intercepte les IRP de bas niveau pour bloquer instantanément le chiffrement massif non autorisé et les déclencheurs canari.

Kratos Minifilter est un pilote de noyau Windows (FLTMGR.SYS) conçu pour la détection de ransomwares en temps réel et l'atténuation des E/S de fichiers. Il intercepte les IRP de bas niveau pour bloquer instantanément le chiffrement massif non autorisé et les déclencheurs de type canary.

Kratos est un minifiltre de système de fichiers Windows de recherche construit au-dessus du Filter Manager de Microsoft (fltmgr.sys).
Au lieu de s'appuyer sur des signatures de malwares, Kratos explore comment les ransomwares peuvent être détectés en observant le comportement du système de fichiers directement au sein du noyau Windows.
Le projet démontre comment un pilote de sécurité peut :
Kratos n'est pas destiné à devenir un antivirus commercial.
Son objectif principal est de comprendre comment les produits modernes de détection et de réponse des points de terminaison (EDR) implémentent la détection comportementale des ransomwares au sein du noyau Windows.
Kratos combine trois couches de détection indépendantes.
Chaque opération d'écriture est échantillonnée.
Au lieu d'appeler des fonctions à virgule flottante indisponibles dans le noyau, Kratos utilise une table de correspondance précalculée.
Le détecteur identifie :
Une fois le ransomware confirmé, Kratos calcule une empreinte FNV-1a de 64 bits à partir de l'exécutable.
L'empreinte est stockée dans :
HKLM\SOFTWARE\Kratos\Blacklist
Les exécutions futures sont bloquées avant que le ransomware ne commence à chiffrer des fichiers.
Contrairement aux listes noires basées sur les noms de fichiers, l'empreinte résiste à :
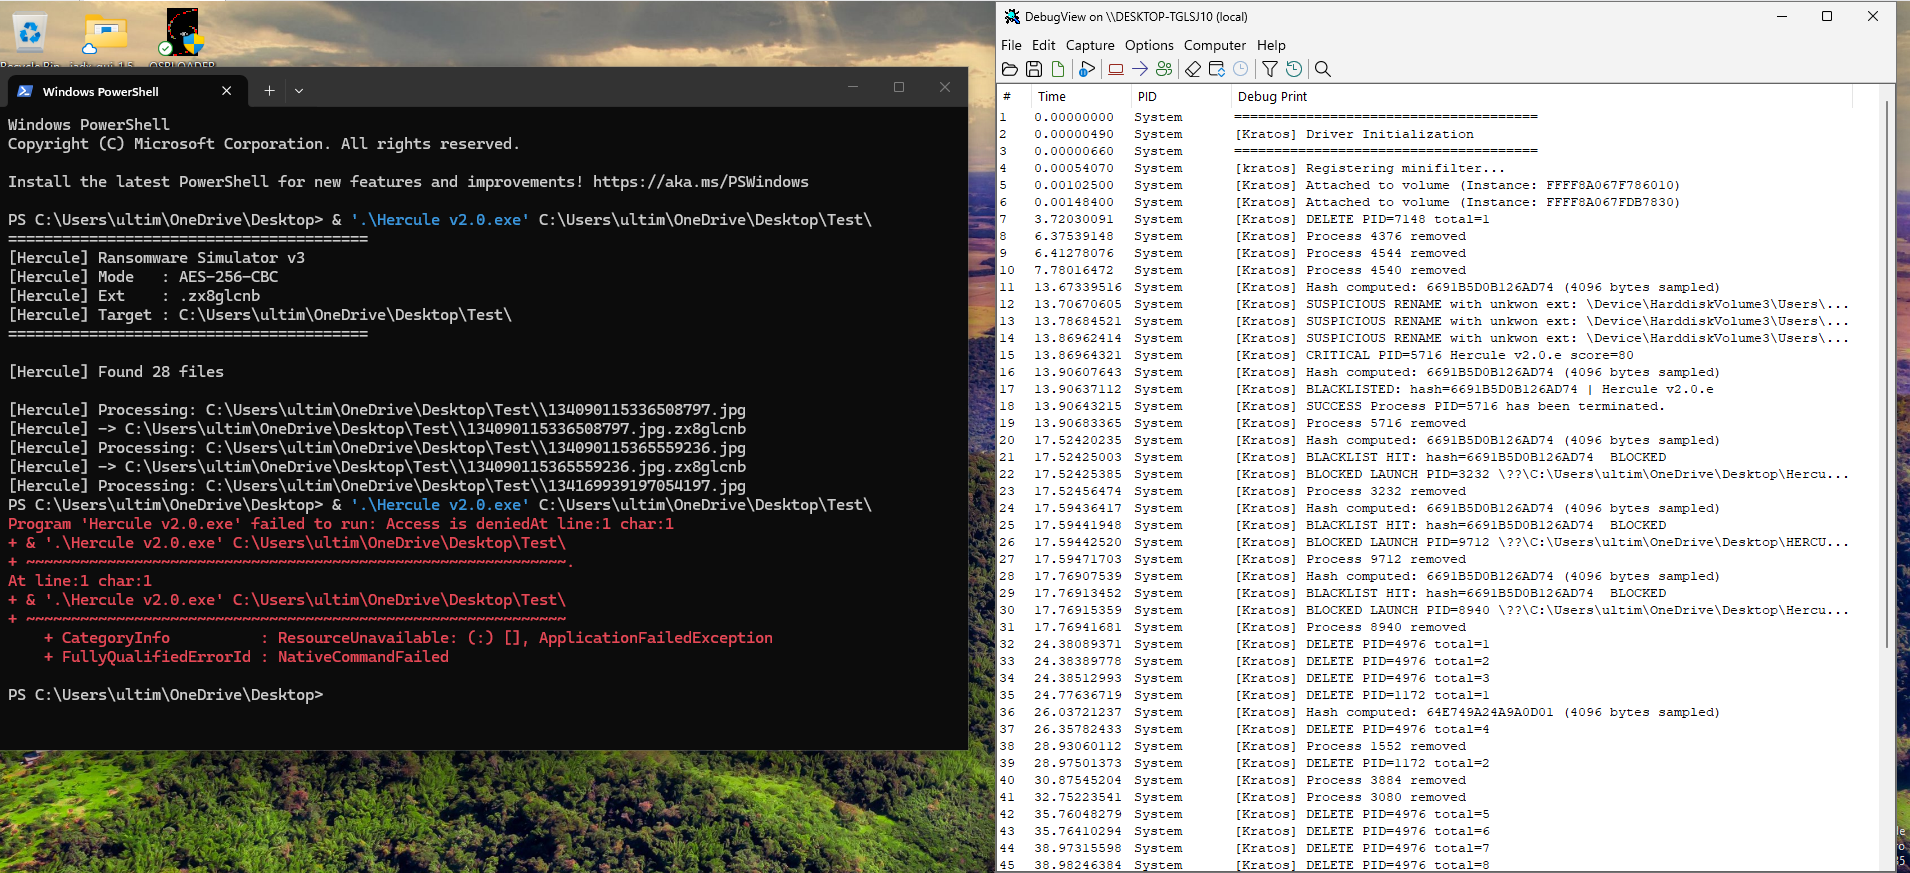
Voici la chronologie exacte de cette neutralisation en Ring 0 par Kratos (le pilote minifiltre anti-ransomware que je développe), reconstruite à partir des journaux du noyau — avec un rebondissement inattendu sur les dossiers partagés de l'hyperviseur :
1. Dépôt de la note (Passage silencieux) DarkSide commence par générer sa note de rançon .txt. Comme les fichiers texte génèrent une faible entropie et des motifs d'E/S standard, Kratos ne déclenche aucune alerte. Choix architectural intentionnel : zéro faux positif sur les éditeurs de texte légitimes et les logiciels de bureautique.
2. Brèche comportementale (VM invitée) Le malware passe à sa phase destructive, ciblant les fichiers du bureau avec l'extension .27efa0d1. Après 3 renommages suspects (une archive ZIP et 2 images PNG), l'analyse syntaxique combinée à une forte entropie pousse le score de menace au-delà du seuil critique (\ge 80). Action : Kratos refuse les E/S (STATUS_ACCESS_DENIED), termine le processus (PID 6412), échantillonne les 4096 premiers octets de l'en-tête PE et enregistre son hash FNV-1a (07BACD78B04E01D9) dans la liste noire du noyau.
3. Attaque transfrontalière : sauver le système HÔTE ! Un second thread (PID 5236) se précipite dans le répertoire blog-security-main sur HarddiskVolume5. Le rebondissement : ce volume était mappé directement sur le dossier partagé de l'hyperviseur connecté au disque physique de l'HÔTE. DarkSide tentait une infection latérale Invité-vers-Hôte. Résultat : attaché à tous les volumes, Kratos intercepte le renommage après seulement 2 fichiers (about.html et une page web). Le processus est tué instantanément, préservant intégralement le projet hébergé sur l'hôte.
4. Le coup final : immunisation en O(1) Une troisième tentative de lancement du binaire est initiée (PID 704). Dès le callback PreCreate, Kratos hache l'en-tête PE, fait correspondre l'empreinte mise en liste noire et étouffe l'exécution à la source : 0 fichier touché.
Fichiers utilisateur impactés : 5 au total (3 sur l'Invité, 2 sur l'Hôte via le dossier partagé).
Infection latérale Invité-vers-Hôte : complètement bloquée depuis le Ring 0 à l'intérieur de la VM.
Temps de réponse : microsecondes (calcul d'entropie par LUT en virgule fixe, zéro opération en virgule flottante)
Défense proactive : efficacité de l'empreinte FNV-1a à 100 % lors de la ré-exécution.
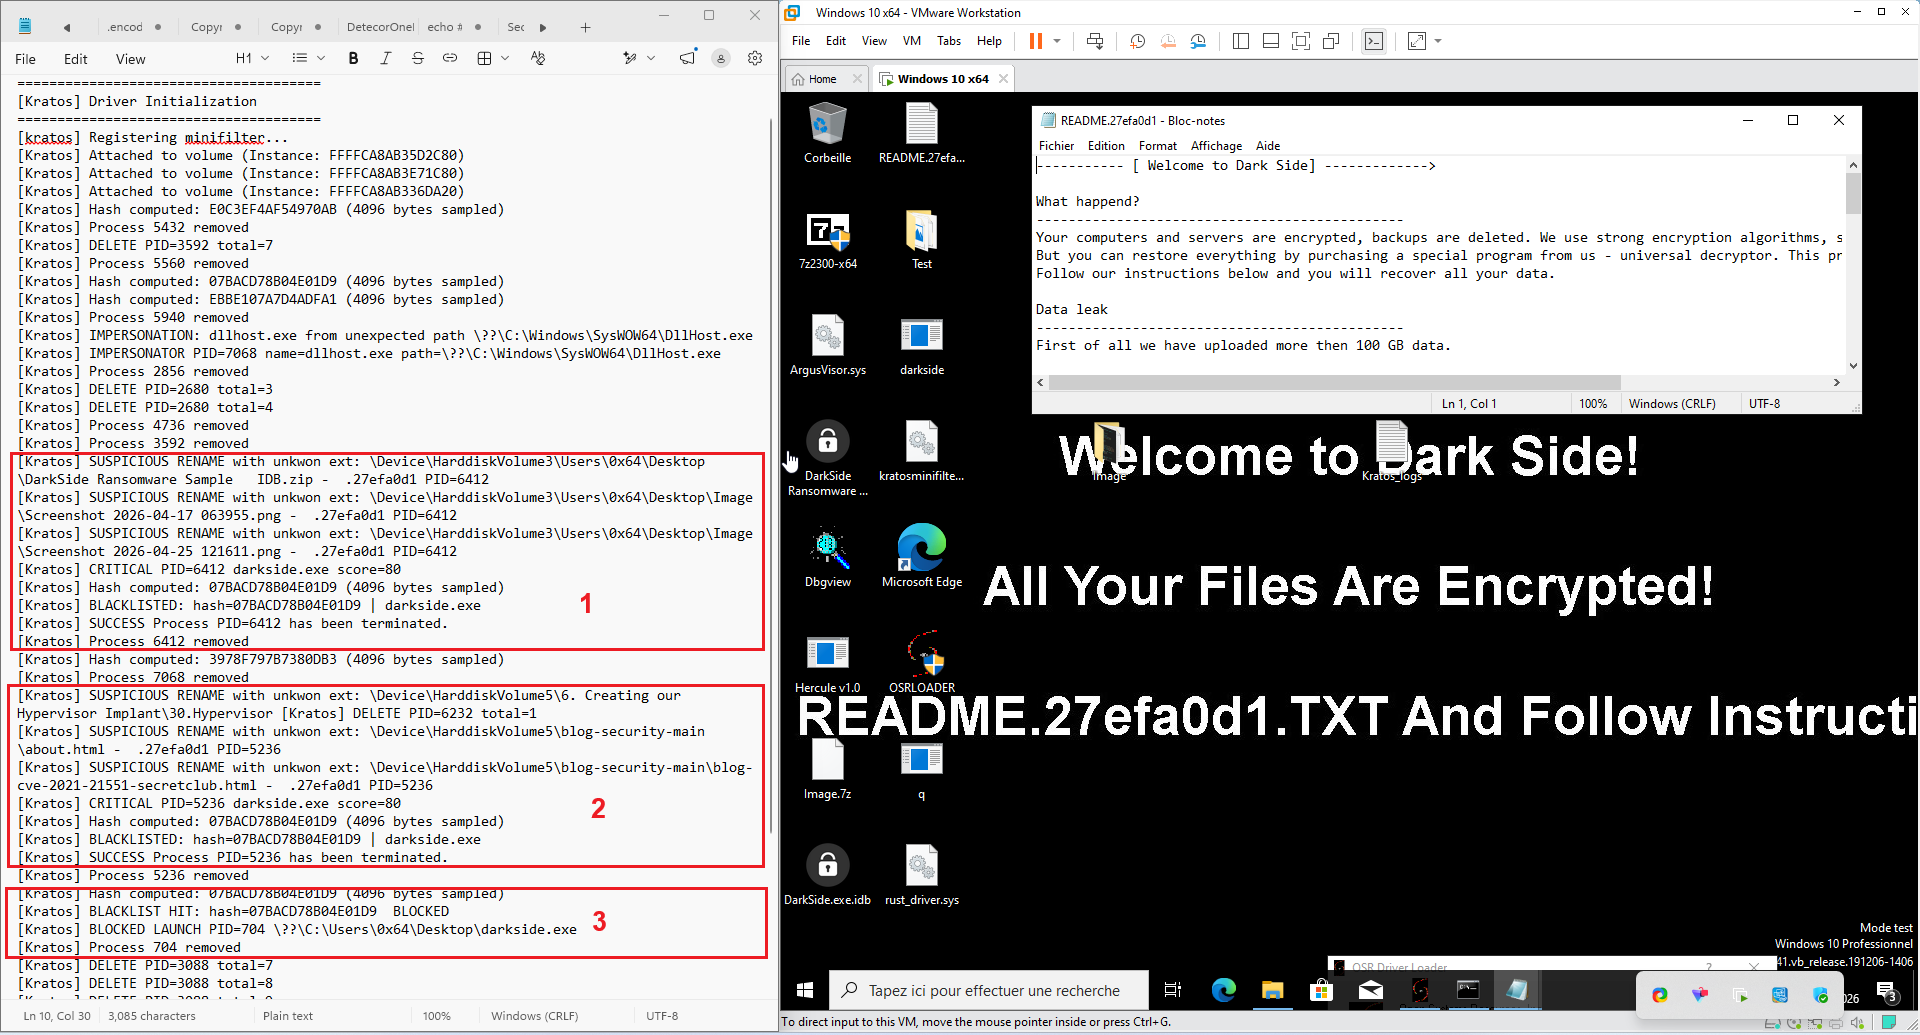
Figure : Kratos vs DarkSide