
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
React2Shell — Une extension Firefox pour détecter les vulnérabilités React2Shell (CVE-2025-55182 et CVE-2025-66478) dans les applications web. | Kitploit
Outils/GitHubGitHub/muhammaduwais/react2shell
Scanners de VulnérabilitésCollecte d'InformationsSécurité WebTests d'IntrusionApprentissage et Éducation
GitHubmuhammaduwais/react2shell

React2Shell

Une extension Firefox pour détecter les vulnérabilités React2Shell (CVE-2025-55182 et CVE-2025-66478) dans les applications web.

Voir le dépôt
26il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

RSC Sentinel

Une extension Firefox pour détecter les vulnérabilités React2Shell (CVE-2025-55182 & CVE-2025-66478) dans les applications web.

👁️ Aperçu

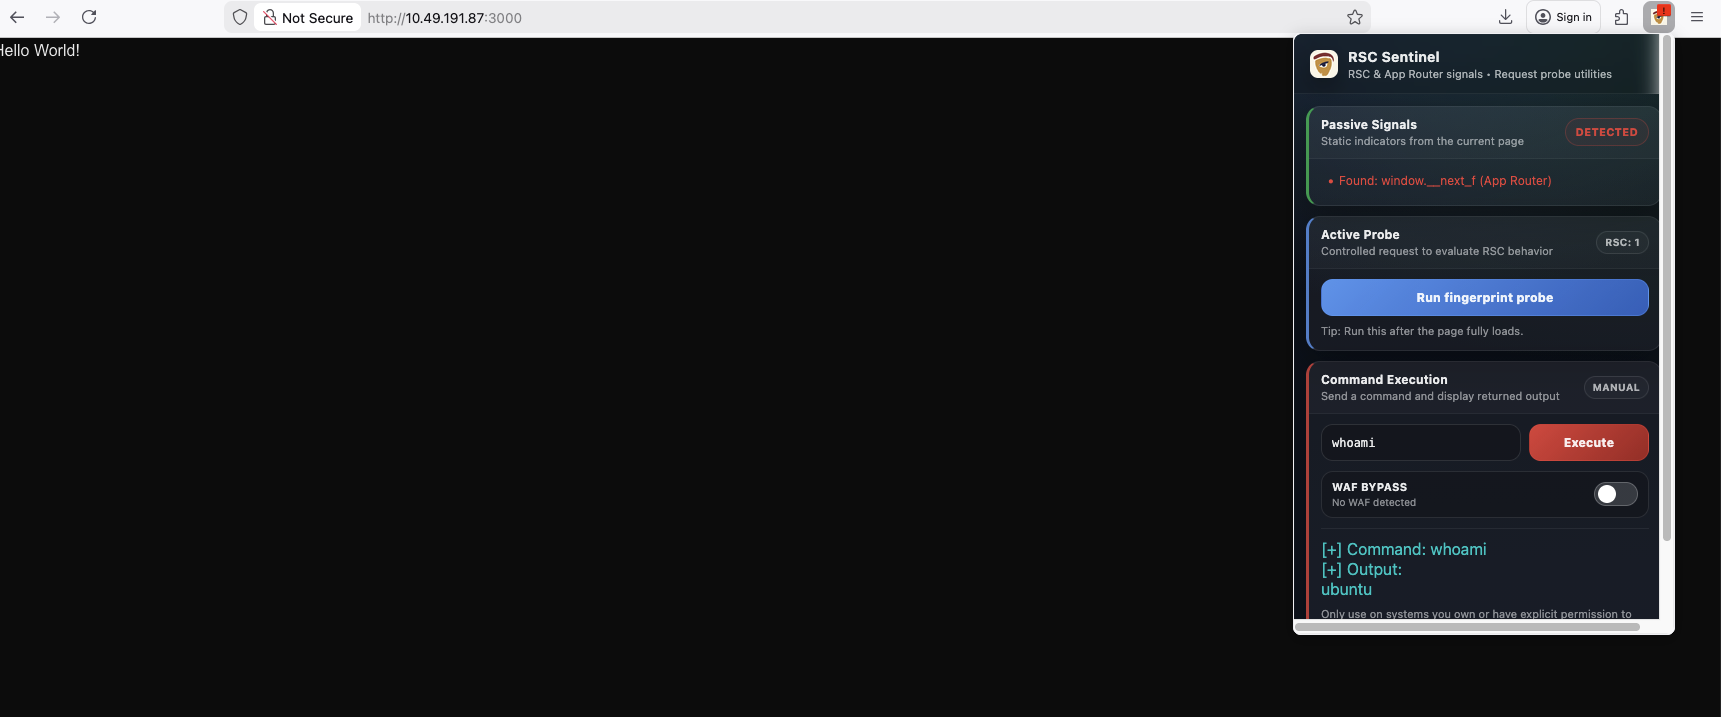
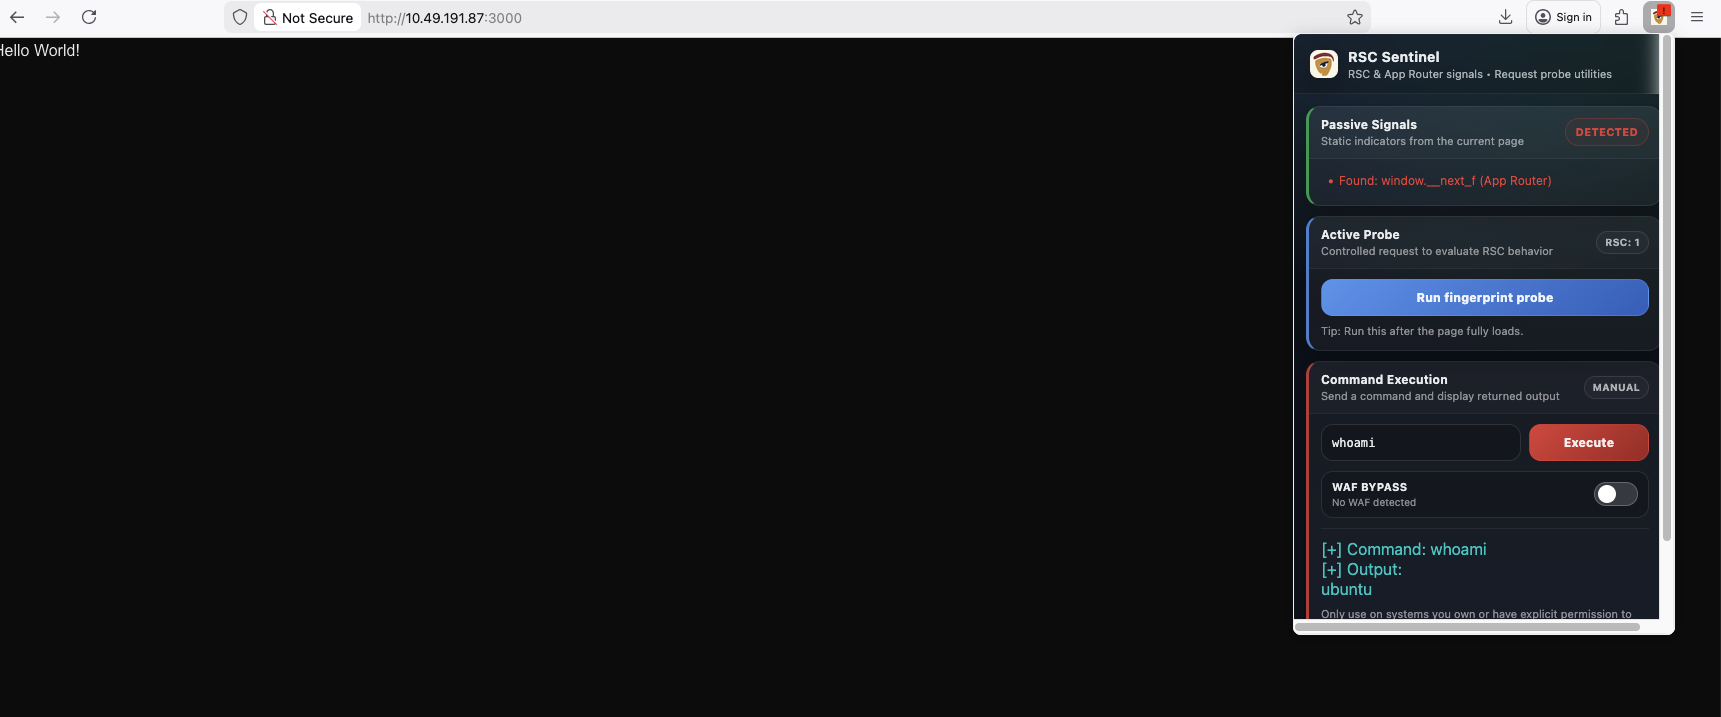
RSC Sentinel est une extension de navigateur Firefox destinée aux chercheurs en sécurité et aux éducateurs qui souhaitent observer les indicateurs React Server Components (RSC) et Next.js App Router lors de la navigation. Elle se concentre par défaut sur la détection passive, mettant en évidence les signaux potentiels sans modifier le comportement du site. Pour les évaluations autorisées, elle propose également des outils manuels optionnels pour un sondage actif et une exécution de commandes contrôlée initiée par l'utilisateur.

🧩 Fonctionnalités

  • Détection passive : Surveille automatiquement les indicateurs de haut niveau RSC et App Router pendant la navigation normale.
  • Sondage actif : Permet une demande d'empreinte initiée par l'utilisateur pour recueillir des signaux supplémentaires de manière contrôlée.
  • Exécution manuelle de commandes : Fournit un workflow d'exécution manuel et piloté par l'utilisateur, strictement destiné aux tests autorisés.

🧠 Comment fonctionne la détection (Haut niveau)

RSC Sentinel évalue une combinaison d'indicateurs d'exécution, d'en-têtes de réponse HTTP et de motifs de contenu de réponse couramment associés au comportement RSC et App Router. Les résultats sont présentés sous forme de signaux et doivent être interprétés comme des indicateurs plutôt que comme une preuve définitive de vulnérabilité.

🦊 Installation (Firefox)

Installez l'extension à partir des sources en utilisant le workflow d'extension temporaire de Firefox :

  1. Ouvrez Firefox et allez à about:debugging.
  2. Sélectionnez Ce Firefox dans la barre latérale gauche.
  3. Cliquez sur Charger un module complémentaire temporaire.
  4. Choisissez le fichier manifest.json dans le répertoire du projet.

L'extension se chargera immédiatement pour la session de navigateur en cours.
▶️ Utilisation

  • Naviguez normalement ; l'extension effectue une détection passive en arrière-plan.
  • Ouvrez la popup de l'extension depuis la barre d'outils Firefox pour voir les signaux détectés.
  • Utilisez Lancer un sondage d'empreinte pour initier un sondage manuel lorsque vous y êtes autorisé.
  • Consultez les résultats dans l'interface popup, où les signaux passifs et actifs sont affichés clairement.

Extension en action

🗂️ Structure du projet

Exemple d'organisation des fichiers sources de l'extension :

root@kitploit:~
.
├── manifest.json
├── background.js
├── content.js
├── popup.html
├── popup.js
├── images/
│   └── img2.png
│   └── img1.png
└── rules.json

⚠️ Utilisation responsable / Avertissement

Cette extension ne doit être utilisée que sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite de tester. Une mauvaise utilisation des outils de sécurité peut être illégale ou contraire à l'éthique. Utilisez RSC Sentinel de manière responsable et conformément à toutes les lois et politiques applicables.

📜 Licence et avertissement

Ce projet est open-source et fourni à des fins éducatives et de recherche en sécurité autorisée. L'auteur n'est pas responsable d'une mauvaise utilisation. Effectuez toujours les tests de manière légale, éthique et avec une autorisation explicite.

Télécharger l’outil