 mrtuxx/socialpwned
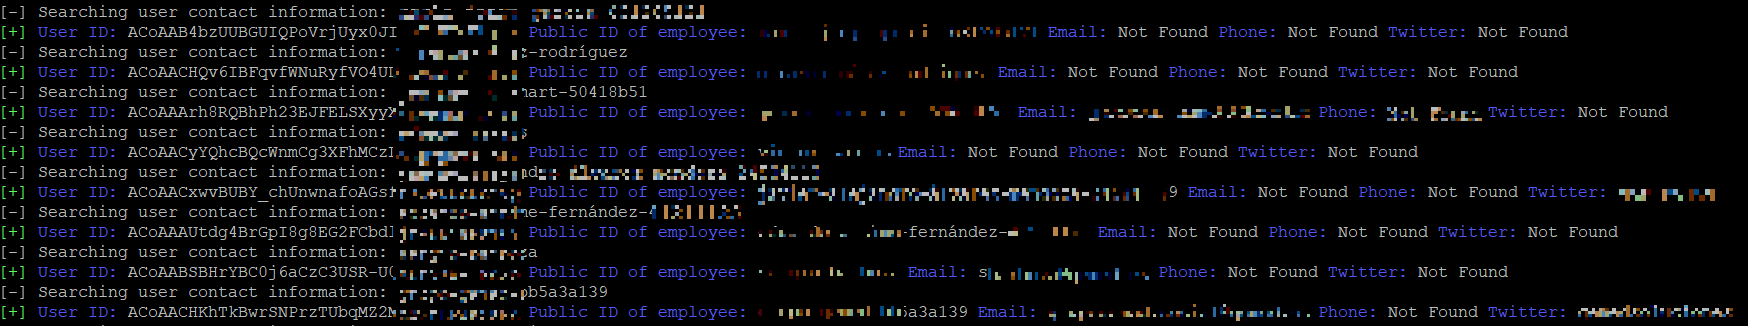
SocialPwned est un outil OSINT qui permet d'obtenir les e-mails, d'une cible, publiés sur des réseaux sociaux tels que Instagram, Linkedin et Twitter pour trouver d'éventuelles fuites d'identifiants dans PwnDB ou Dehashed et obtenir des informations de compte Google via GHunt.



SocialPwned est un outil OSINT qui permet d'obtenir les adresses e-mail, d'une cible, publiées sur des réseaux sociaux comme Instagram, Linkedin et Twitter, afin de trouver les éventuelles fuites d'identifiants dans PwnDB ou Dehashed et d'obtenir des informations sur le compte Google via GHunt.
Le but de cet outil est de faciliter la recherche de cibles vulnérables lors de la phase de Footprinting dans un Ethical Hacking. Il est fréquent que les employés d'une entreprise publient leurs e-mails sur les réseaux sociaux, qu'ils soient professionnels ou personnels. Ainsi, si ces e-mails voient leurs identifiants fuiter, il est possible que les mots de passe trouvés aient été réutilisés dans l'environnement à auditer. Si ce n'est pas le cas, vous aurez au moins une idée des motifs que cette cible suit pour créer les mots de passe et pourrez mener d'autres attaques avec un niveau d'efficacité plus élevé.
SocialPwned utilise différents modules :
$ service docker start
$ docker pull mrtuxx/socialpwned
$ docker run -v $(pwd)/credentials.json:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json --help
REMARQUE : Vous devez avoir le service docker correctement installé.
L'installation de Tor dépend de votre système. Sur une Debian :
$ sudo apt-get install tor
$ /etc/init.d/tor start
Clonez le dépôt en utilisant Git :
$ git clone https://github.com/MrTuxx/SocialPwned.git
$ cd SocialPwned
$ sudo pip3 install --user --upgrade git+https://github.com/twintproject/twint.git@origin/master#egg=twint
$ sudo pip3 install -r requirements.txt
$ sudo python3 socialpwned.py --credentials credentials.json --help
Pour que le module GHunt fonctionne correctement, vous devez suivre ces étapes :
Pour utiliser les fonctionnalités Instagram et Linkedin, vous devez avoir un compte créé sur chacun de ces réseaux sociaux. Les identifiants doivent être indiqués dans un fichier JSON :
{
    "instagram":{
        "username":"nom d'utilisateur",
        "password":"mot de passe"
    },
    "linkedin":{
        "email":"email",
        "password":"mot de passe"
    },
    "ghunt":{
        "SID":"SID",
        "SSID":"SSID",
        "APISID":"APISID",
        "SAPISID":"SAPISID",
        "HSID":"HSID"
    },
    "dehashed":{
         "email":"email",
         "apikey":"clé api"
    }
}
REMARQUE : Les cookies nécessaires au fonctionnement du module GHunt peuvent être obtenus en suivant les étapes expliquées ici.
usage: socialpwned.py [-h] --credentials CREDENTIALS [--pwndb] [--tor-proxy PROXY] [--instagram] [--info QUERY]
                      [--location LOCATION_ID] [--hashtag-ig QUERY] [--target-ig USERNAME] [--search-users-ig QUERY]
                      [--my-followers] [--my-followings] [--followers-ig] [--followings-ig] [--linkedin]
                      [--company COMPANY_ID] [--search-companies QUERY] [--employees] [--my-contacts]
                      [--user-contacts USER_ID] [--search-users-in QUERY] [--target-in USERNAME] [--add-contacts]
                      [--add-a-contact USER_ID] [--twitter] [--limit LIMIT] [--year YEAR] [--since DATE]
                      [--until DATE] [--profile-full] [--all-tw] [--target-tw USERNAME] [--hashtag-tw USERNAME]
                      [--followers-tw] [--followings-tw] [--ghunt] [--email-gh [email protected]] [--dehashed]
                      [--email-dh [email protected]]
Si vous faites un pull de l'image docker, vous devez exécuter :
docker run -v $(pwd)/<VOTRE FICHIER JSON D'IDENTIFIANTS>:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json <COMMANDES>
Conservez les sessions Linkedin et Instagram dans un navigateur pour résoudre d'éventuels blocages. Interagissez de manière normale.
Avant d'essayer d'obtenir tous les e-mails des employés d'une organisation sur Linkedin, assurez-vous d'avoir un large réseau de contacts, des amis communs et certains employés ajoutés à votre réseau. Souvent, vous ne pouvez pas voir les informations d'un contact s'il n'est pas dans votre réseau.
Essayez de ne pas effectuer de recherches massives pour éviter d'être bloqué.
Combinez les modules lorsqu'il s'agit d'une cible spécifique ou que vous ne traiterez pas une grande quantité d'informations, sinon cela pourrait échouer ou vous serez bloqué.
Chaque fois que SocialPwned est exécuté, un répertoire avec le format suivant sera généré :
