Vulnérabilité CVE-2024-3400
Description
La vulnérabilité CVE-2024-3400 est une vulnérabilité de sécurité qui affecte les pare-feu PAN-OS dans les versions 10.2, 11.0 et 11.1. Cette vulnérabilité est exploitée lorsque les configurations de passerelle GlobalProtect et de télémétrie des appareils sont activées. Un attaquant peut tirer parti de cette vulnérabilité pour exécuter des commandes malveillantes et compromettre la sécurité du système.
Détails techniques
- CVE : CVE-2024-3400
- Produits concernés : Pare-feu PAN-OS versions 10.2, 11.0 et 11.1
- Impact : Exécution de commandes à distance, compromission de la sécurité du système.
Étapes pour reproduire
- Assurez-vous que la configuration de passerelle GlobalProtect et la télémétrie des appareils sont activées sur le pare-feu PAN-OS. ou Préparez l'environnement avec https://github.com/CerTusHack/CVE-2024-3400-PoC
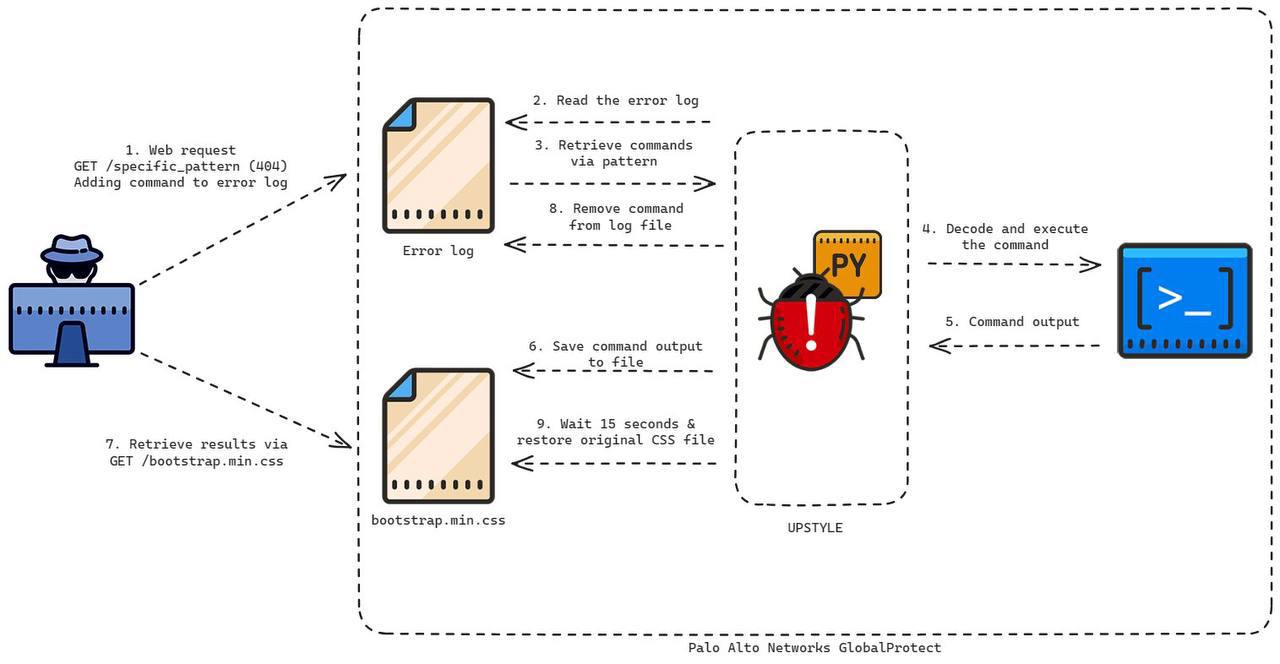
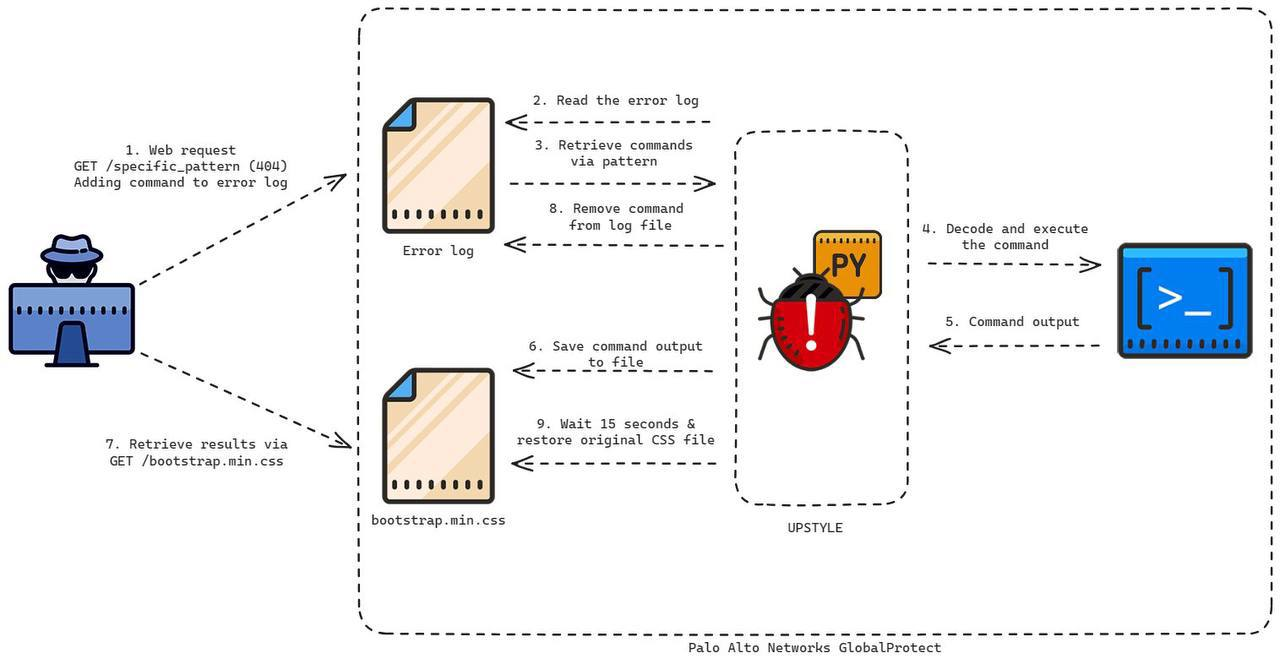
- Envoyez une requête web GET à un point de terminaison spécifique qui déclenche la vulnérabilité.
- Injectez une commande malveillante (comme un script XSS) dans la requête GET pour exploiter la vulnérabilité.
- Le pare-feu PAN-OS traitera la requête et exécutera la commande malveillante.
- L'attaquant peut obtenir un accès distant au système et compromettre sa sécurité.
UTILISATION
C'est simple, clonez ce dépôt, exécutez menu.py et suivez chacune des étapes, le tout est accompagné de cette explication
Atténuation
Pour atténuer cette vulnérabilité, il est recommandé de :
- Mettre à jour le firmware du pare-feu PAN-OS vers une version corrigée qui résout cette vulnérabilité.
- Désactiver la configuration de passerelle GlobalProtect et la télémétrie des appareils si elles ne sont pas nécessaires pour votre environnement.
- Effectuer un audit de sécurité régulier pour détecter et corriger d'éventuelles vulnérabilités.
Références
Contribution
Si vous disposez d'informations supplémentaires sur cette vulnérabilité ou sur des moyens de l'atténuer, n'hésitez pas à contribuer à ce dépôt via des demandes d'extraction (pull requests).
 mrr0b0t19/cve-2024-3400

