 mrnazu/cve-2020-14179
Exposition de données sensibles via le point de terminaison /secure/QueryComponent!Default.jspa - CVE-2020-14179

Exposition de données sensibles via le point de terminaison /secure/QueryComponent!Default.jspa
Les versions concernées d'Atlassian Jira Server et Data Center permettent à des attaquants distants non authentifiés de visualiser les noms de champs personnalisés et les noms de SLA personnalisés via une vulnérabilité de divulgation d'informations dans le point de terminaison /secure/QueryComponent!Default.jspa.
D'après mes connaissances, les versions 9.11.0, 9.7.1... sont également affectées 😂
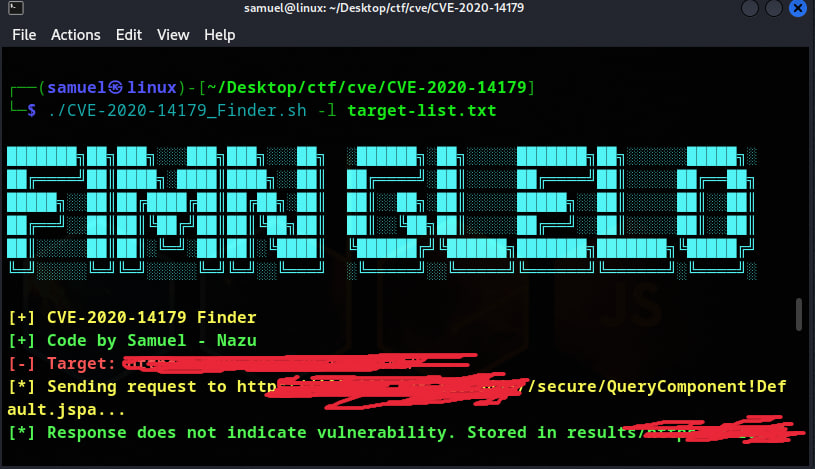
CVE-2020-14179 Finder est un simple script bash conçu pour vérifier si une cible est vulnérable à CVE-2020-14179.
Le script envoie une requête HTTP spécifique via curl au point de terminaison /secure/QueryComponent!Default.jspa et analyse la réponse pour déterminer la vulnérabilité.
/secure/QueryComponent!Default.jspa.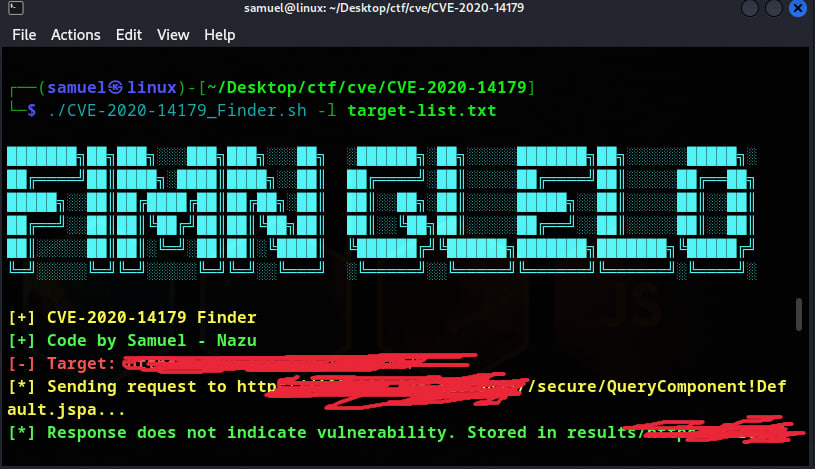
git clone https://github.com/mrnazu/CVE-2020-14179.gitcd CVE-2020-14179./CVE-2020-14179_Finder.sh -l target.txt./CVE-2020-14179_Finder.sh -u http://target.com/Ce script est fourni uniquement à des fins éducatives et de recherche. Utilisez-le de manière responsable et uniquement sur des systèmes pour lesquels vous avez l'autorisation de tester.
