 mr-rizwan-syed/chomtesh

CHOMTE.SH est un script shell puissant conçu pour automatiser les tâches de reconnaissance lors des tests d'intrusion. Il utilise divers outils basés sur Go pour recueillir des informations et identifier la surface d'attaque, ce qui en fait un atout précieux pour les chasseurs de primes de bugs et les testeurs d'intrusion.


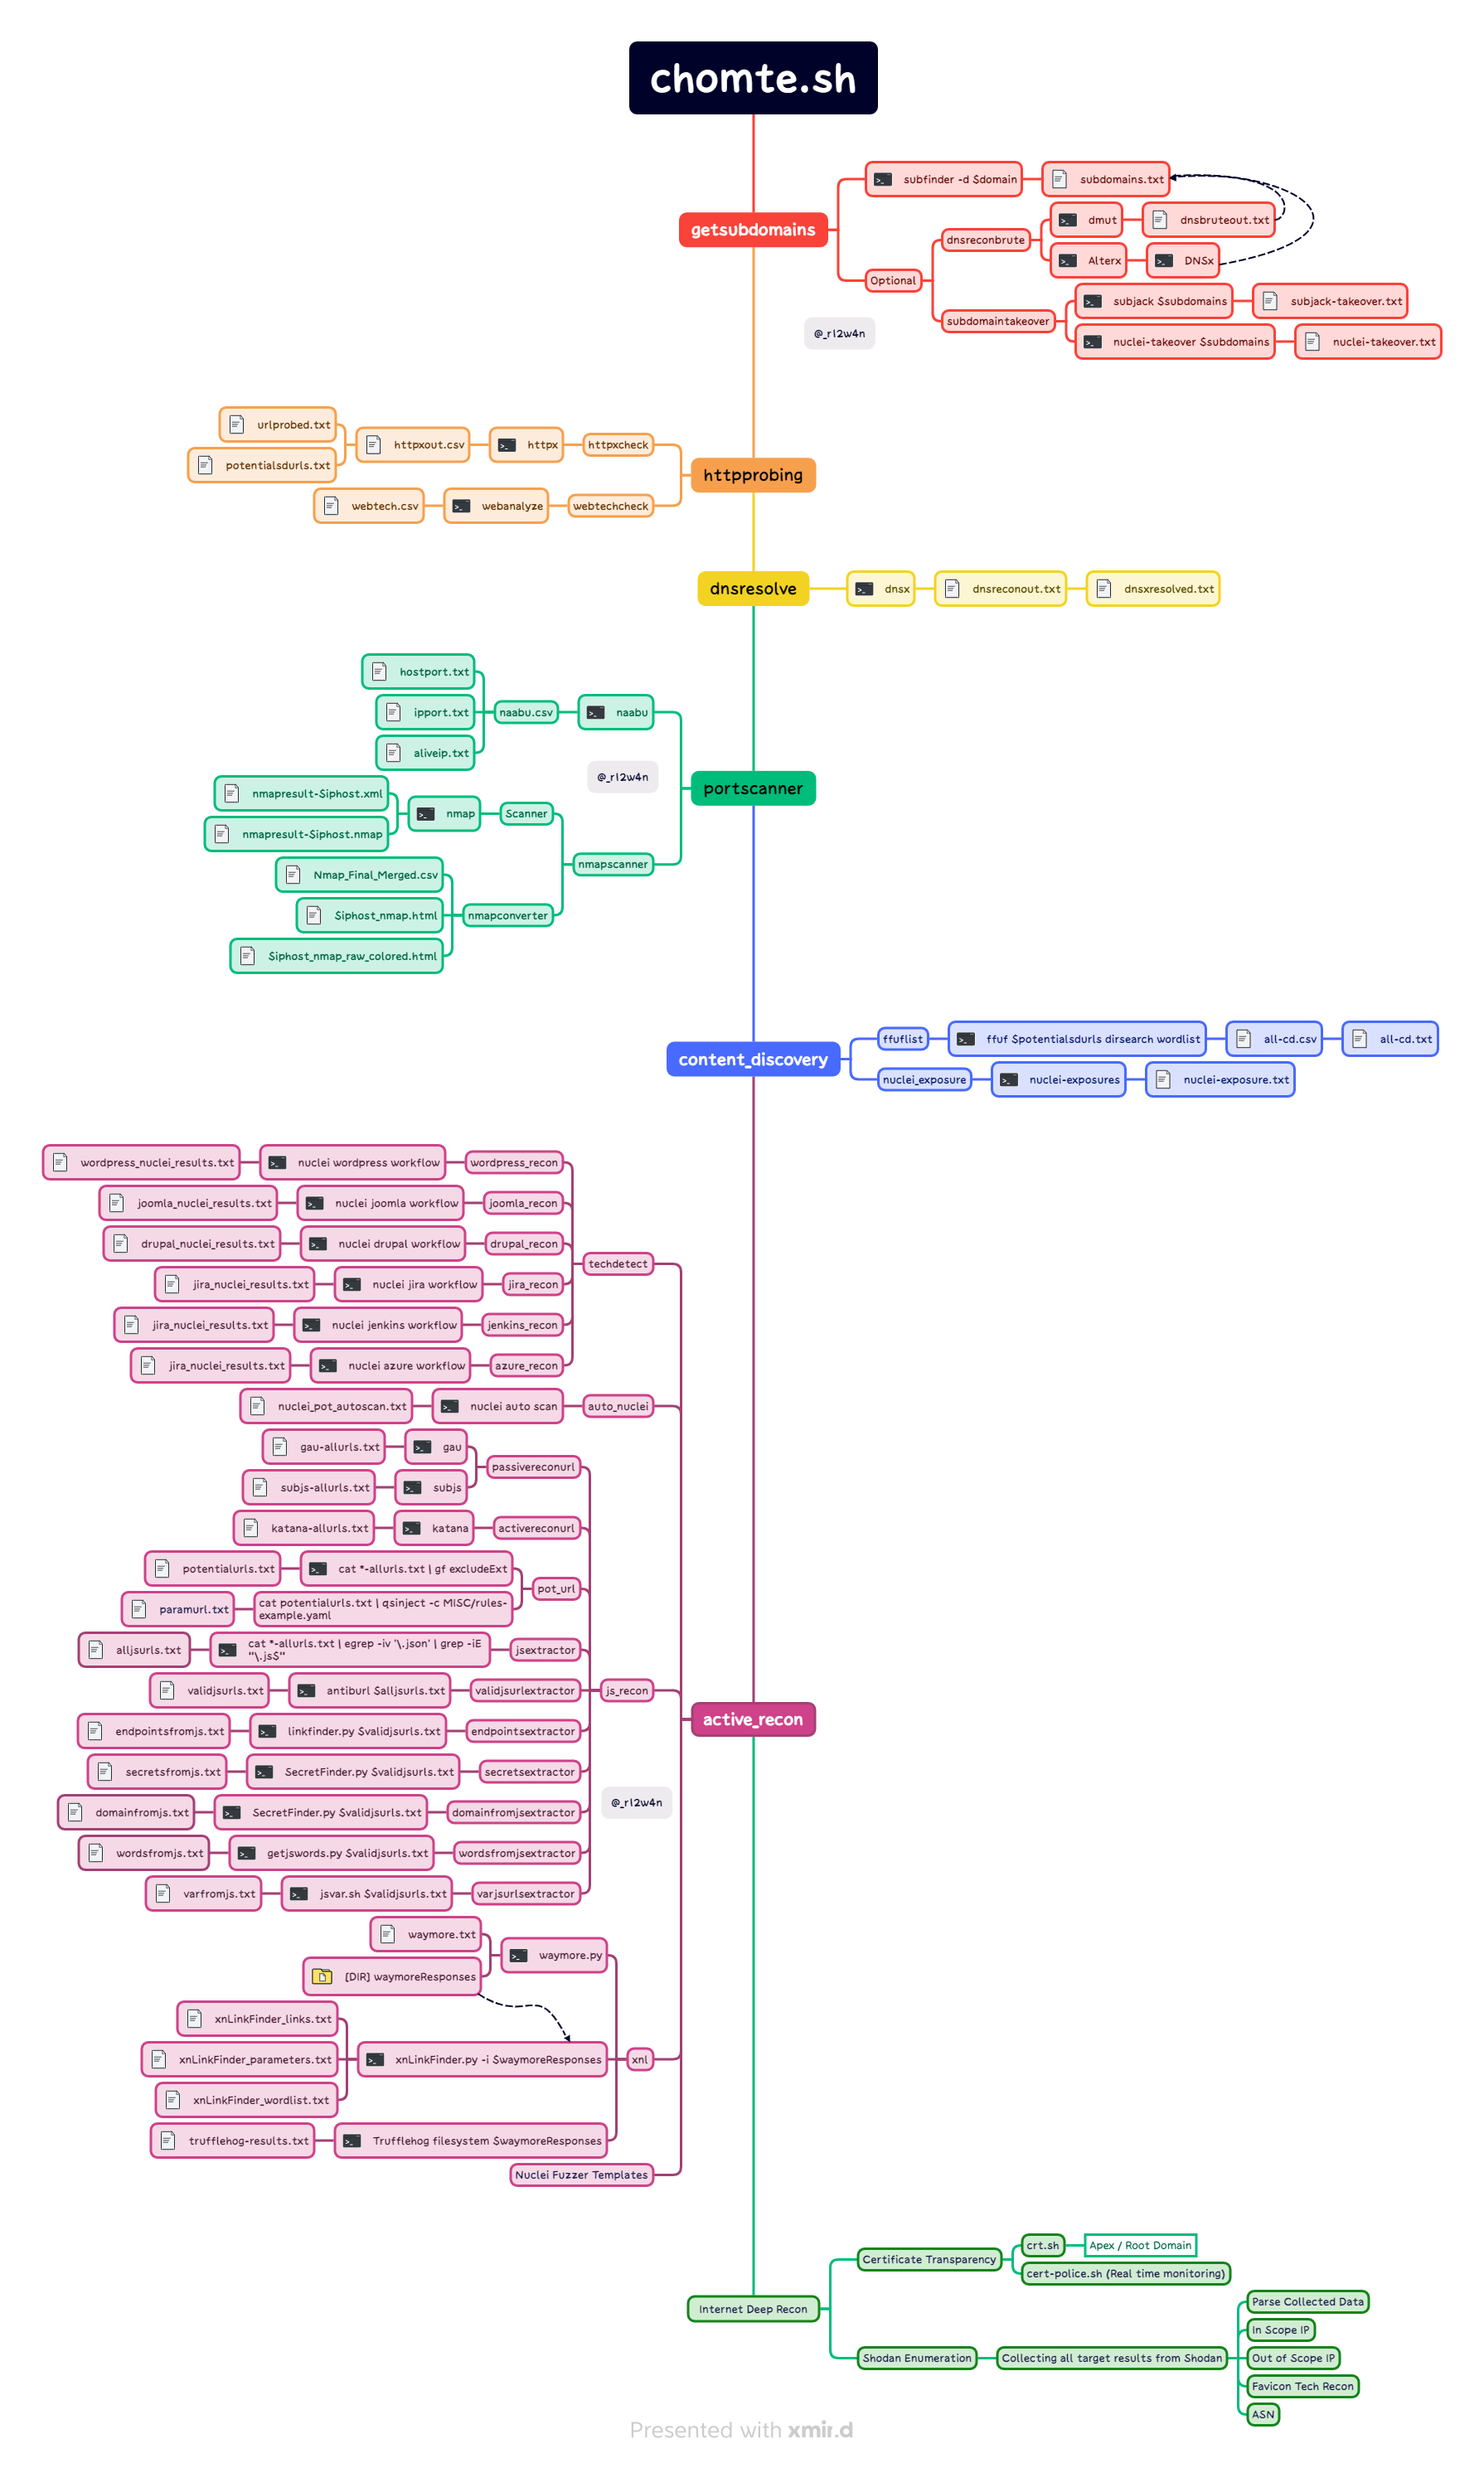
Voici quelques-unes des fonctionnalités clés qui font de CHOMTE.SH un outil indispensable pour les professionnels de la sécurité :
CHOMTE.SH change la donne pour les professionnels de la cybersécurité, offrant une boîte à outils complète pour sécuriser vos actifs numériques et renforcer les défenses de vos applications web. Restez en avance sur les menaces, protégez votre présence en ligne et faites de CHOMTE.SH un élément de votre arsenal de sécurité.
Pour installer CHOMTE.SH, suivez ces étapes :
git clone https://github.com/mr-rizwan-syed/chomteshcd chomteshsudo suchmod +x *.sh./install.sh./chomte.shPour utiliser CHOMTE.SH, lancez le script avec les options suivantes :
└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

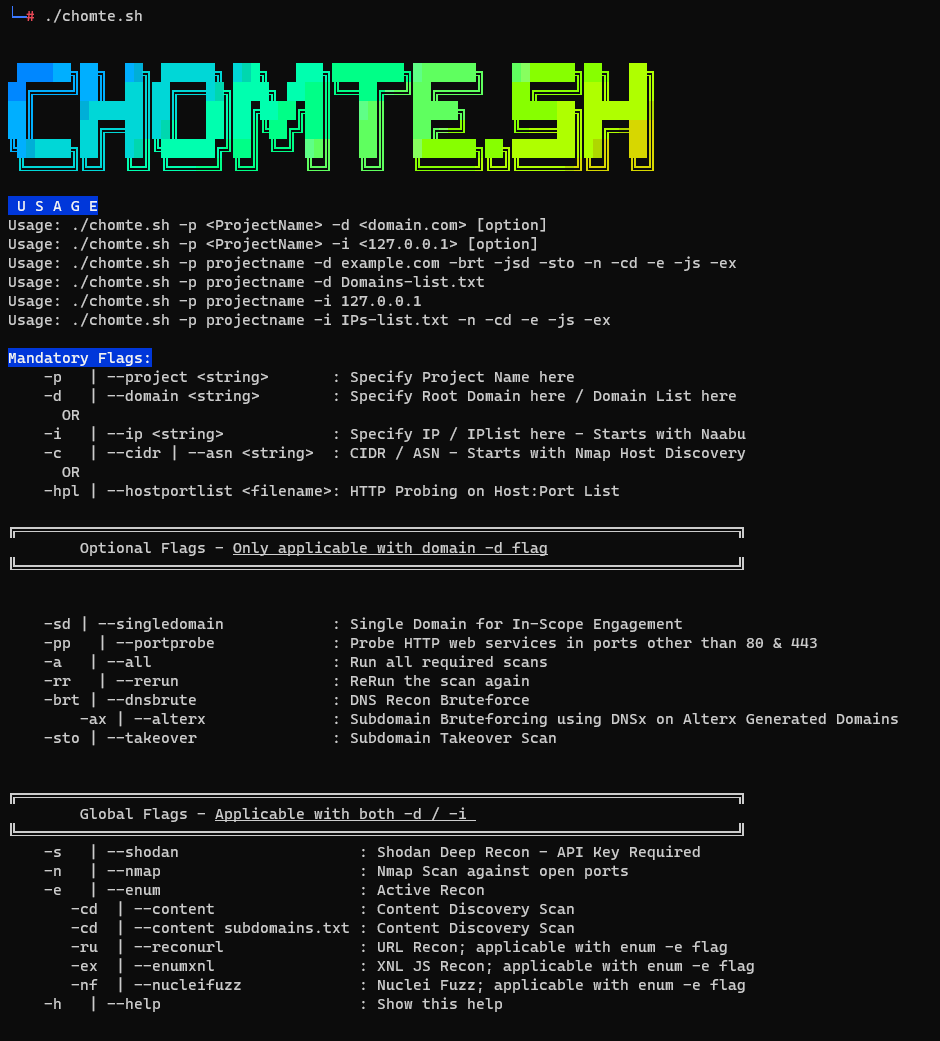
 U S A G E
Usage: ./chomte.sh -p <ProjectName> -d <domain.com> [option]
Usage: ./chomte.sh -p <ProjectName> -i <127.0.0.1> [option]
Usage: ./chomte.sh -p projectname -d example.com -brt -jsd -sto -n -cd -e -js -ex
Usage: ./chomte.sh -p projectname -d Domains-list.txt
Usage: ./chomte.sh -p projectname -i 127.0.0.1
Usage: ./chomte.sh -p projectname -i IPs-list.txt -n -cd -e -js -ex

Options obligatoires :
    -p   | --project <string>       : Spécifiez le nom du projet
    -d   | --domain <string>        : Spécifiez le domaine racine ou une liste de domaines
      OU
    -i   | --ip <string>            : Spécifiez une IP ou une liste d’IP – Commence par Naabu
    -c   | --cidr | --asn <string>  : CIDR / ASN – Commence par Nmap Host Discovery
      OU
    -hpl | --hostportlist <filename>: Sondage HTTP sur une liste Hôte:Port

╔════════════════════════════════════════════════════════════════════════════════╗
        Options facultatives – Applicables uniquement avec l’option -d
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : Domaine unique pour un engagement dans le périmètre
    -pp   | --portprobe             : Sonde les services web HTTP sur des ports autres que 80 et 443
    -a   | --all                    : Exécute tous les scans nécessaires
    -rr   | --rerun                 : Relance le scan
    -brt | --dnsbrute               : Reconnaissance DNS par brute-force
        -ax | --alterx              : Brute-force de sous-domaines avec DNSx sur les domaines générés par Alterx
    -sto | --takeover               : Scan de prise de contrôle de sous-domaines


╔════════════════════════════════════════════════════════════════════════════════╗
        Options globales – Applicables avec -d ou -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : Reconnaissance approfondie Shodan – Clé API requise
    -n   | --nmap                      : Scan Nmap sur les ports ouverts
    -e   | --enum                      : Reconnaissance active
       -cd  | --content                : Scan de découverte de contenu
       -cd  | --content subdomains.txt : Scan de découverte de contenu
       -ru  | --reconurl               : Reconnaissance d’URL ; applicable avec l’option -e
       -ex  | --enumxnl                : Reconnaissance XNL JS ; applicable avec l’option -e
       -nf  | --nucleifuzz             : Fuzzing Nuclei ; applicable avec l’option -e
    -h   | --help                      : Affiche cette aide

