
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-62168 — Scanner et preuve de concept pour CVE-2025-62168, détectant la divulgation d'informations de Squid Proxy qui fuit les identifiants d'authentification HTTP. | Kitploit
Outils/GitHubGitHub/monzaviman/cve-2025-62168
Analyse des VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubmonzaviman/cve-2025-62168

CVE-2025-62168

Scanner et preuve de concept pour CVE-2025-62168, détectant la divulgation d'informations de Squid Proxy qui fuit les identifiants d'authentification HTTP.

Voir le dépôt
1663il y a 10 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-62168
Divulgation d'informations du proxy Squid dans la gestion des erreurs

Scanner (Détection & PoC)

"En raison d'une défaillance dans la rédaction des identifiants d'authentification HTTP, Squid est vulnérable à une attaque de divulgation d'informations. Gravité :

Ce problème permet à un script de contourner les protections de sécurité du navigateur et d'apprendre les identifiants qu'un client de confiance utilise pour s'authentifier.

Ce problème permet potentiellement à un client distant d'identifier les jetons de sécurité ou les identifiants utilisés en interne par une application web utilisant Squid pour l'équilibrage de charge backend.

Ces attaques ne nécessitent pas que Squid soit configuré avec l'authentification HTTP."

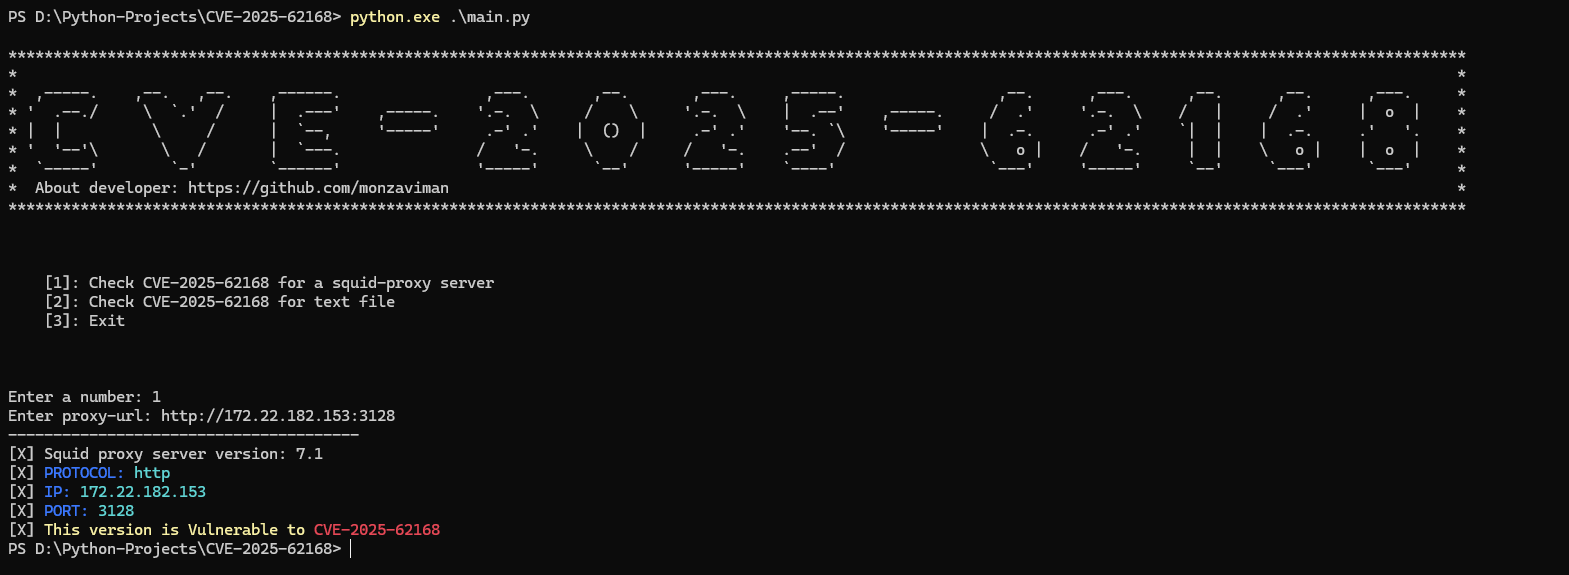
Comment l'utiliser

root@kitploit:~
utilisez un environnement virtuel et activez-le
pip install -r requirements.txt

python3 main.py
Télécharger l’outil