

Taxonomies utilisées dans le système de taxonomie MISP et pouvant être utilisées par d'autres outils de partage d'informations.

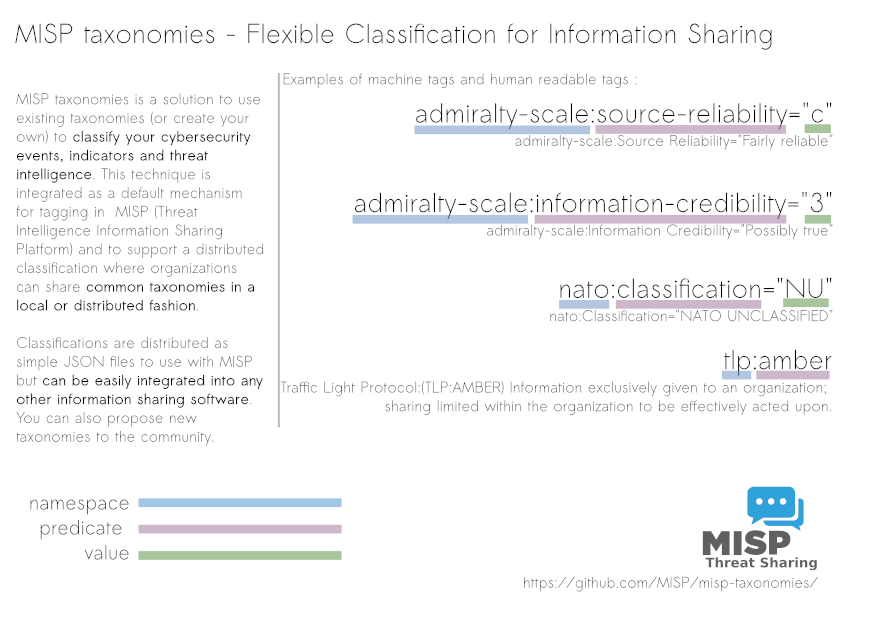
Les taxonomies MISP sont un ensemble de bibliothèques de classification courantes permettant d'étiqueter, de classer et d'organiser l'information. La taxonomie permet d'exprimer un même vocabulaire parmi un ensemble distribué d'utilisateurs et d'organisations.
Les taxonomies utilisables dans MISP et d'autres outils de partage d'information sont exprimées en Machine Tags (Triple Tags). Une machine tag est composée d'un espace de noms (OBLIGATOIRE), d'un prédicat (OBLIGATOIRE) et d'une valeur (OPTIONNELLE). Les machine tags sont souvent appelées triple tags en raison de leur format.
Les taxonomies suivantes peuvent être utilisées dans MISP (en tant que tags locaux ou distribués) ou dans d'autres outils et logiciels souhaitant partager des taxonomies communes entre les outils de partage d'informations de sécurité.
CERT-XLM : Classification des incidents de sécurité CERT-XLM. Aperçu
DFRLab-dichotomies-of-disinformation : Dichotomies de la désinformation du DFRLab. Aperçu
DML : Le modèle Detection Maturity Level (DML) est un modèle de maturité de capacité permettant d'évaluer la maturité d'une organisation dans la détection des cyberattaques. Il est conçu pour les organisations qui effectuent de la détection et de la réponse pilotées par le renseignement et qui mettent l'accent sur un programme de détection mature. Aperçu
GrayZone : La zone grise de la défense active inclut tous les éléments situés entre les éléments de défense réactive et les opérations offensives. Elle comble l'espace gris entre ces deux domaines. Cette taxonomie peut être utilisée pour la planification ou la modélisation de la défense active. Aperçu
PAP : Le protocole d'actions autorisées - ou en abrégé : PAP - a été conçu pour indiquer comment les informations reçues peuvent être utilisées. Aperçu
access-method : La méthode d'accès utilisée pour accéder à distance à un système. Aperçu
accessnow : Classification Access Now pour classifier un enjeu (tel que la sécurité, les droits humains, les droits de la jeunesse). Aperçu
acn : Taxonomie cyber pour l'Agence nationale de cybersécurité italienne (ACN) Aperçu
acs-marking : Le type de marquage de la spécification de contrôle d'accès (ACS) définit les types d'objets nécessaires pour mettre en œuvre des systèmes de contrôle d'accès automatisés sur la base des politiques pertinentes régissant le partage entre participants. Aperçu
action-taken : Action prise en cas d'incident de sécurité (perspective CSIRT). Aperçu
admiralty-scale : L'échelle de l'Amirauté ou classement (également appelé système OTAN) est utilisée pour évaluer la fiabilité d'une source et la crédibilité d'une information. Référence basée sur le FM 2-22.3 (FM 34-52) HUMAN INTELLIGENCE COLLECTOR OPERATIONS et des documents de l'OTAN. Aperçu
adversary : Une vue d'ensemble et une description de l'infrastructure de l'adversaire Aperçu
agent-threat-rules : Agent Threat Rules (ATR) est une norme de détection ouverte pour les menaces liées aux agents IA publiée sous licence Apache 2.0. La taxonomie organise 330 règles maintenues par la communauté dans dix catégories d'attaques couvrant l'injection de prompt, l'empoisonnement d'outils, le compromis de compétences, l'exfiltration de contexte, la manipulation d'agents, l'élévation de privilèges, l'autonomie excessive, l'abus de modèles, la sécurité des modèles et l'empoisonnement des données. Les prédicats nomment la catégorie ; les valeurs sont des identifiants de règles individuels sous la forme ATR-YYYY-NNNNN. Aperçu
ai-bias-terminology : Une liste de définitions autonomes pour chaque type de biais. Termes agrégés d'usage courant ou pertinents pour les biais de l'IA. De NIST.SP.1270-draft (2021) Aperçu
ai-computer-assisted : Taxonomie décrivant le niveau d'assistance de l'IA et le niveau de revue/mise à jour impliqué dans la création d'un package de renseignement ou d'un événement. Aperçu
ai-safety-benchmark : Référentiel de sécurité IA v0.5, créé par le groupe de travail (WG) sur la sécurité IA de MLCommons Aperçu
ais-marking : L'implémentation du schéma de marquage AIS est maintenue par le National Cybersecurity and Communication Integration Center (NCCIC) du Département de la Sécurité intérieure (DHS) des États-Unis Aperçu
analyst-assessment : Une série de prédicats d'évaluation décrivant les capacités de l'analyste à effectuer une analyse. Ces évaluations peuvent être attribuées par l'analyste lui-même ou par une autre partie évaluant l'analyste. Aperçu
anti-piracy : Taxonomie pour la lutte contre le piratage Aperçu
