 mein-0/lolmodapi
Exploit d'élévation de privilèges local pour le pilote MODAPI.sys de MSI Dragon Center, exploitant des écritures MSR non authentifiées pour contourner SMEP et obtenir SYSTEM.

salut les hackers.
Celui-ci est une écriture MSR non authentifiée dans MODAPI.sys, le pilote noyau que MSI Dragon Center 2.0.155.0 installe. Le pilote expose un objet de périphérique avec un descripteur de sécurité qui permet à n'importe quel utilisateur local de l'ouvrir, sans admin et sans UAC. Une fois que vous avez le handle, il n'y a pas de liste blanche sur l'index MSR, donc vous pouvez lire et écrire n'importe quel MSR que vous voulez.
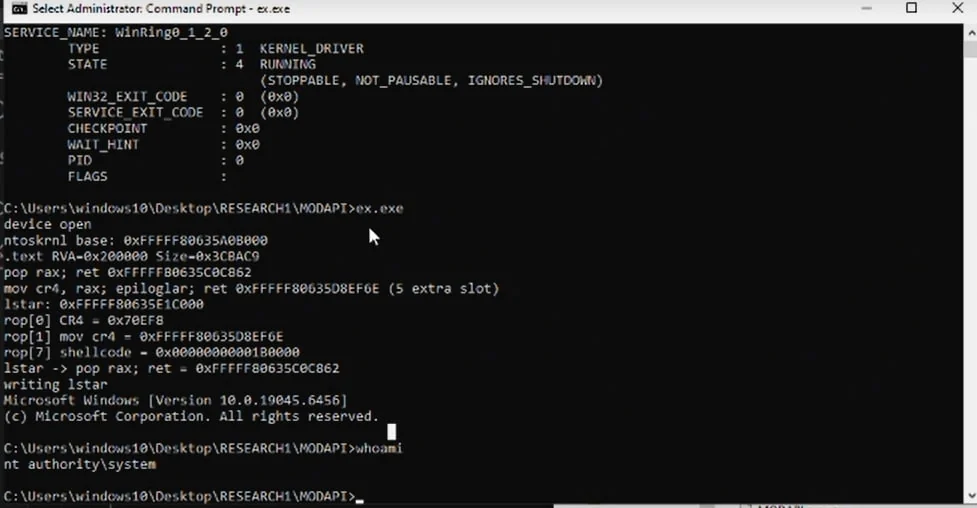
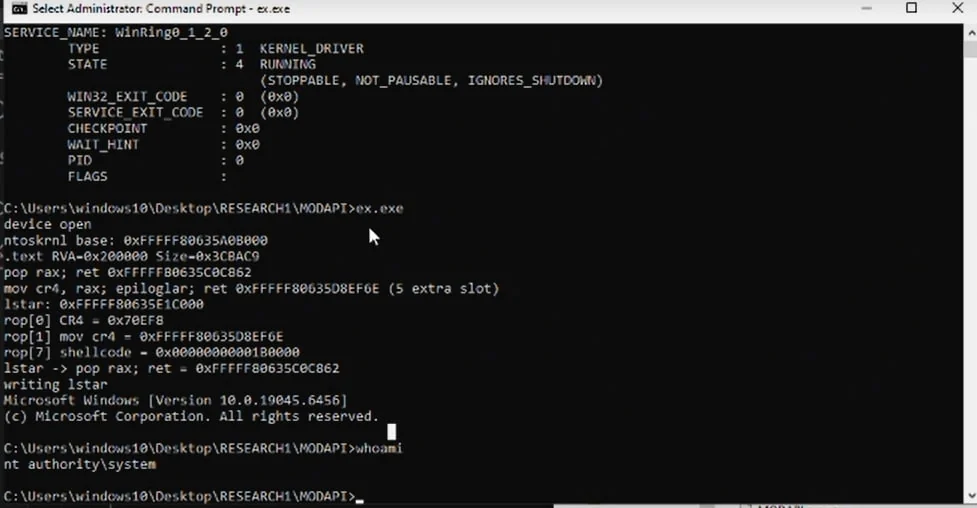
Le côté lecture casse déjà KASLR à lui seul. Lisez IA32_LSTAR (0xC0000082) et le pilote vous donne ntoskrnl!KiSystemCall64 gratuitement. Le côté écriture est le vrai problème. IA32_LSTAR est l'adresse vers laquelle le CPU saute lors d'un syscall, et le pilote permet à un utilisateur normal de l'écraser. Pointez-la vers du code que vous contrôlez et le prochain syscall exécute votre code en CPL0. SMEP est la seule chose sur le chemin, donc l'exploit lit d'abord IA32_LSTAR pour trouver ntoskrnl, analyse l'image depuis le disque, trouve quelques gadgets pour désactiver SMEP avec mov cr4, rax, exécute un petit shellcode qui copie le jeton SYSTEM dans le processus courant, et restaure IA32_LSTAR en sortant pour que la machine continue de fonctionner.
Je l'ai testé sur Windows 10 x64 22H2 (build 19045.6456) depuis un compte utilisateur standard. Il n'y a pas de race ni de heap grooming, cela a fonctionné à chaque fois que je l'ai exécuté. Le pilote est fourni avec Dragon Center sur les machines MSI, donc il est déjà chargé sur beaucoup de systèmes. Compilez-le avec gcc -O2 -o poc.exe poc.c -lpsapi et exécutez-le en tant qu'utilisateur normal. Il a été signalé à MSI le 2026-06-21 et le correctif a été vérifié.
11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys