 marinafabregat/cve-2025-41089
Réflexion de script intersites (XSS) dans Xibo CMS v4.1.2 de Xibo Signage, en raison d'un manque de validation appropriée des entrées utilisateur.

J'ai découvert une vulnérabilité de Cross-Site Scripting (XSS) réfléchi dans Xibo CMS v4.1.2. Ce problème provient de l'incapacité de l'application à assainir correctement les entrées fournies par l'utilisateur dans le champ « Configuration Name » de certains widgets de l'éditeur de modèles.
Un attaquant peut créer un lien spécial ou déclencher une action qui injecte un script malveillant dans ce champ. Lorsqu'un utilisateur interagit avec la page concernée, le script est réfléchi depuis le serveur et exécuté dans le navigateur de la victime.
Pour déclencher la vulnérabilité, un utilisateur authentifié doit suivre ces étapes :
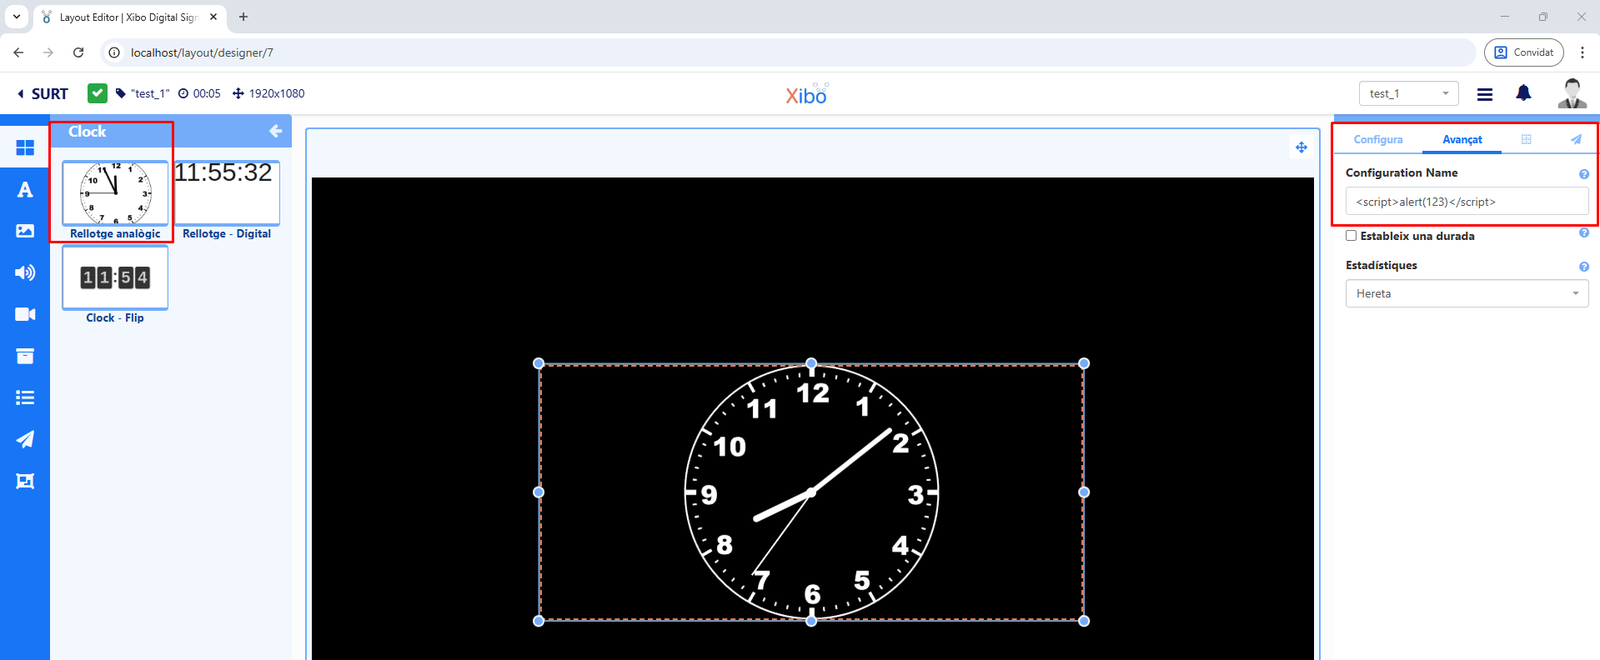
<script>alert(1337)</script>).Contrairement au XSS stocké, une charge utile XSS réfléchie n'est pas stockée dans la base de données. L'image suivante montre le composant compromis :
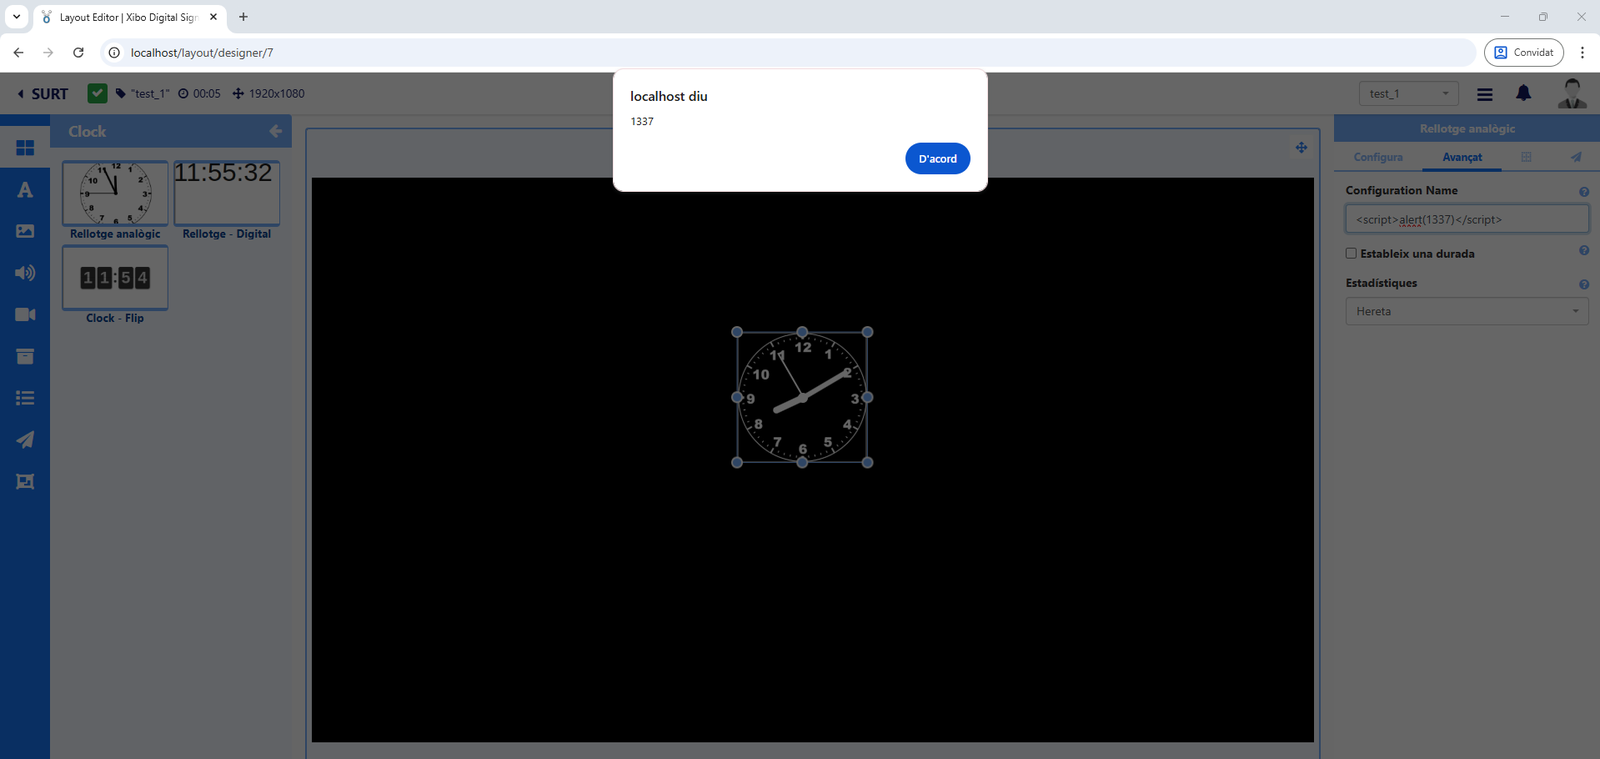
Étant donné que la charge utile n'est pas stockée, elle n'affecte pas les autres utilisateurs qui visitent la page normalement. L'image suivante montre le résultat final :
Ces informations sont fournies à des fins éducatives et de recherche uniquement. Je ne suis PAS responsable de toute utilisation abusive ou de tout dommage causé par ces informations.
