 malaya-m/cve-2013-3900-remediation-report
Guide de correction étape par étape pour la vulnérabilité CVE-2013-3900 WinVerifyTrust sur Windows Server 2019, comprenant une correction de registre, un redémarrage et une vérification par scan Nessus avec authentification.

Lors d'une récente évaluation de vulnérabilité authentifiée menée avec Tenable Nessus, CVE-2013-3900 a été détecté sur une machine virtuelle Windows Server 2019 hébergée dans Microsoft Azure. Ce scan a utilisé des identifiants administratifs, permettant une inspection approfondie de la configuration du système et des paramètres de registre.
Le problème provient d'une faille dans la manière dont Windows gère la validation des signatures via la fonction WinVerifyTrust. En exploitant cette vulnérabilité, un acteur malveillant pourrait contourner les contrôles d'intégrité en ajoutant des données à des fichiers exécutables signés, ce qui pourrait entraîner l'exécution de code non fiable sous couvert d'une signature valide. (Source : Microsoft)
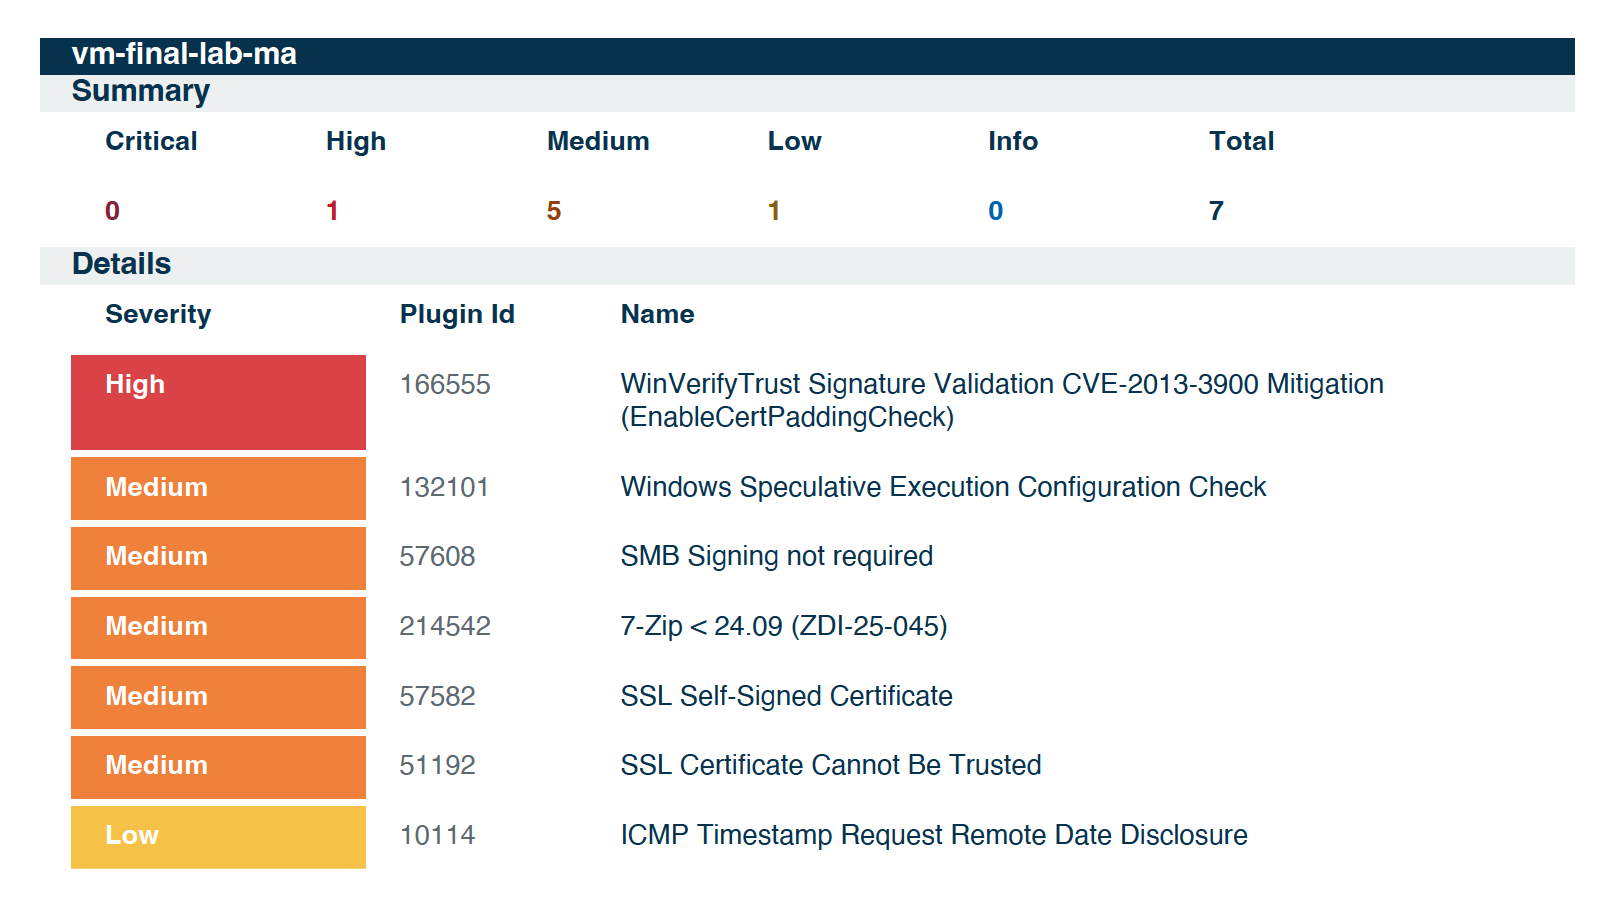
Pour résoudre ce problème, Microsoft recommande d'activer le paramètre de registre EnableCertPaddingCheck. Cela impose une validation plus stricte et empêche l'acceptation de fichiers PE incorrectement remplis.
cmd, clic droit, et sélectionner Exécuter en tant qu'administrateurUtilisez les commandes suivantes pour modifier les valeurs du registre pour les sous-systèmes 64 bits et 32 bits :
reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
Une fois les clés de registre ajoutées avec succès, un redémarrage système a été effectué pour garantir que les modifications de configuration prennent pleinement effet sur tous les services et processus actifs.
Un scan Nessus avec authentification de suivi a été effectué après le redémarrage. La vulnérabilité CVE-2013-3900 n'apparaissait plus dans les résultats du scan, confirmant que les étapes d'atténuation ont été réussies et que le système n'est plus vulnérable à cette exploitation de contournement de signature.
Ne pas traiter cette vulnérabilité pourrait entraîner plusieurs risques importants en matière de sécurité et de conformité :
Contournement de la vérification de signature numérique
Les attaquants peuvent intégrer du code malveillant dans des exécutables signés sans invalider la signature.
Évitement des outils de sécurité
Les logiciels malveillants peuvent échapper aux antivirus, à la détection et réponse des points de terminaison (EDR) et aux mécanismes de liste blanche d'applications.
Élévation de privilèges et exécution de code à distance
L'exploitation peut entraîner une compromission du système, une exfiltration de données ou un mouvement latéral au sein du réseau.
Attaques sur la chaîne d'approvisionnement logicielle
Des utilisateurs peu méfiants peuvent installer un logiciel falsifié qui semble signé et fiable.
Exposition réglementaire et juridique
L'absence de remédiation peut violer les exigences de sécurité en vertu de HIPAA, NIST, PCI-DSS, CMMC et d'autres cadres.
CVE-2013-3900 présente une menace sérieuse en sapant la confiance dans les logiciels signés. Grâce à une détection rapide, une remédiation au niveau du registre et une vérification par scan avec authentification, cette vulnérabilité a été atténuée avec succès sur le système Windows Server 2019 concerné.
Ce processus renforce l'importance de :
