
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Detecting-and-Analyzing-CVE-2024-24919-Exploitation — Guide étape par étape pour la détection et l'analyse de l'exploitation de CVE-2024-24919 à l'aide d'une plateforme SIEM, y compris l'analyse du trafic, la documentation des IOCs, les procédures de confinement et d'escalade. | Kitploit
Outils/GitHubGitHub/macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Gestion des Indicateurs de Compromission (IOC)Analyse des VulnérabilitésSécurité WebCriminalistique NumériqueRenseignement sur les MenacesApprentissage et ÉducationRéponse aux IncidentsLabs et Pratique

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
GitHub
macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation

Detecting-and-Analyzing-CVE-2024-24919-Exploitation

Guide étape par étape pour la détection et l'analyse de l'exploitation de CVE-2024-24919 à l'aide d'une plateforme SIEM, y compris l'analyse du trafic, la documentation des IOCs, les procédures de confinement et d'escalade.

Voir le dépôt
18il y a 1 anPas encore vérifié
Partager
photo de couverture

🔍 Investigation d'une attaque Zero-Day avec le SIEM Let's Defend

👉 Un guide pour détecter et analyser l'exploitation de CVE-2024-24919


🎯 Objectif de l'enquête

Ce projet a été mené pour examiner une tentative d'exploitation potentielle contre une passerelle de sécurité Check Point, en exploitant spécifiquement une vulnérabilité zero‑day – CVE-2024-24919. L'objectif était de déterminer si cette alerte était un faux positif ou une tentative de brèche légitime, d'analyser le trafic et de prendre les mesures de confinement et de réponse appropriées.


🛠️ Outils et environnement utilisés

  • Plateforme SIEM : Let's Defend (outil cloud de détection et d'investigation des menaces)
  • Laboratoire virtuel : Fourni dans Let's Defend
  • Hôte ciblé : CP-Spark-Gateway-01
  • Fonctionnalités d'analyse des logs : Logs de trafic HTTP, filtrage par point de terminaison, console de sécurité email
  • Renseignement sur les menaces : Sources en ligne telles que NVD et les avis de sécurité Check Point

⭐ Aperçu de l'alerte

  • Règle déclenchée : SOC287 - Lecture arbitraire de fichiers sur la passerelle Check Point (CVE-2024-24919)
  • ID d'événement : 263
  • Horodatage : 6 juin 2024, 15h12
  • IP de destination : 172.16.20.146
  • IP source : 203.160.68.12
  • Action de l'appareil : Autorisé
  • Requête : aCSHELL/../../../../../../../../../../etc/passwd
  • User-Agent : Usurpé en Mozilla Firefox sur Mac OS X

🧪 Pré‑analyse : Comprendre CVE-2024-24919

CVE-2024-24919 est une vulnérabilité zero‑day de type path traversal affectant les passerelles de sécurité Check Point. Elle permet à des attaquants distants non authentifiés de lire des fichiers arbitraires, comme /etc/passwd et /etc/shadow, en envoyant des requêtes HTTP spécialement conçues à des points de terminaison vulnérables.

🔗 Avis Check Point

Ce type de requête (vu dans nos logs) est cohérent avec cette vulnérabilité et déclenche des alertes en raison de sa tentative d'exploitation de la lecture de fichiers système.

🔎 Étape 1 : Analyser le trafic HTTP

image

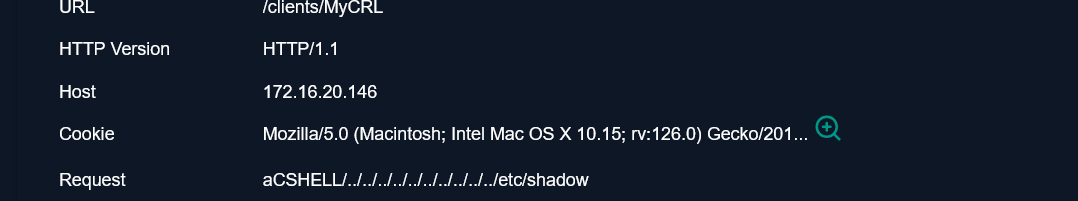
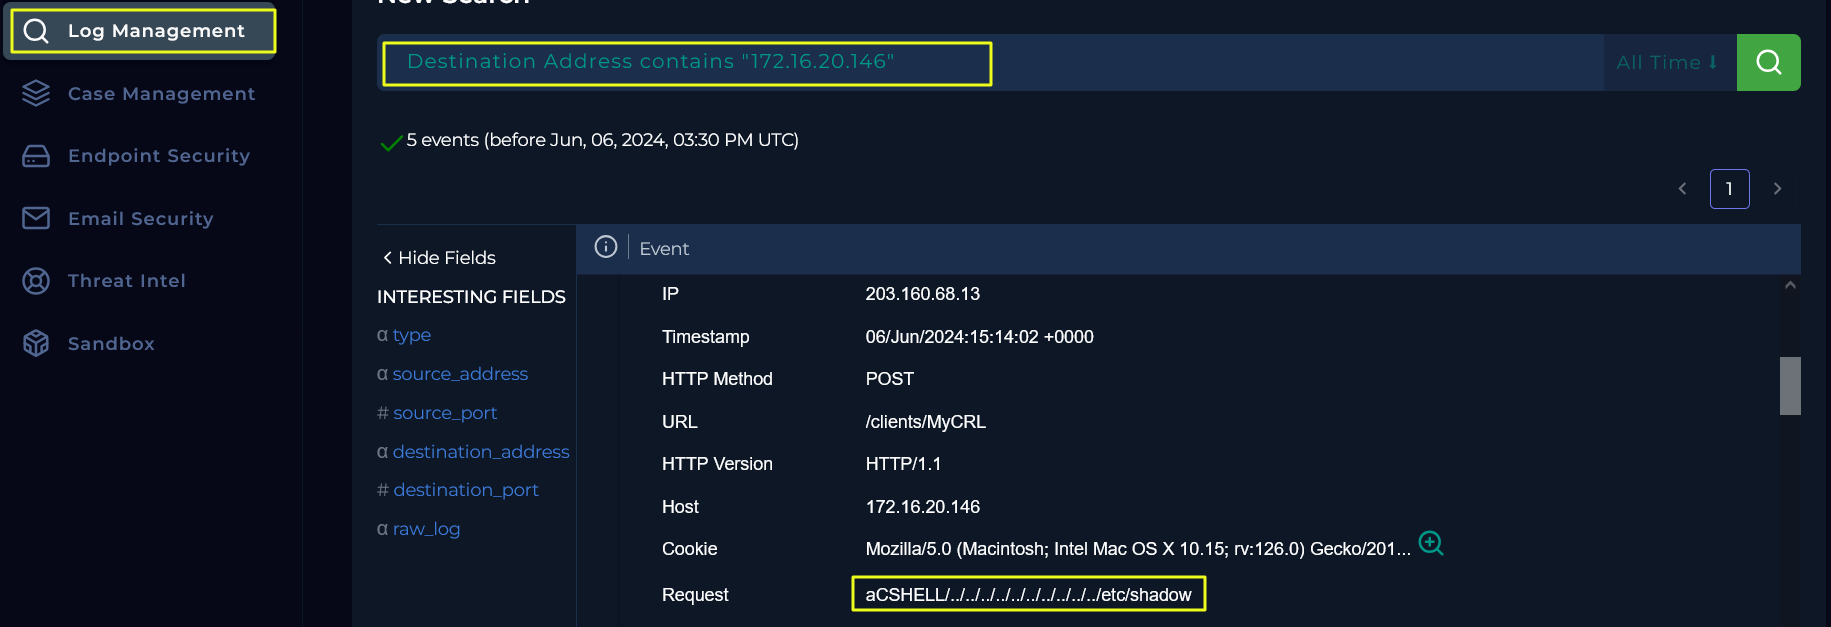
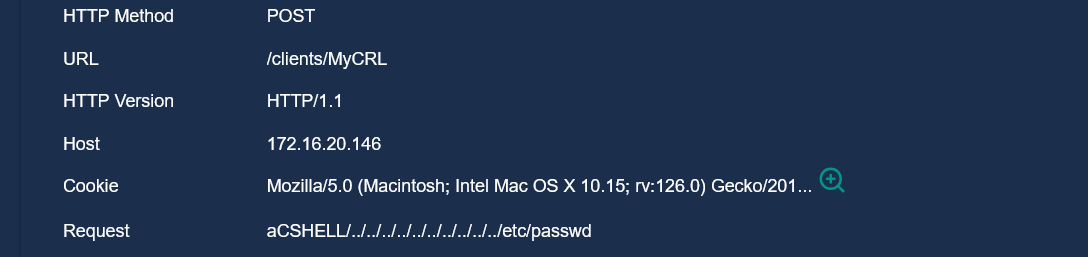
Je me suis rendu sur la page Log Management, j'ai filtré par IP de destination 172.16.20.146 et j'ai inspecté le trafic HTTP entrant.
image

🔥 Principales constatations :

image image
HorodatageChemin de requêteCharge utile
15:12:45/clients/MyCRLaCSHELL/../../../../etc/passwd
15:13:10/clients/MyCRLaCSHELL/../../../../etc/shadow
  • La charge utile tente clairement un path traversal pour lire des fichiers système critiques.
  • Ces fichiers sont utilisés pour stocker les identifiants utilisateur et les hash de mots de passe.
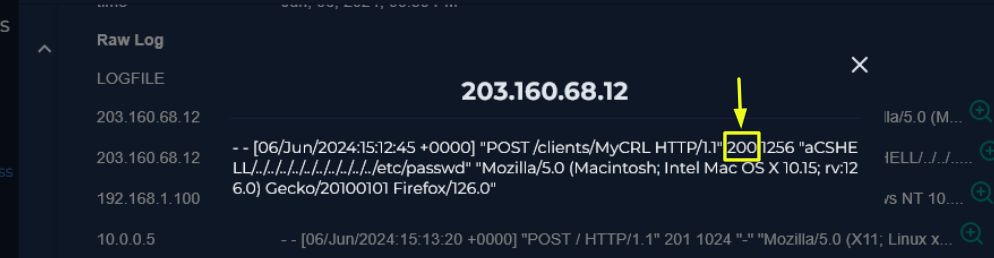
  • Le code HTTP 200 avec une taille de réponse : 1256 octets indique que le serveur a renvoyé les données avec succès – ce qui suggère que l'exploitation a réussi.
image

🚨 Étape 2 : De quel type d'attaque s'agit‑il ?

image

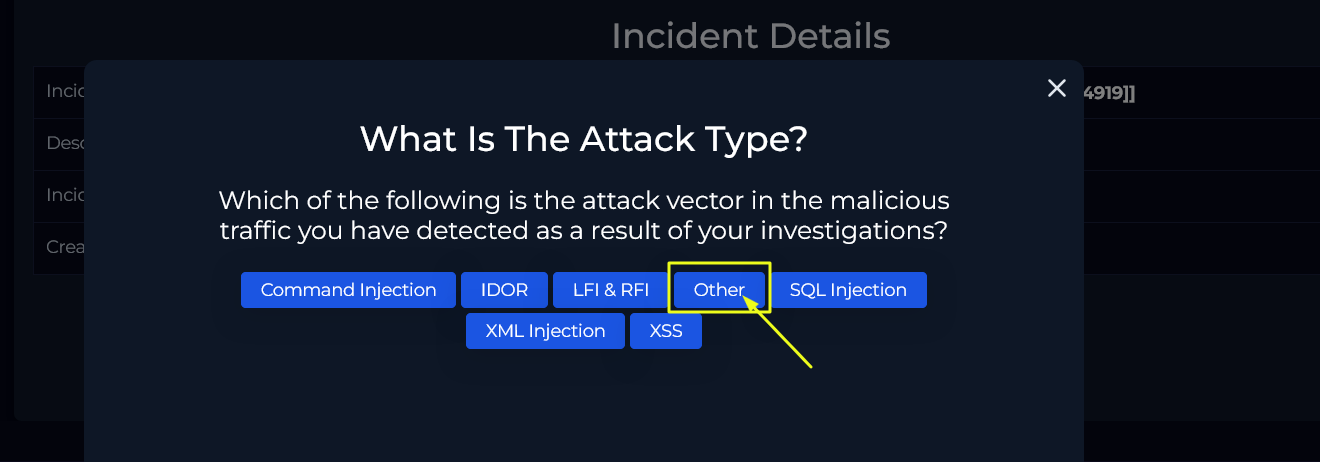
Il s'agit d'une attaque de type Path Traversal, également appelée Directory Traversal. Elle permet aux attaquants de naviguer en dehors du répertoire web prévu et d'accéder à des fichiers système protégés.

Pourquoi nous avons conclu cela :

  • Les requêtes contiennent des motifs répétés ../ (point‑point‑slash).
  • Les fichiers ciblés comme /etc/passwd et /etc/shadow sont des indicateurs standards.
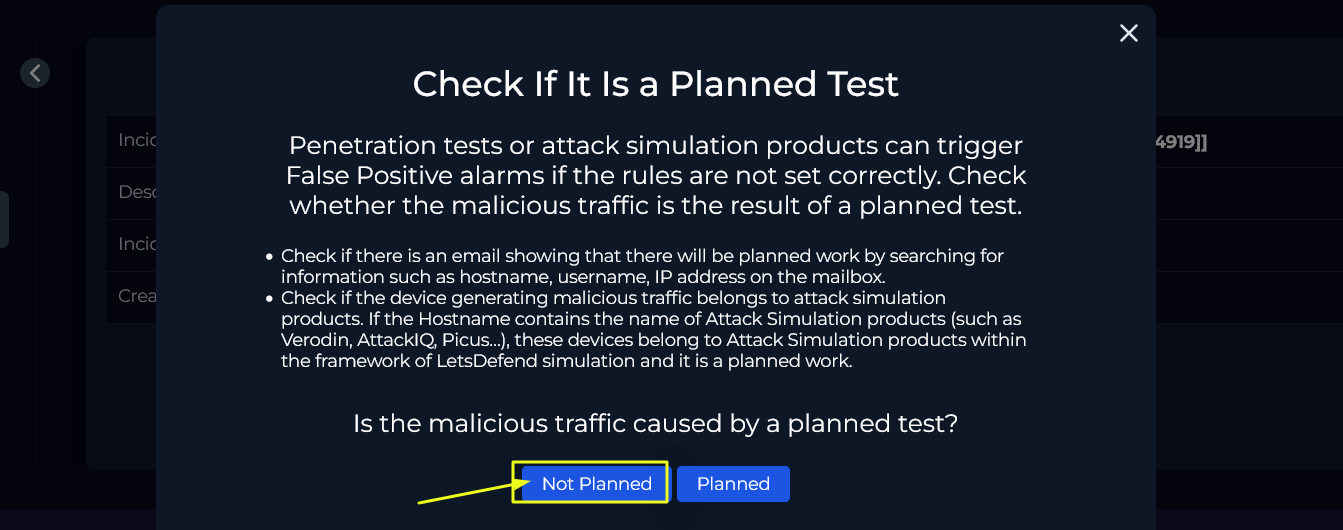
🧪 Étape 3 : S'agissait‑il d'un test planifié ?

image

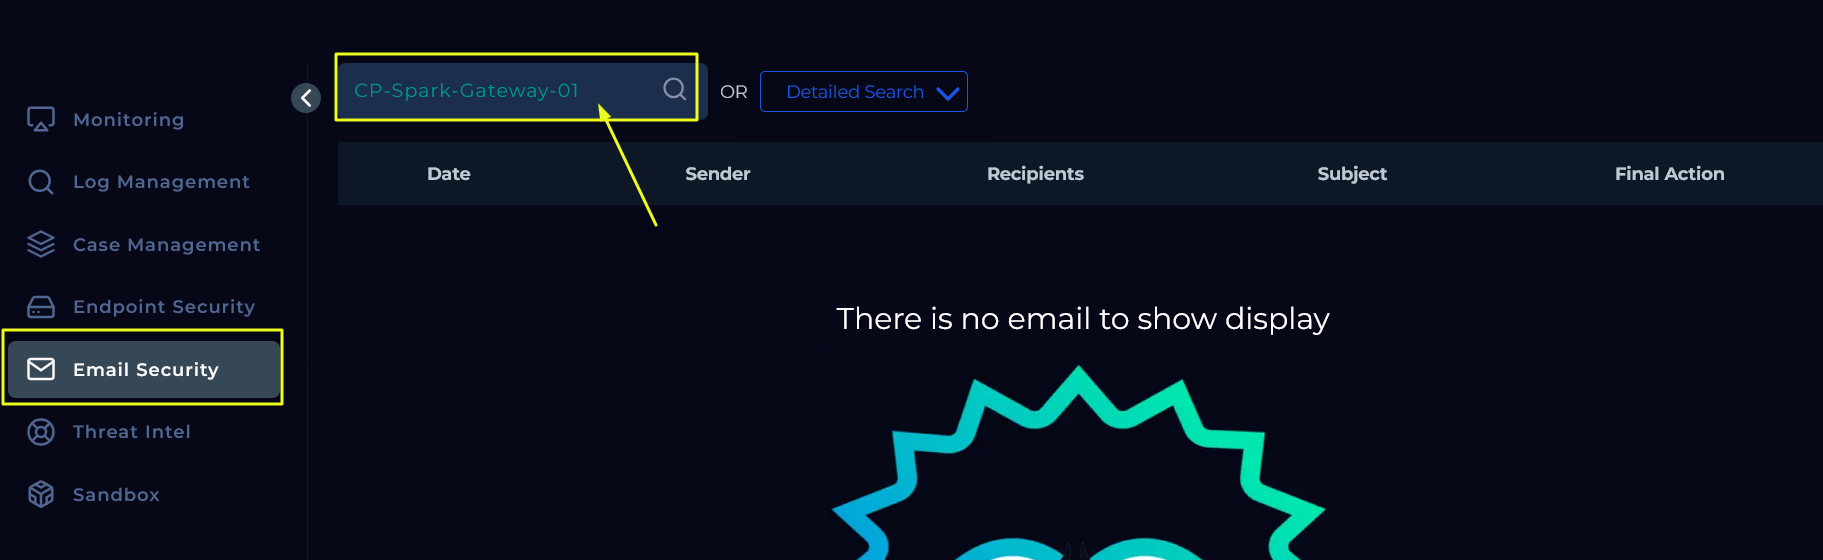
J'ai consulté la page Email Security et effectué une recherche avec les mots‑clés suivants :

  • 172.16.20.146
  • CP-Spark-Gateway-01
  • CVE-2024-24919
  • penetration test

🔍 Aucun email ni documentation ne suggérait qu'il s'agissait d'un test. Cela exclut probablement une simulation ou une opération d'équipe rouge.
image

🌐 Étape 4 : Analyse de la direction du trafic

image

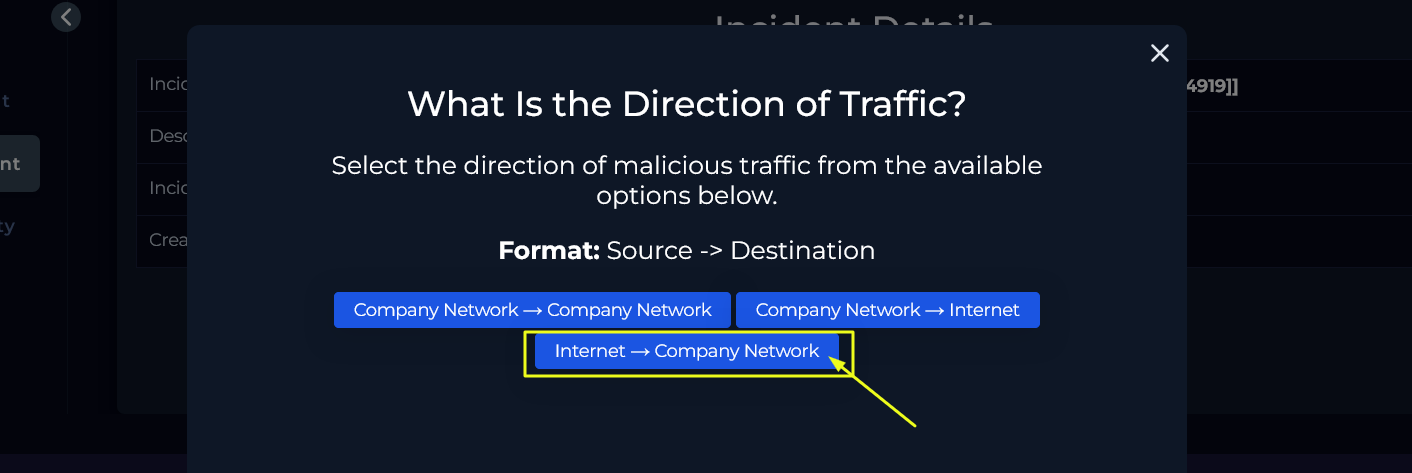
IP source : 203.160.68.12 → Adresse IP publique IP de destination : 172.16.20.146 → Adresse IP privée (plage RFC 1918)

🔁 Direction : Internet → Réseau de l'entreprise

Cela confirme que le trafic provient d'un attaquant externe ciblant une infrastructure interne.


🧠 Étape 5 : L'attaque a‑t‑elle réussi ?

Le log HTTP montre :

"POST /clients/MyCRL HTTP/1.1" 200 1256
  • HTTP 200 OK indique un succès.
  • Taille de réponse (1256 octets) suggère que le système a renvoyé des données.
  • L'attaquant a probablement accédé à /etc/passwd, validant ainsi une exploitation réussie.
🛡️ Mesures de confinement

image

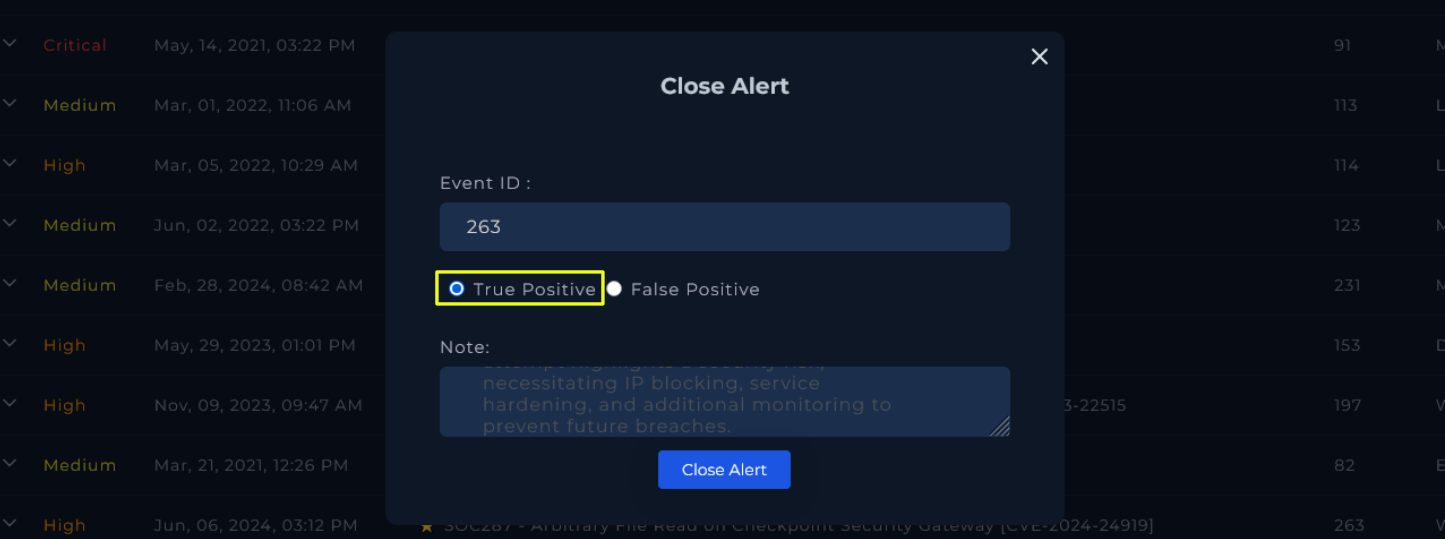
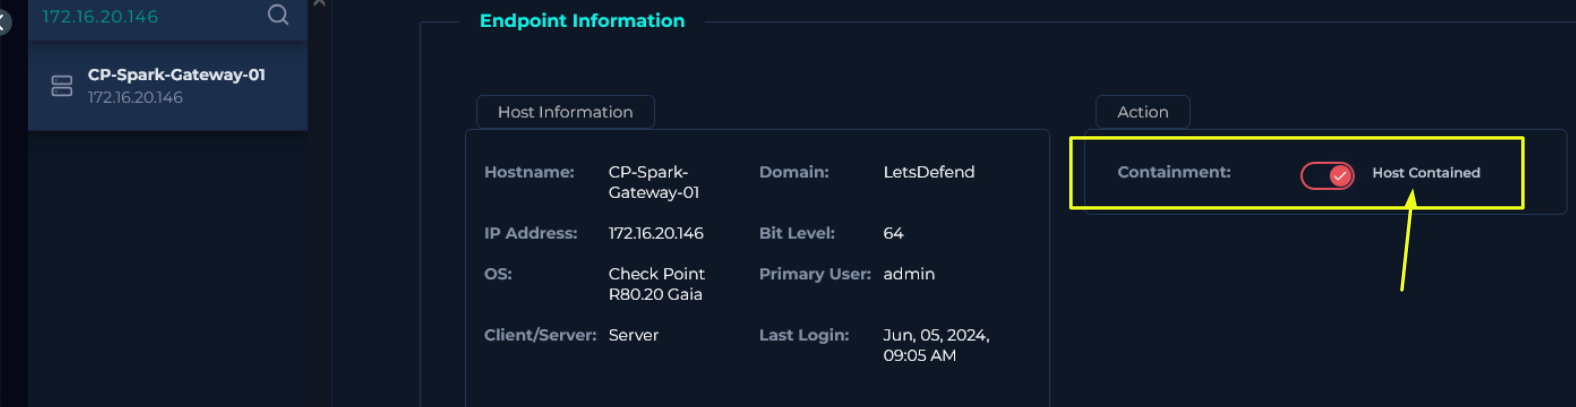
J'ai accédé à la page Endpoint, filtré par l'IP de destination 172.16.20.146 et déclenché une action de confinement pour isoler l'hôte.

Pourquoi ?

  • L'hôte a été compromis.
  • Il pourrait être utilisé pour pivoter ou exfiltrer des données.

🧾 Étape 6 : Documenter les IoC

Pourquoi c'est important :

Les indicateurs de compromission (IoC) sont essentiels pour :

  • Informer les communautés de renseignement sur les menaces externes
  • Écrire des règles de détection futures
  • Renforcer la posture de sécurité

📌 IoC identifiés :

  • IP source : 203.160.68.12, 203.160.68.13

  • User‑Agent : Mozilla/5.0 (Mac OS X; rv:126.0)

  • Chemins de requête :

    • /clients/MyCRL
    • Charges utiles : ../../../../etc/passwd, ../../../../etc/shadow
  • Port cible : 4433 (HTTPS non standard)


⬆️ Étape 7 : Escalade vers le niveau 2 ?

Télécharger l’outil